2018 kam heraus, dass Cambridge Analytica die Daten von mindestens 87 Millionen Facebook-Nutzern ohne deren Wissen abgegriffen hatte, nachdem es sie über einige tausend Konten erlangt hatte, die eine Quiz-App genutzt hatten.
Die Datenerhebung im Netz ist heimtückisch und kontinuierlich. Heute lassen sich mehr Daten erfassen als je zuvor: Alle zwei Tage erzeugen die Menschen so viele Daten wie von Anbeginn der Zeit bis zum Jahr 2000. In dieser Größenordnung betrachtet, wirken persönliche Daten vielleicht harmlos.
Unternehmen wie Facebook, Google und Amazon haben außerordentlich hohe Summen an Bußgeldern und Imageschäden in Kauf genommen, um an solch wertvolle Daten zu gelangen. Daten, die Facebook mit Programmen wie Onavo und Facebook Research gesammelt hat (das Jugendliche und andere für nahezu grenzenlosen Zugriff auf ihre Daten bezahlte), führten zu der Erkenntnis, dass WhatsApp mehr als doppelt so häufig genutzt wurde wie Messenger. Das gab Facebook den Anstoß, WhatsApp 2014 zu kaufen. Das erwies sich als äußerst wertvoll.
In Wirklichkeit können Verbraucher nicht darauf vertrauen, dass alle Unternehmen Daten schützen. Datenschutz erfordert stattdessen ein proaktives Vorgehen. Dieser Artikel soll dir helfen, deine Daten zu schützen, indem er dir zeigt, wo sie verwundbar sind. Am Ende geben wir dir einige Tipps, was du tun kannst, um deine Daten sicher zu halten.
Vorsicht vor Dark Patterns
Vielen Onavo-Nutzern war wahrscheinlich nicht klar, dass so viele ihrer Daten zugänglich waren und dass diese Daten von Facebook verwendet würden. Onavo verlangte Root-Berechtigungen auf den Telefonen der Nutzer und VPN-Zugriff auf Computer und verschaffte Facebook damit tiefe Einblicke in die Nutzerdaten. Private Nachrichten in Social-Media-Apps, Chats aus Messaging-Apps (einschließlich der darin gesendeten Fotos und Videos), E-Mails, der Browserverlauf und Standortinformationen waren für Facebook über Onavo allesamt zugänglich.
Damit Apps und Websites auf diese Daten legal zugreifen dürfen, müssen sie natürlich zuerst die Erlaubnis der Nutzer einholen. Würden Unternehmen offen und ausdrücklich um diese Erlaubnis bitten, würden die Nutzer sie eher verweigern. Deshalb setzen viele Unternehmen ein komplexes Labyrinth aus „Dark Patterns“ ein, um sich geschickt und legal Zugriff auf Nutzerdaten zu verschaffen.
Dark Patterns werden eingesetzt, weil sie Ergebnisse bringen. Nutzer erteilen Unternehmen eher Berechtigungen, wenn einer oder mehrere der folgenden Punkte zutreffen:
a. Der Nutzer hat das Gefühl, es gebe keine Alternative oder die Erlaubnis sei der schnellste und einfachste Weg.
Unternehmen machen es Nutzern oft schwer, den Zugriff zu verweigern, indem sie die Schritte zum Ablehnen bei der Anmeldung unklar und kompliziert gestalten. Diese „Roach-Motel“-Methode, an Berechtigungen zu kommen, zeigt sich im berüchtigt komplizierten Weg, den LinkedIn von Nutzern verlangte, um dem Unternehmen den Zugriff auf ihre Kontaktliste zu verweigern.
Bereits erteilten Zugriff wieder zu entziehen ist oft komplizierter, als ihn überhaupt erst zu erteilen. Die Einstellungen für Daten- oder Cookie-Tracking befinden sich oft nicht dort, wo man sie erwarten würde (etwa im Bereich „Privacy“). Auch irreführende Formulierungen oder ungewöhnliche Handgriffe können für Verwirrung sorgen. So werden Nutzer zum Beispiel gebeten, ein Kästchen anzukreuzen, um sich gegen die Erteilung von Berechtigungen zu entscheiden („Opt-out“).
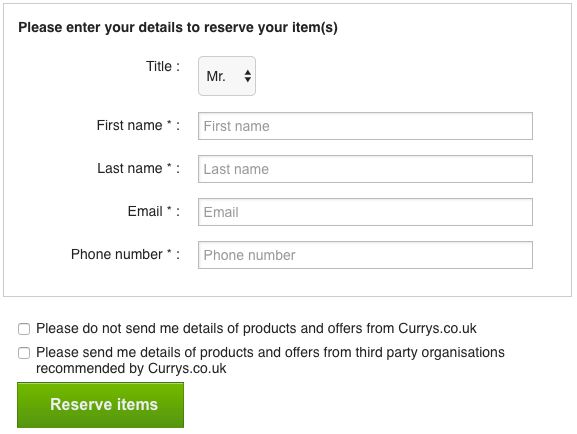
Details an mich senden oder nicht an mich senden?
b. Dem Nutzer ist nicht bewusst, dass er Zugriff gewährt
Berechtigungen werden oft an einen anderen, deutlicheren Schritt angehängt, etwa das Festlegen eines Passworts. Mit dieser Methode erkennen Nutzer seltener, dass sie bestimmten Datenberechtigungen zugestimmt haben. Auch das Kleingedruckte erhöht die Wahrscheinlichkeit, dass solche Zustimmungen übersehen werden.
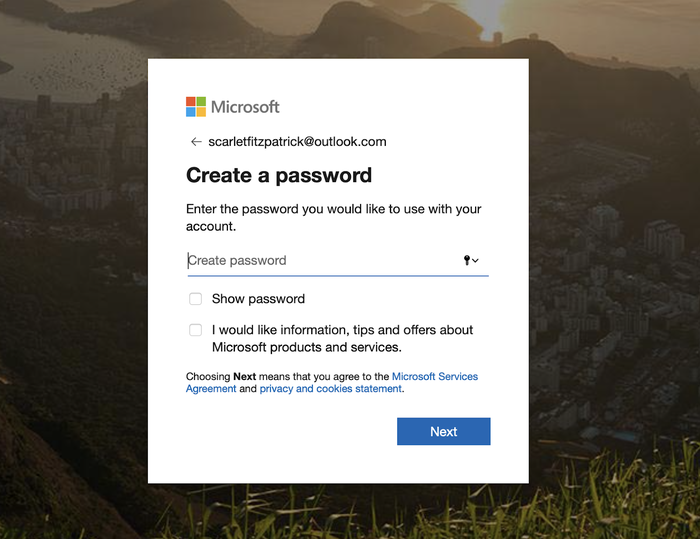
Passwort festlegen und für Angebote anmelden?
c. Der Nutzer fühlt sich unter Druck gesetzt, schnell zu handeln
Das geschieht meist mit einer von drei Druckmethoden:
- Ein Gefühl der Knappheit erzeugen. Booking.com behauptet oft fälschlicherweise, es sei nur noch „1 Zimmer verfügbar“, um dich zu einer schnellen Buchung zu verleiten.
- Zeitdruck aufbauen. Diese Taktik kennen wir vom Kauf bestimmter Artikel wie Flüge und Tickets: Buchungsunternehmen setzen für die Artikel in deinem Warenkorb ein Zeitlimit. Ähnliche Taktiken können Unternehmen auch nutzen, um deine Einwilligung zur Datennutzung zu bekommen. Facebook schien gefälschte rote Benachrichtigungspunkte einzusetzen, die erschienen, wenn Nutzer neuen Datenschutzvereinbarungen zustimmen sollten, womöglich um sie zu einer voreiligen Zustimmung zu verleiten, damit sie ihre Nachrichten lesen können.
- Zu Angsttaktiken greifen. Hier ist der Wortlaut von Facebook, als es um Zugriff auf Gesichtserkennungsdaten bat: „If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.“ Angsttaktiken sind bei der Datenerhebung leider allgegenwärtig, da die Grenze zwischen denen, die auf Daten zugreifen, um sie zu schützen, und denen, die sie sich einverleiben wollen, verschwimmt.
Paradoxerweise werden 3 von Jakob Nielsons 10 Usability-Heuristiken, die das Verständnis der Nutzer für Online-Systeme fördern sollen, oft von Dark Patterns unterlaufen, die Verwirrung und übereilte Entscheidungen fördern sollen. Zusammen mit lenkenden Farben und Layouts, die die „richtigen“ Klickziele nahelegen (hervorgehobene Bereiche, grüne Schaltflächen), macht das es wahrscheinlicher, dass Nutzer einem vorgezeichneten Pfad folgen, den diejenigen vorgegeben haben, die an persönliche Daten kommen wollen.
Selbst wenn eindeutig gegen Gesetze verstoßen wird, ist die Strafe oft nicht empfindlich genug, um ernsthaft abzuschrecken. Große Tech-Unternehmen, die Gesetze verletzen, werden in der Regel mit Geldbußen belegt, etwa den 170 Millionen Dollar, die Google Ende 2019 zahlte, nachdem festgestellt worden war, dass YouTube gegen den Children’s Online Privacy Protection Act (COPPA) von 1998 verstoßen hatte. Das ist zweifellos eine große Summe, aber sie kratzt kaum an den Gewinnen des Unternehmens und stellt die Wirksamkeit solcher Strafen für riesige Tech-Konzerne infrage.
Verschlüsselung ist nicht unfehlbar
Wenn du ein iPhone nutzt – und nicht an deinen Einstellungen herumspielst –, ist ein Großteil deiner Daten bereits verschlüsselt. Großartig! Verschlüsselung heißt unhackbar, oder? Na ja, mehr oder weniger. Theoretisch werden leistungsstarke Computer der Zukunft verschlüsselte Daten entschlüsseln können, auch wenn das wohl noch hunderte Jahre dauert (und sie dafür Zugriff auf die verschlüsselten Daten bräuchten).
Dass deine Daten verschlüsselt sind, heißt nicht, dass sie immer sicher sind. Denk zum Beispiel an die verschiedenen Arten der Verschlüsselung. Die „Ende-zu-Ende“-Verschlüsselung ist der Goldstandard, denn dabei werden die Daten an beiden Enden der Kommunikation und auch auf dem Übertragungsweg verschlüsselt. Viele Dienste verschlüsseln Daten jedoch nur in manchen Situationen, und nicht unbedingt, solange sie sich beim Unternehmen befinden oder „im Ruhezustand“ auf deinem Gerät liegen.
Tatsächlich sind viele persönliche Daten nicht jederzeit vollständig verschlüsselt. Dein Browser meldet vielleicht, dass die Verbindung zu einer Website oder einem Dienst sicher ist, doch das heißt nicht, dass der dahinterliegende Dienst sicher ist. Gmail und Evernote sind Beispiele für Produkte, die Verschlüsselung nutzen, aber nicht Ende-zu-Ende-verschlüsselt sind. Genau das ermöglichte es einem Google-Mitarbeiter, Nachrichten von Nutzern zu lesen. (Erwähnenswert ist, dass Google seitdem viele Schutzmaßnahmen eingeführt hat, aber die Praxis kommt weiterhin vor.)
In manchen Fällen geben Unternehmen Daten, die du für vollständig verschlüsselt hältst, an andere Unternehmen weiter. Wenn du eine E-Mail-App eines Drittanbieters nutzt, haben auch diese möglicherweise Zugriff auf deine Daten. Google erlaubt Apps von Drittanbietern den Zugriff auf deine E-Mail-Daten. Das bedeutet, dass jede Drittanbieter-App mit vollem Datenzugriff legal auch deine E-Mails lesen darf, ohne gezielt bei dir um Zugriff zu bitten.
Aufnahmen von Smart Speakern – etwa Amazons Alexa – sind auf dem Übertragungsweg verschlüsselt, aber nicht wirksam verschlüsselt, wenn sie in Amazons Cloud ankommen. So konnten einem Kunden 1.700 Audiodateien aus der Alexa eines anderen Nutzers zugeschickt werden.
Verschlüsselungsschlüssel schützen
Es ist möglich, Daten so zu verschlüsseln, dass sie vollkommen sicher sind. Speichert ein Unternehmen Daten, die mit einem Schlüssel verschlüsselt sind, auf den nur der Endnutzer Zugriff hat, kann das Unternehmen – und jeder andere ohne den Schlüssel – die Daten nicht entschlüsseln. Wenn es keinen Weg gibt, auf solche Daten zuzugreifen, entfällt alles, wofür man sonst Schutzvorkehrungen bräuchte: Das Unternehmen kann nicht aufgekauft werden und seine Richtlinien ändern, es kann sich keinen Patzer leisten, der Daten preisgibt, und es kann keine Daten weitergeben.
iCloud-Backups von iPhones und iPads – weithin für gut geschützt gehalten – sind für andere nicht völlig unzugänglich, da Apple einen Schlüssel zum Entschlüsseln behält. Das war eine bewusste Entscheidung von Apple, wahrscheinlich um zu verhindern, dass Kunden dauerhaft von ihren Daten ausgesperrt werden (wir gehen diesen Abwägungen hier nach), oder eine Folge von Druck des FBI.
Während iCloud-Backups angreifbar sind, sind andere sensible Daten wie Health, der iCloud-Schlüsselbund und Passwörter vollständig Ende-zu-Ende-verschlüsselt, und zwar mit einem Schlüssel, den Apple nicht besitzt. Auf diese Informationen kann also nicht aus der Ferne zugegriffen werden. Das gilt zwar nicht für alle Daten, die Apple speichert, aber Ende-zu-Ende-Sicherheit ohne zentrale Schlüsselspeicherung ist eines von Apples Alleinstellungsmerkmalen.
Apple stellt App-Entwicklern ein Framework namens „CloudKit“ zur Verfügung, und in CloudKit gespeicherte Daten sind Ende-zu-Ende-verschlüsselt. Ein Beispiel für einen Entwickler, der das gut nutzt, ist Bear, eine Notiz-App. Da Bear Apples Technologie zur Datenspeicherung nutzt, können nicht einmal die Programmierer von Bear selbst auf deine Daten zugreifen, und Apple ebenso wenig. Nur der Dateneigentümer kann das.
Systeme wie dieses zu bauen erfordert Vorsicht, und es ist leicht, dass harmlose Fehler die Wirksamkeit der Verschlüsselung untergraben. Apples Dienst „Nachrichten in iCloud“ leidet darunter: Apple hält den Schlüssel zu diesen Daten nicht ausdrücklich, aber eine Kopie des Schlüssels kann im iCloud-Backup eines Nutzers enthalten sein, und die Schlüssel dazu hält Apple. So kann ein Dienst den Schlüssel liefern, um einen anderen zu öffnen.
Nicht alle Apps bei Google Play sind sicher
Apps im App Store von Apple sind in der Regel sicher, denn Apple prüft sie sorgfältig, bevor sie zum Download freigegeben werden. Für App-Entwickler wirkt das oft abschreckend, denn eine App in den App Store zu bringen kann deutlich aufwendiger und teurer sein, als sie bei Google Play zu veröffentlichen. Der Grund: Google Play hat einen viel weniger strengen Prüfprozess. Das mag für Entwickler gut sein, für Verbraucher ist es schlecht, denn so ist es wahrscheinlicher, dass unsichere – und sogar bösartige – Apps in den Google Play Store gelangen. Als das Ausmaß des Data-Minings von Facebook Research und Onavo ans Licht kam, entfernte Apple die App sofort aus dem App Store, während Onavo über Google Play noch wochenlang verfügbar blieb, bis Facebook es schließlich selbst entfernte.
Im April 2018 untersuchte ein Bericht von Sophos Labs 200 Apps bei Google Play und kam zu dem Schluss, dass über 50 % aller dort verfügbaren kostenlosen Antiviren-Apps als „Rogueware“ eingestuft werden könnten. Dem Bericht zufolge wurden einige Apps 300 bis 400 Millionen Mal heruntergeladen, und er warnte Android-Nutzer davor, kostenlose Antiviren-Apps aus dem Google Play Store herunterzuladen.
Das Hauptziel der meisten dieser bösartigen Apps war es, Nutzer glauben zu machen, sie hätten Viren, deren Entfernung kostenpflichtig sei (manche Apps schienen einen Virus herunterzuladen, um ihre Behauptung zu untermauern). Viele verlangten aber auch Zugriff auf mehrere sensible Datenberechtigungen. Die von solchen Apps angeforderten Berechtigungen gingen oft über den Funktionsumfang hinaus, den eine typische Antiviren-App benötigen würde, etwa Standortzugriff, Kamerazugriff und Zugriff auf das Telefon des Nutzers ohne dessen Wissen.
Seit der Veröffentlichung des Sophos-Labs-Berichts hat Google Anstrengungen unternommen, seinen App-Store sicherer zu machen. Im November 2019 gründete das Unternehmen gemeinsam mit drei Antivirenfirmen – ESET, Lookout und Zimperium – die App Defense Alliance, um bösartige Apps aus dem Google Play Store fernzuhalten. Unklar ist allerdings, ob sich die App Defense Alliance auch mit dem Schutz von Nutzerdaten befassen wird.
Antivirensoftware bietet nicht immer Schutz
Die Nutzung von Antivirensoftware von Drittanbietern ist im Lauf des vergangenen Jahrzehnts aus drei Gründen zurückgegangen:
- Nutzer speichern ihre Daten zunehmend in der Cloud, meist verschlüsselt, statt lokal auf Computern, die sonst von Antivirensoftware profitieren würden.
- Verhältnismäßig mehr Daten liegen auf Smartphones, die in der Regel über strengere eingebaute Sicherheitskontrollen und -vorschriften verfügen als Computer.
- Moderne Betriebssysteme enthalten standardmäßig einen Virenschutz (etwa Gatekeeper beim Mac oder Defender von Microsoft).
Die abnehmende Nutzung von Antivirensoftware von Drittanbietern hat diese Unternehmen in eine schwierige Lage gebracht, was zu Fusionen von Antivirenfirmen und Versuchen führte, in andere Bereiche auszuweichen, um sich über Wasser zu halten. Da Antivirensoftware in der Regel umfassenden Zugriff auf die auf Computern gespeicherten Daten erhält (ein notwendiger Schritt, wenn die Software Schadsoftware überall auf dem Computer erkennen soll), erhalten diese Unternehmen Zugang zu sehr vielen sensiblen Daten. Wegen ihres weitreichenden Datenzugriffs wurde Antivirensoftware bereits erfolgreich als Werkzeug für Spionage über Hintertüren eingesetzt.
Fast alle heute beworbenen Antivirenfirmen sitzen in Ländern mit schwachen Datenschutzgesetzen oder nutzen Briefkastenfirmen, um anders zu wirken. Nicht in Europa oder den USA? Dann gibt es keinen Data Protection Act (Großbritannien), keine DSGVO (Europa) und kein SafeHarbor (USA). Das macht es diesen Unternehmen leicht, zusätzliche Wege zu finden, aus Nutzerdaten Wert zu schöpfen.
Der Standort dieser Unternehmen begünstigt ihren Einstieg ins VPN-Geschäft neben ihrer üblichen Antivirensoftware. VPNs leiten alle Daten eines Nutzers über einen Dritten. Das kann sinnvoll sein, da der Internetverkehr so einen Weg nimmt, der manche Behörden umgehen kann, legt diese Daten aber in die Hände privater, unbekannter Unternehmen. Viele beliebte VPNs haben ihren Sitz in China oder gehören chinesischen Eigentümern. Da VPNs in China offiziell verboten sind, lässt das berechtigte Fragen zur Sicherheit dieser Daten aufkommen.
VPNs werben und vermarkten sich aggressiv, setzen zunehmend YouTuber für bezahlte Werbung ein, und Google ertrinkt in Websites, die Affiliate-Provisionen für die Bewerbung von VPNs kassieren, sodass es fast unmöglich ist, echte Testberichte oder redaktionelle Inhalte zu finden. Das dürfte sich kaum ändern. Wenn du neu in den Markt einsteigen, ein hervorragendes Produkt bauen und es ethisch betreiben wolltest, würdest du dich nicht in den Wettbewerb mit verzweifelten Offshore-Antivirenfirmen begeben! Es ist ironisch, dass die Mehrheit der Unternehmen, die in einem eigentlich vertrauensintensiven Markt übrig geblieben sind, höchst zweifelhaft ist.
Vor diesem Hintergrund gibt es einige Grundsätze und Schritte, mit denen man seine Daten schützen kann. Sie sind im folgenden Abschnitt beschrieben.
So schützt du deine Daten
Hier ist eine kurze Liste von Schritten, mit denen du deine Daten schützen kannst. Wenn du ein iPhone nutzt, wirf einen Blick auf unseren ausführlichen Beitrag zum Schutz deines iPhones, deiner Fotos und deines iCloud-Kontos.
- Wenn du unbedingt Android nutzen musst, nimm ein Telefon von Google (etwa das Pixel), denn Google ist der einzige Hersteller, der zuverlässig regelmäßige Software- und Sicherheitsupdates liefert. Beachte das Risiko beim Herunterladen von Apps aus Google Play. Wenn dir das zu einschränkend oder mühsam erscheint, denk über einen Wechsel zum iPhone nach.
- Sei vorsichtig beim Herunterladen von Apps oder bei der Anmeldung für Dienste. Hüte dich vor Dark Patterns und vor Diensten anonymer Unternehmen oder von Unternehmen außerhalb von Regionen mit strengen Datenschutzgesetzen (Europa, USA, Kanada).
- Verlass dich nicht auf werbefinanzierte Dienste wie Facebook – im schlimmsten Fall: melde dich nicht mit Facebook an und installiere die App nicht – oder auf Produkte wie Google Wi-Fi, die aus der Ferne Daten sammeln. Leistungsstarke Firewalls wie Little Snitch (macOS) oder Guardian Firewall (iOS, „To us, data is a liability, not an asset“) können aufdringliche Datenerhebung blockieren oder sichtbar machen.
- Verlass dich bei der Suche nach Apps oder Software nur auf Bewertungen im App Store oder auf vertrauenswürdige Bewertungsquellen von Drittanbietern. Es ist leicht, Bewertungen auf einer Website zu fälschen, kleine gefälschte unabhängige Bewertungsseiten anzulegen und Sternebewertungen in den Google-Suchergebnissen anzeigen zu lassen. Selbst größere Bewertungsportale wie Trustpilot lassen sich manipulieren, sind aber wahrscheinlich immer noch die beste Quelle für Bewertungen.
- Achte auf deine Webcam und dein Mikrofon: Apps, die sie nutzen, machen das nicht unbedingt deutlich. Sogar Mark Zuckerberg hält seine Webcam abgedeckt, wenn er sie nicht benutzt. Erwäge eine Webcam-Abdeckung und einen Mikrofon-Blocker, die verhindern, dass dein Computer dich aufnehmen kann.
- Nutze die Zwei-Faktor-Authentifizierung (2FA), aber nicht per SMS. Es ist relativ einfach, einen sogenannten „SIM-Jacking“-Angriff durchzuführen, um Zugriff auf die SMS einer anderen Person zu bekommen. Der Twitter-Chef wurde 2019 auf diese Weise erfolgreich angegriffen.
- Erstelle regelmäßig Backups deines iPhones oder iPads mit iTunes oder iPhone Backup Extractor (für diese Funktion beide kostenlos) statt mit iCloud, denn iCloud ist nicht Ende-zu-Ende-verschlüsselt und bietet nur 5 GB kostenlosen Speicherplatz.
- Nutze eine Festplattenverschlüsselung (FDE). Moderne iOS- und Android-Geräte haben sie standardmäßig aktiviert, dein PC oder Mac aber nicht. Auf dem Mac heißt sie FileVault, unter Windows BitLocker. Ohne FDE könnte jeder einfach die Festplatte aus deinem Computer ausbauen und deine Daten ansehen, und das Passwort, mit dem du dein Konto schützt, wäre wirkungslos.
- Schieb Software-Updates nicht auf. Es kann zwar frustrierend sein, wenn Computer, Telefon oder Browser scheinbar ständig aktualisiert und neu gestartet werden wollen, doch diese Updates enthalten oft wichtige Sicherheitsupdates.
- Passwortmanager können eine große Hilfe sein, um für Apps und Dienste jeweils unterschiedliche, sichere Passwörter zu vergeben und sich zu merken. Gute Passwortmanager erkennen außerdem doppelte oder schwache Passwörter und gleichen deine Passwörter mit Datenbanken geleakter Passwörter ab, etwa haveibeenpwned. 1Password und LastPass funktionieren gut.