Da immer mehr wertvolle Daten in der Cloud gespeichert werden, ist es umso wichtiger, dass sie robust geschützt sind. Starke Sicherheitsmaßnahmen bei Cloud-Datendiensten wie iCloud nützen allen: Endnutzern, Cloud-Anbietern wie Apple und Ökosystem-Plattformen wie Reincubate.
Mechanismen zum Schutz dieser Daten gibt es in verschiedenen Formen, und Apple hat bei ihrer Umsetzung bislang eine gute Bilanz vorzuweisen. Dieser Artikel beleuchtet eine Reihe der Techniken, die Apple – und das Team von Reincubate – einsetzen.
Weniger speichern – wenn möglich
Erstens zahlt es sich aus, weniger statt mehr zu speichern. Dafür gibt es Beispiele, bei denen Daten nie in iCloud gespeichert wurden, etwa wenn die Gesichtserkennungsdaten aus Fotos nicht in der iCloud-Fotomediathek abgelegt, sondern lokal zwischengespeichert werden. Datenartefakte aus Apples HealthKit, HomeKit und TouchID werden ähnlich behandelt, ebenso die Gesichtserkennungsdaten für den Sperrbildschirm bei Android. Das ist natürlich oft ein Kompromiss zwischen Komfort und dem Wert der Synchronisierung dieser Daten zwischen Geräten. Manche Systeme gehen teilweise vor. iMessage zum Beispiel speichert eine begrenzte Menge an Inhalten in der Cloud, verlässt sich aber darauf, dass andere Daten direkt zwischen Geräten synchronisiert werden.
Sichere Messaging-Systeme wie Telegram oder WhatsApp wählen einen völlig anderen Ansatz. Da auf ihren Servern keine Daten (oder zumindest nicht viele) gespeichert werden, muss ein Backup eines Geräts eine umfangreiche Menge an Daten enthalten, damit Nutzer sinnvoll sichern und wiederherstellen können. In gewisser Weise waschen diese App-Anbieter ihre Hände von der Verwaltung dieser Daten, um die Sicherheit zu wahren, und überlassen sie dem Endnutzer, der sich entscheiden kann, seine Geräte lokal oder in der Cloud zu sichern.
Es gibt also zwei Extreme: Man kann WhatsApp – mit wenig in der Cloud und allem im Backup – Facebook Messenger gegenüberstellen, das nichts in einem Geräte-Backup speichert, weil alles bequem in der Cloud verfügbar ist und das auch sein muss, damit Facebook seine Weboberfläche anbieten kann.
Es gibt hier keine richtige Lösung, aber es lohnt sich, darüber nachzudenken: Die Nutzung einer App, die diese Daten hostet, setzt voraus, dass der App-Anbieter sie sicher verwaltet, wobei Nutzer oft im Dunkeln bleiben, was gespeichert wird und wie. Die Nutzung einer App, die Daten nicht zentral speichert, bedeutet, dass der Endnutzer selbst für die Sicherheit seiner Backup-Daten verantwortlich ist – es sei denn, er überlässt die Speicherung der Cloud seiner Plattform, wie bei iCloud-Backups und den Geräte-Backups von Google ab Android 7.0.
Interessanterweise besetzen manche App-Hersteller, wie in der Grafik unten zu sehen, beide Extreme zugleich. Die Snapchat-App speichert fast alle ihre Daten in der Cloud, während die physische Erweiterung der App – Spectacles – alle ihre Daten lokal auf dem Gerät speichert.
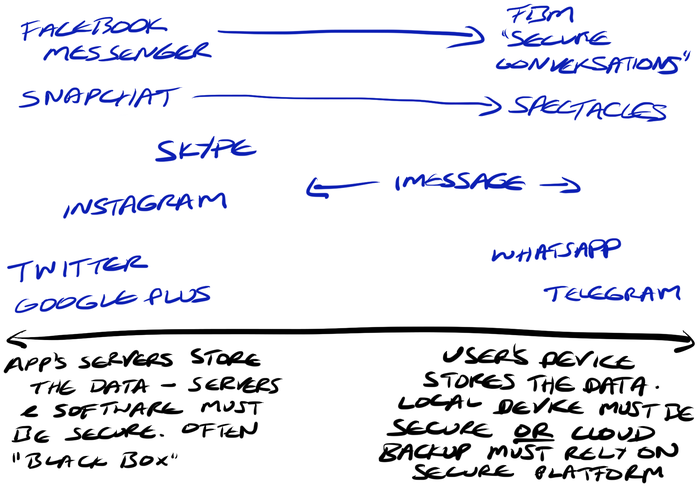
Unterschiedliche Ansätze bei der Sicherheit von App-Daten
Auch wenn sie nicht breit eingeführt wurden, sind Snapchat Spectacles ziemlich unsicher: Hält ein Hacker die „Snap“-Taste sieben Sekunden lang gedrückt, kann er sie mit einem neuen Telefon koppeln und alle unverschlüsselten Snaps abrufen, die der rechtmäßige Besitzer darauf gespeichert hat. Das steht in deutlichem Gegensatz zu den Sicherheitsprinzipien der Apple Watch.
Starke Verschlüsselung
Das führt uns zur zweiten entscheidenden Technik: starke Verschlüsselung, idealerweise mit unvollständiger Speicherung der Schlüssel. Gelten Daten als zu sensibel, um so gesichert zu werden, dass sie bei Zerstörung oder Austausch eines Geräts abrufbar sind, gibt es andere Techniken. Indem die Nutzung eines bestimmten Geräts vorausgesetzt wird, verwendet die Funktion „Secret Conversations“ von Facebook Hardware-Kennungen, um Inhalte zu verschlüsseln. Geht das Gerät verloren, sind die Inhalte praktisch nicht mehr abrufbar.
Manche Systeme setzen eine ähnliche Technik ein, bei der ein gerätespezifisches Token erzeugt werden kann, damit nur eine begrenzte Anzahl von Geräten gleichzeitig auf Inhalte zugreifen kann. Snapchat und WhatsApp nutzen jeweils eine Variante davon. Bei der Anmeldung bei Snapchat auf einem Gerät wird ein Token erzeugt und zwischen den Servern von Snapchat und dem Gerät geteilt. Meldet sich derselbe Nutzer auf einem anderen Gerät an, wird ein neues Token erzeugt, das das bisherige in der Cloud ersetzt und das erste Gerät zur Abmeldung zwingt, da es eingehende Nachrichten nicht mehr entschlüsseln könnte. Diese Technik hat auf unsicheren Systemen eine offensichtliche Schwachstelle: Das Token kann kopiert und anderswo verwendet werden. Falls es eines Arguments bedurfte, warum ein gerootetes Android- oder ein per Jailbreak geöffnetes iOS-Gerät eine schreckliche Idee ist, dann ist es dieses, und es erklärt auch, warum ein Web-Client für Snapchat so bald unwahrscheinlich ist.
Geheime Facebook-Nachrichten zu verlieren, ist die eine Sache, aber manche Daten sind für ihren Besitzer sowohl hochsensibel als auch sehr wertvoll. Es erscheint widersinnig, aber wenn der persönliche Wert der Daten groß genug ist, werden sie oft so gespeichert, dass es viele mögliche Wege gibt, sie zu entschlüsseln oder wiederherzustellen. Damit wird Sicherheit gegen geringere Unpraktikabilität eingetauscht. Mit iCloud- und Google-Accounts ist zum Beispiel eine Fülle von Daten verbunden, darunter – in beiden Fällen – eine Form von verteiltem Cloud-Schlüsselbund, der alle Passwörter eines Nutzers speichert. Hinzu kommt, dass Google seine Accounts per OAuth als Authentifizierungsmechanismus auf anderen Websites bewirbt, sodass der unwiederbringliche Verlust des Zugriffs auf solche Accounts eine bittere Pille wäre.
Da diese Accounts als zu wertvoll gelten, um ihren dauerhaften Verlust leichtfertig zu riskieren, kommt eine Zwischenlösung zum Einsatz, bei der Daten in der Cloud gespeichert, aber mit einem Token oder Passwort verschlüsselt werden, das nur der Nutzer aufbewahrt und das nicht gespeichert wird. Deshalb sind zum Beispiel bei der Anmeldung in einer frischen Installation des Browsers Google Chrome die in der Cloud gespeicherten Passwörter erst verfügbar, nachdem im Browser ein zusätzliches Synchronisierungspasswort eingegeben wurde.
Die Last der Verschlüsselung teilen
Apples Tim Cook – der beim Thema Sicherheit sowohl ernsthaft als auch im Kern im Recht ist – bekräftigte seinen Glauben an diese Technik erst letztes Jahr:
For many years, we have used encryption to protect our customers’ personal data because we believe it’s the only way to keep their information safe. We have even put that data out of our own reach, because we believe the contents of your iPhone are none of our business.
— Tim Cook in „A Message to Our Customers“
Unter anderem kann das Cloud-Anbietern helfen, vollständige Nutzerdaten nicht gegenüber staatlichen Stellen offenlegen zu müssen. Werden sie per Durchsuchungsbeschluss zur Herausgabe gezwungen, können sie das tun, ohne die Daten eines Nutzers direkt preiszugeben, da die Daten eine weitere Entschlüsselung erfordern, die nur mit einem Schlüssel möglich ist, den ausschließlich der Endnutzer besitzt.
Manchmal, etwa bei der Multi-Faktor-Authentifizierung (MFA), der Zwei-Faktor-Authentifizierung (2FA) oder der Bestätigung in zwei Schritten (2SV), bedeutet das, dass der zusätzliche Schlüssel nur an ein bestimmtes Gerät gesendet oder von diesem erzeugt werden kann. Banken und VPNs nutzen oft physische Kartenleser oder sichere Seed-Generatoren, bei denen es sich um zeitbasierte Einmalpasswort-Generatoren (OTP oder TOTP) handelt. Google und Apple bieten sowohl einfache SMS-basierte MFA als auch vollständige 2FA-Systeme an, wobei Google HOTP/OATH verwendet und Apples proprietär ist.
Wenn Sicherheits- oder Strafverfolgungsbehörden (LEA) diese verschlüsselten Daten haben, aber keinen Endnutzerschlüssel zu deren Entschlüsselung, können sie versuchen, sie per Brute Force zu knacken, indem leistungsstarke Maschinen die Daten gegen automatisch erratene Passwörter testen. Apples iOS hat hier einen enormen Vorteil gegenüber Googles Android: Da Apple die Hardware in seinen Geräten genau kontrolliert, kann das Unternehmen Verschlüsselungstechniken entwerfen, die nur die eigene Hardware schnell ausführen kann und die andere Geräte wie Desktop-Computer nur langsam ausführen. Als Reincubate als erstes Unternehmen der Welt die Entschlüsselung von Daten aus 10.2 unterstützte, bestand die Bedeutung nicht nur darin, dass das Unternehmen als Erstes verstand, wie 10.2 funktioniert – sondern darin, dass wir als Erste die schnelle Entschlüsselung von Apples cleverer Technik skalierten. Da jeder Entschlüsselungsversuch auf herkömmlicher Hardware mehrere Sekunden dauert, wurde Brute Force für Hacker oder LEA unpraktikabel.
Sicherheit durch Verschleierung
Es wäre nicht angemessen, diese Techniken zu besprechen, ohne eine zu behandeln, in der Apple besonders gut ist: Sicherheit durch Verschleierung (Security through Obscurity). Indem das Unternehmen keine öffentlichen APIs, keine detaillierte Dokumentation und kaum Informationen zu diesen Systemen veröffentlicht, kann es vermeiden, Hacker auf mögliche Angriffsvektoren aufmerksam zu machen. Lange Zeit lautete das Argument gegen Verschleierung, dass Offenlegung und Open Source zu besseren Sicherheitsergebnissen führen, aber das war vor der Entdeckung im Jahr 2014, dass OpenSSL – eine zentrale Open-Source-Sicherheitsbibliothek, die praktisch überall im Einsatz ist – grundlegend unsicher war und das fast immer gewesen ist.
Melde dich gern bei uns, wenn du Wege erkunden möchtest, mit App- oder Cloud-Daten zu arbeiten, oder wenn du die Dynamik der verschiedenen Ansätze besser verstehen möchtest.