Reincubate hilft Unternehmen und Einzelpersonen, auf ethische und transparente Weise Wert aus ihren eigenen Daten zu schaffen. Deshalb ist es wichtig, dass die zugrunde liegenden Daten und Plattformen selbst sicher sind. Abgesehen von einigen allgemeineren Aspekten der Cloud-Sicherheit gibt es Anfang 2017 vier zentrale Trends und Bereiche mit positiven Veränderungen für iCloud.
Zwei-Faktor-Authentifizierung: in iOS 10.3 stark gefördert
Der erste Trend ist die zunehmende Einführung von 2FA. Das ist ein hervorragender Schritt von Apple, um die Sicherheit von iCloud-Accounts zu erhöhen. Um die Verbreitung dieses Standards zu fördern, hat Reincubate 2016 kostenlose Unterstützung für 2FA, 2SV und Tokenisierung für alle Nutzer veröffentlicht. Spannend: Apple hat in iOS 10.3 eine Reihe von Funktionen eingebaut, die 2FA stärker bewerben – von einem Hinweis-Badge am Symbol der Einstellungen über bessere Dokumentation bis zu regelmäßigen Benachrichtigungen, die Nutzer zum Aktivieren auffordern. Die Veröffentlichung von 10.3 später in diesem Monat wird die Verbreitung von 2FA, die nach den eigenen Daten von Reincubate noch gering ist, deutlich steigen lassen.
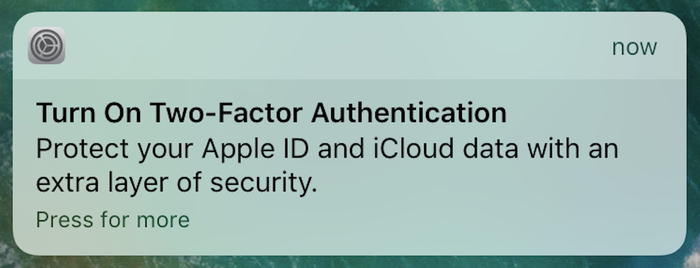
Benachrichtigung zur Aktivierung von 2FA in iOS 10.3
Weniger Speicherung dynamischer Daten in Backups
Während Apple 2015 die meisten seiner eigenen Daten in iCloud-Backups speicherte, ist das zunehmend nicht mehr der Fall. 2016 verlagerte iOS 9.3 den Safari-Verlauf in Apples Synchronisierungsdienst CloudKit, und mit iOS 10 wurden die Anruflisten nach CallKit ausgelagert.
Die zunehmende Komplexität dieser Systeme schreckt Hacker ab und mindert die Bedeutung von iCloud-Backups als einziger Satz von Stammdaten. Gleichzeitig entsteht ein Mechanismus, bei dem manche Daten häufiger als alle 24 Stunden synchronisiert werden. Die Cloud Data API von Reincubate hat jede Phase dieses Prozesses unterstützt.
Benachrichtigung bei Account-Zugriff, Einschränkung und Feature-Extraktion
Apple hat zwar für einige Bereiche von iCloud Systeme zur Benachrichtigung über Account-Zugriffe gebaut, doch nicht jeder Zugriff wird gegenüber den Nutzern offengelegt und nachvollziehbar gemacht. Das Team von Reincubate ist überzeugt, dass es so sein sollte, und arbeitet deshalb daran, den Branchenstandard für diesen Mechanismus in der Cloud Data API zu definieren und umzusetzen. In den kommenden Monaten wird es dazu mehr Neuigkeiten geben, sobald sich der Standard weiterentwickelt.
Es gibt Techniken, um die Menge an Cloud-Daten zu begrenzen, die durch Systeme fließen. Die API von Reincubate bietet zentrale Funktionen, um Umfang und Art der Daten einzuschränken, auf die Kunden zugreifen können, sodass sie bei einer Kompromittierung ihrer eigenen Systeme oder Zugangsdaten geschützt sind. Ebenso eignen sich Techniken des maschinellen Lernens (ML) wie Feature-Extraktion hervorragend, damit Kunden Erkenntnisse aus der Cloud gewinnen können, ohne die zugrunde liegenden Daten speichern oder offenlegen zu müssen.
Vertrauenswürdige Systeme und Umgebungen
Schließlich wird Apple, wie schon bei den Techniken von Apple Pay und Touch ID, im großen iOS-Update 2017 mehr tun, um die sicheren Umgebungen in iOS und macOS zu nutzen. Für Hacker, die sich Zugang verschaffen wollen, erhöht diese Arbeit die Komplexität und die Kosten, solche Systeme zu finden und den Zugang zu halten, erheblich – hoffentlich so weit, dass sie sich andere, schwächere Plattformen vornehmen, die sich dadurch ihrerseits verbessern müssen. Einen weiteren Einblick gab Apple 2016, als es die lokale Verschlüsselung von iTunes-Backups unter iOS 10 so nachbesserte, dass das Knacken außerordentlich aufwendig wurde.
Der renommierte Sicherheitsexperte und Autor von Little Flocker, Jonathan Zdziarski, schreibt ausführlicher darüber, wie die geschlossene Technologie in macOS und iOS für ein sicheres Erlebnis mit Apple Pay genutzt wird und wie sich diese Techniken auf die Abwehr von Phishing ausweiten lassen.