Reincubate aide les entreprises et les particuliers à tirer de la valeur de leurs propres données de manière éthique et transparente ; il est donc important que les données et les plateformes sous-jacentes soient elles-mêmes sécurisées. Au-delà de certains enjeux plus généraux de sécurité du cloud, quatre grandes tendances et axes d’amélioration se dessinent pour iCloud début 2017.
Authentification à deux facteurs : fortement promue dans iOS 10.3
La première est le déploiement croissant de la 2FA. C’est une excellente initiative d’Apple pour renforcer la sécurité des comptes iCloud. Pour encourager l’adoption de ce standard, Reincubate a proposé en 2016 à tous ses utilisateurs, gratuitement, la prise en charge de la 2FA, de la 2SV et de la tokenisation. Apple a intégré dans iOS 10.3 plusieurs fonctions pour promouvoir davantage la 2FA : une pastille sur l’icône Réglages, une meilleure documentation et des notifications régulières invitant les utilisateurs à l’activer. La sortie d’iOS 10.3 plus tard ce mois-ci devrait provoquer un net essor de la 2FA, dont l’adoption reste faible d’après les propres données de Reincubate.
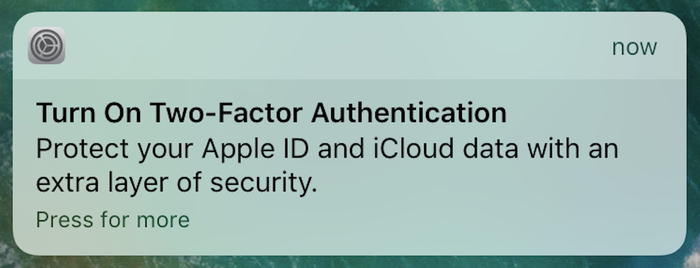
Notification d’activation de la 2FA dans iOS 10.3
Moins de données dynamiques stockées dans les sauvegardes
Alors qu’en 2015, Apple stockait la plupart de ses propres données dans les sauvegardes iCloud, ce n’est de moins en moins le cas. En 2016, iOS 9.3 a déplacé l’historique de navigation de Safari vers le service de synchronisation CloudKit d’Apple, et iOS 10 a déplacé les journaux d’appels vers CallKit.
La complexité croissante de ces systèmes décourage les pirates et réduit l’importance des sauvegardes iCloud comme jeu unique de données maîtres, tout en offrant un mécanisme qui synchronise certaines données plus souvent que toutes les 24 heures. L’API Cloud Data de Reincubate a pris en charge chaque étape de cette évolution.
Notification d’accès au compte, restriction et extraction de caractéristiques
Si Apple a mis en place des systèmes de notification pour certains éléments d’iCloud, tous les accès ne sont pas communiqués aux utilisateurs ni soumis à leur contrôle. L’équipe de Reincubate pense qu’il devrait en être ainsi, et travaille donc à définir et à mettre en œuvre le standard du secteur pour ce mécanisme dans l’API Cloud Data. D’autres annonces suivront dans les prochains mois, à mesure que le standard évolue.
Il existe des techniques pour limiter la quantité de données du cloud qui circulent dans les systèmes. L’API de Reincubate offre des fonctions essentielles pour restreindre le volume et la nature des données auxquelles les clients peuvent accéder, afin qu’ils soient protégés en cas de faille dans leurs propres systèmes ou d’identifiants compromis. De même, les techniques d’apprentissage automatique (ML) comme l’extraction de caractéristiques permettent aux clients de tirer des enseignements du cloud sans avoir à stocker ni à révéler les données sous-jacentes.
S’appuyer sur des systèmes et des environnements de confiance
Enfin, comme pour les techniques employées dans Apple Pay et Touch ID, Apple fera davantage dans la grande mise à jour d’iOS de 2017 pour tirer parti des environnements sécurisés d’iOS et de macOS. Pour les pirates qui tentent de s’introduire, ce travail augmentera nettement la complexité et le coût de la recherche et du maintien d’un accès à ces systèmes, dans l’espoir qu’ils se tournent vers d’autres plateformes plus vulnérables, qui devront à leur tour s’améliorer. Apple en a donné un nouvel aperçu en 2016, lorsqu’elle a corrigé le chiffrement local des sauvegardes iTunes d’iOS 10 pour le rendre remarquablement coûteux à contourner.
Jonathan Zdziarski, expert en sécurité reconnu et auteur de Little Flocker, explique plus en détail comment la technologie fermée de macOS et d’iOS permet d’offrir une expérience sécurisée avec Apple Pay, et comment ces techniques peuvent être étendues pour lutter contre l’hameçonnage.