Reincubate は、企業や個人が自分自身のデータから、倫理的で透明性のある形で価値を生み出せるよう支援しています。そのため、基盤となるデータとプラットフォーム自体が安全であることは重要です。クラウドセキュリティ全般に関する動きとは別に、2017 年初頭の iCloud には、前向きな変化をもたらす 4 つの重要なトレンドと領域があります。
2ファクタ認証:iOS 10.3 で強力に推進
1 つ目は、2FA の導入が加速していることです。これは、iCloud アカウントのセキュリティを高めるために Apple が踏み出した素晴らしい一歩です。この標準の普及を後押しするため、Reincubate は 2016 年に、すべてのユーザーに向けて 2FA、2SV、トークン化への対応を無償でリリースしました。さらに喜ばしいことに、Apple は iOS 10.3 に、2FA をより強力に推進するための機能をいくつも組み込んでいます。設定アイコンに表示されるバッジ、より充実したドキュメント、有効化を促す定期的な通知などです。今月後半の 10.3 のリリースによって 2FA の導入は急増するでしょう。Reincubate 自身のデータでは、現状の導入率はまだ低い水準にあります。
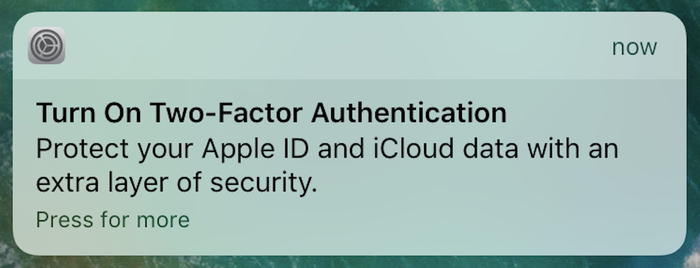
iOS 10.3 の 2FA 有効化の通知
バックアップに保存される動的データの減少
2015 年には、Apple 自身のデータの大半が iCloud バックアップに保存されていましたが、今ではそうとは言えなくなっています。2016 年には、iOS 9.3 で Safari の閲覧履歴が Apple の CloudKit 同期サービスに移され、iOS 10 のリリースで通話履歴が CallKit に移されました。
こうした仕組みが複雑になるほど、ハッカーは手を出しにくくなり、iCloud バックアップが唯一のマスターデータとして持つ重要性も下がります。同時に、一部のデータが 24 時間より短い間隔で同期される仕組みも生まれています。Reincubate の Cloud Data API は、この移行のあらゆる段階に対応してきました。
アカウントアクセスの通知、制限、特徴量の抽出
Apple は iCloud の一部の要素についてアカウント通知の仕組みを構築しましたが、すべてのアクセスがユーザーに開示され、説明責任を負っているわけではありません。Reincubate のチームは、そうあるべきだと考えており、Cloud Data API でこの仕組みの業界標準を定義し、提供することに取り組んでいます。標準が固まっていくなかで、今後数か月のうちにこの件について詳細を発表していきます。
システムを流れるクラウドデータの量を抑えるための手法があります。Reincubate の API は、クライアントがアクセスできるデータの量と種類を制限する重要な機能を備えており、クライアント自身のシステムや認証情報が侵害された場合でも、データを守れるようにします。同様に、特徴量抽出などの機械学習(ML)の手法は、クライアントが元のデータを保存したり公開したりせずに、クラウドからインサイトを引き出すための優れた方法になります。
信頼できるシステムと環境への依存
最後に、Apple Pay や Touch ID で使われている手法と同じように、Apple は 2017 年の大型 iOS アップデートで、iOS と macOS で利用できるセキュアな環境をさらに活用していく見込みです。侵入を試みるハッカーにとって、この取り組みはこれらのシステムへのアクセスを見つけ、維持するための複雑さとコストを大幅に引き上げます。うまくいけば、ハッカーはほかの、より脆弱なプラットフォームを狙うようになり、そちらも改善を迫られるでしょう。Apple は 2016 年にも、iOS 10 の iTunes バックアップのローカル暗号化を、著しくコストのかかるものにするパッチを配信し、その一端を示しました。
著名なセキュリティ専門家で Little Flocker の作者でもある Jonathan Zdziarski 氏は、macOS と iOS のクローズドな技術が Apple Pay で安全な体験を提供するためにどう使われているか、そしてそうした手法をフィッシング対策にどう広げられるかについて、さらに詳しく書いています。