Reincubate aiuta aziende e privati a creare valore dai propri dati in modo etico e trasparente, ed è quindi importante che i dati e le piattaforme sottostanti siano a loro volta sicuri. Al di là di alcuni aspetti più generali della sicurezza del cloud, all’inizio del 2017 ci sono quattro tendenze chiave e aree di miglioramento positivo per iCloud.
Autenticazione a due fattori: promossa con decisione in iOS 10.3
La prima è la diffusione sempre più ampia della 2FA. È un ottimo passo da parte di Apple per aumentare la sicurezza degli account iCloud. Per incoraggiare l’adozione dello standard, nel 2016 Reincubate ha rilasciato per tutti i suoi utenti il supporto gratuito a 2FA, 2SV e tokenizzazione. Con nostro entusiasmo, Apple ha integrato in iOS 10.3 diverse funzioni per promuovere con più forza la 2FA: un indicatore con badge sull’icona Impostazioni, una documentazione migliore e notifiche periodiche che invitano gli utenti ad attivarla. Il rilascio di iOS 10.3, più avanti questo mese, farà crescere l’adozione della 2FA, che secondo i dati di Reincubate è ancora bassa.
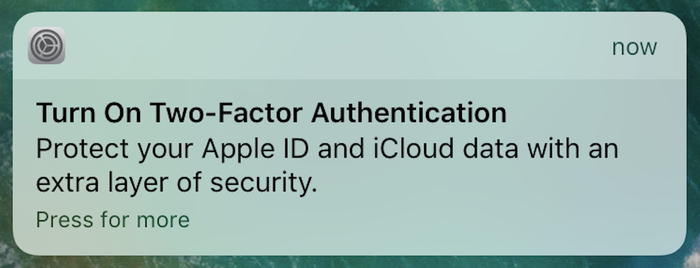
Notifica di attivazione della 2FA in iOS 10.3
Meno dati dinamici archiviati nei backup
Mentre nel 2015 Apple archiviava la maggior parte dei propri dati nei backup di iCloud, oggi sempre meno. Nel 2016 iOS 9.3 ha spostato la cronologia di navigazione di Safari nel servizio di sincronizzazione CloudKit di Apple, e il rilascio di iOS 10 ha spostato i registri delle chiamate su CallKit.
La crescente complessità di questi sistemi scoraggia gli hacker e riduce l’importanza dei backup di iCloud come unico insieme di dati principali, offrendo al tempo stesso un meccanismo per cui alcuni dati vengono sincronizzati più spesso che ogni 24 ore. La Cloud Data API di Reincubate ha supportato ogni fase di questo processo.
Notifica degli accessi all’account, limitazioni ed estrazione di caratteristiche
Anche se Apple ha creato sistemi di notifica degli account per alcuni elementi di iCloud, non tutti gli accessi vengono comunicati agli utenti né sono tracciabili. Il team di Reincubate ritiene che dovrebbe essere così, e sta quindi lavorando per definire e realizzare nella Cloud Data API lo standard di settore per questo meccanismo. Nei prossimi mesi, con l’evolversi dello standard, ci saranno altri annunci in merito.
Esistono tecniche per limitare la quantità di dati cloud che circolano nei sistemi. L’API di Reincubate offre funzionalità fondamentali per limitare il volume e la natura dei dati a cui i clienti possono accedere, in modo che siano protetti in caso di violazione dei propri sistemi o delle proprie credenziali. Allo stesso modo, tecniche di machine learning (ML) come l’estrazione di caratteristiche sono ottimi strumenti per i clienti per ricavare informazioni dal cloud senza dover archiviare né rivelare i dati sottostanti.
Affidamento a sistemi e ambienti attendibili
Infine, come con le tecniche usate in Apple Pay e Touch ID, nel grande aggiornamento di iOS del 2017 Apple farà di più per sfruttare gli ambienti sicuri disponibili in iOS e macOS. Per gli hacker che cercano di entrare, questo lavoro aumenterà in modo significativo la complessità e il costo di trovare e mantenere l’accesso a questi sistemi, auspicabilmente al punto da spingerli verso altre piattaforme più deboli, che a loro volta dovranno migliorare. Apple ne ha offerto un’altra anticipazione nel 2016, quando ha rilasciato una correzione che ha reso la cifratura locale dei backup iTunes di iOS 10 notevolmente costosa da violare.
L’esperto di sicurezza Jonathan Zdziarski, autore di Little Flocker, scrive in modo più dettagliato su come la tecnologia chiusa di macOS e iOS venga usata per offrire un’esperienza sicura con Apple Pay e su come quelle tecniche possano essere estese per contrastare il phishing.