Reincubate helpt bedrijven en particulieren om op een ethische en transparante manier waarde te creëren met hun eigen data, en daarom is het belangrijk dat de onderliggende data en platforms zelf veilig zijn. Naast een aantal bredere aspecten van cloudbeveiliging zijn er voor iCloud begin 2017 vier belangrijke trends en terreinen van positieve verandering.
Tweefactorauthenticatie: sterk gepromoot in iOS 10.3
De eerste is de steeds bredere uitrol van 2FA. Dit is een uitstekende stap van Apple om iCloud-accounts veiliger te maken. Om de adoptie van de standaard te stimuleren, bracht Reincubate in 2016 gratis ondersteuning uit voor 2FA, 2SV en tokenisatie voor al zijn gebruikers. Het is mooi dat Apple in iOS 10.3 een aantal functies heeft ingebouwd om 2FA nog sterker te promoten, van een badge op het Instellingen-icoon en betere documentatie tot regelmatige meldingen aan gebruikers om het in te schakelen. De release van 10.3 later deze maand zal zorgen voor een stijging van de adoptie van 2FA, die volgens de eigen data van Reincubate nog laag is.
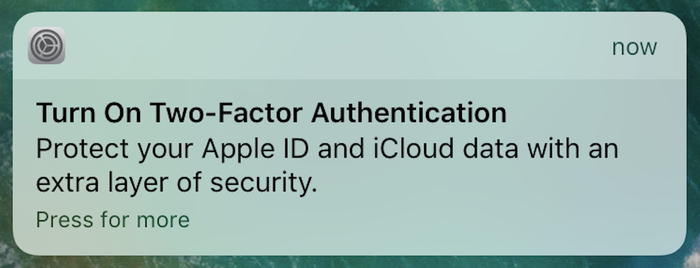
Melding voor het activeren van 2FA in iOS 10.3
Minder opslag van dynamische data in back-ups
Terwijl Apple in 2015 het grootste deel van zijn eigen data in iCloud-back-ups opsloeg, is dat steeds minder het geval. In 2016 verplaatste iOS 9.3 de browsegeschiedenis van Safari naar de synchronisatiedienst CloudKit van Apple, en met de release van iOS 10 verhuisden de gesprekslijsten naar CallKit.
De toenemende complexiteit van deze systemen schrikt hackers af en vermindert het belang van iCloud-back-ups als enige set masterdata, terwijl er tegelijk een mechanisme ontstaat waarbij sommige data vaker dan om de 24 uur wordt gesynchroniseerd. De Cloud Data API van Reincubate heeft elke stap van dit proces ondersteund.
Melding van accounttoegang, beperking en feature-extractie
Hoewel Apple voor sommige onderdelen van iCloud meldingssystemen voor accounts heeft gebouwd, wordt niet alle toegang bekendgemaakt aan gebruikers en verantwoord. Het team van Reincubate vindt dat dit wel zo zou moeten zijn, en werkt daarom aan het definiëren en leveren van de industriestandaard voor dit mechanisme in de Cloud Data API. Hierover volgt de komende maanden meer nieuws naarmate de standaard zich ontwikkelt.
Er zijn technieken om de hoeveelheid clouddata die door systemen stroomt te beperken. De API van Reincubate biedt cruciale functionaliteit om het volume en de aard van de data waartoe klanten toegang hebben te beperken, zodat die beschermd is als hun eigen systemen of inloggegevens worden gecompromitteerd. Ook machine learning-technieken (ML) zoals feature-extractie zijn een goede manier voor klanten om inzichten uit de cloud te halen zonder de onderliggende data te hoeven opslaan of prijs te geven.
Vertrouwen op vertrouwde systemen en omgevingen
Tot slot gaat Apple, net als bij de technieken in Apple Pay en TouchID, in de grote iOS-update van 2017 meer doen om gebruik te maken van de beveiligde omgevingen die beschikbaar zijn in iOS en macOS. Voor hackers die proberen binnen te komen, maakt dit werk het aanzienlijk complexer en duurder om toegang tot deze systemen te vinden en te behouden, hopelijk zozeer dat ze zich op andere, zwakkere platforms richten — die op hun beurt moeten verbeteren. Apple liet in 2016 nog een glimp hiervan zien, toen ze de lokale versleuteling van iOS 10-iTunes-back-ups zo aanpasten dat kraken buitengewoon kostbaar werd.
Jonathan Zdziarski, bekend beveiligingsexpert en auteur van Little Flocker, schrijft uitgebreider over hoe de gesloten technologie in macOS en iOS wordt gebruikt voor een veilige ervaring met Apple Pay, en hoe die technieken kunnen worden uitgebreid om phishing aan te pakken.