Tenzij je de afgelopen dagen onder een steen hebt geleefd (in dat geval heb je een goede keuze gemaakt door direct hier te komen), heb je ongetwijfeld gehoord over de publicatie van veel privéfoto’s van meer dan honderd verschillende beroemdheden.
Deze inbreuk op de privacy wordt in verband gebracht met iCloud, maar iCloud is niet helemaal de schuldige. Het is duidelijk geworden dat deze foto’s al een tijd uit tal van bronnen zijn verzameld. Zo’n inbreuk leidt doorgaans tot zware gevangenisstraffen en dat zal hier ongetwijfeld ook gebeuren, maar ik denk dat veel mensen onderschatten hoeveel data uit iCloud is gestolen.
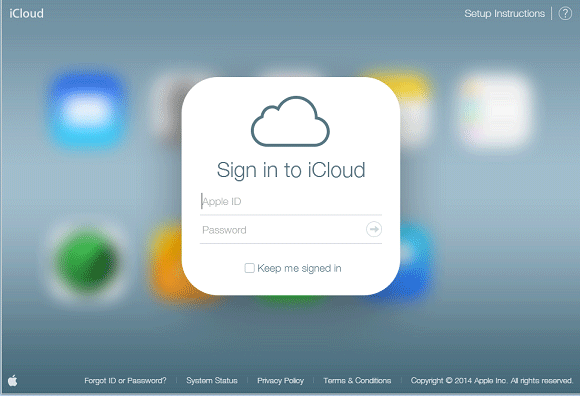
Inloggen bij iCloud
Welke data bewaart iCloud?
Hier bij Reincubate vinden we het geweldig om mensen toegang te geven tot hun data. Nadat we zelf dataverlies hebben meegemaakt, weten we hoeveel het betekent om data terug te krijgen. De afgelopen weken hebben we een API gebouwd en gelanceerd om je iCloud-data op te halen en te parseren (als jouw bedrijf zo’n dienst zou kunnen gebruiken, laten we praten), dus we weten het een en ander over de uitstekende beveiliging die je data beschermt, en over wat er te bereiken valt als je de combinatie van Apple-ID en wachtwoord kent.
Met je inloggegevens en iPhone Backup Extractor met iCloud-functionaliteit kun je de foto’s van je iPad of iPhone uitlezen (waar we ons nu allemaal zeer van bewust zijn), maar ook al je sms-data, contacten en app-specifieke informatie (WhatsApp enzovoort), om er maar een paar te noemen! Bovendien krijg je toegang tot andere iCloud-functionaliteit die niet in de back-up is opgeslagen, zoals het volgen van de locatie van je iPhone of het downloaden van de bestanden die je in iCloud hebt opgeslagen, zoals documenten, agenda, bladwijzers en meer. Handig!
Dat is geweldig als je je telefoon kwijt bent en die babyfoto’s, dat zakelijke contact of die video van Fluffy nog kunt redden. Maar het is minder geweldig als deze informatie in handen valt van een kwaadwillende derde partij.
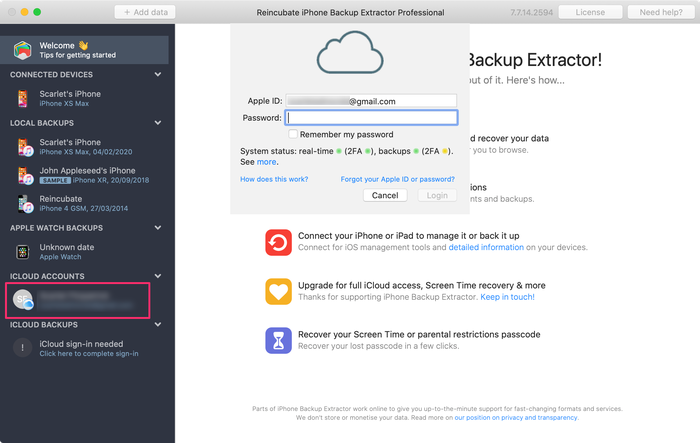
Toegang tot iCloud-data met iPhone Backup Extractor
Hoe lekte de data uit?
Zoals hierboven vermeld heb je de combinatie van Apple-ID en gebruikersnaam nodig om bij deze data te komen. Er is geen andere weg. (Tenzij je natuurlijk een team van cryptografen van wereldklasse hebt dat nieuwe wiskunde toepast om de toonaangevende versleutelingsstandaard te breken, maar dan heb je waarschijnlijk wel betere dingen te doen.) Het Apple-ID van een gebruiker achterhalen is voor de overgrote meerderheid van de mensen niet makkelijk, maar bedenk dat dit gewoon een e-mailadres is en dat het, afhankelijk van je aanwezigheid online, lastig kan zijn je e-mailadres geheim te houden. Hoewel veel mensen voor verschillende diensten verschillende wachtwoorden gebruiken (en dat zou je ook moeten doen), gebruiken we zelden een ander e-mailadres, dus als je eenmaal een e-mailadres hebt ontdekt dat voor één dienst wordt gebruikt, is het geen al te grote denksprong om aan te nemen dat het ook voor andere diensten klopt.
Dan blijft het wachtwoord over, dat kan worden geraden of gereset. Voor het resetten van het wachtwoord is toegang tot het e-mailaccount nodig, of kennis van de diverse geheime vragen die je hebt ingesteld; die informatie is echter lastig te verkrijgen. Raden daarentegen vereist letterlijk geen kennis over de accounteigenaar! De natuurlijke reactie van elk bedrijf dat beveiliging serieus neemt, is dus om het raden moeilijk te maken. Als je een Apple-account hebt, herinner je je misschien nog de talloze regels waaraan je wachtwoord moest voldoen om bruikbaar te worden geacht, de eerste techniek om het een aanvaller moeilijker te maken. Er wordt niet langer toegang verleend dankzij de naïeve gebruiker die zijn wachtwoord instelt als 123456, of het voor altijd zichzelf niet-vervullende changeme.
“Oké, mooi, we hebben (redelijk) sterke wachtwoorden, en nu?”
Het tweede deel van het probleem is dus heel vaak raden. Daarvoor zijn er een paar mooie benaderingen. Eén is om de procedure traag te maken, door ofwel vele duizenden hash-iteraties uit te voeren, ofwel een “traag” algoritme te gebruiken (dit is een mooi artikel dat er dieper op ingaat, voor als je daarvan houdt). Hoewel dit het aantal pogingen per seconde beperkt, kan er meer worden gedaan en in de meeste gevallen gebeurt dat ook. We hebben meerdere beveiligingen getroffen om te zorgen dat brute-force-aanvallen op accounts simpelweg niet kunnen worden voltooid.
Er zijn diverse technieken die kunnen worden toegepast (inlogpogingen kunnen bijvoorbeeld worden gemonitord en accounts uitgeschakeld als verdachte activiteit wordt aangetroffen), maar het probleem was hier dat er een inlog-API was die geen extra bescherming had. Aanvallers ontdekten dat de Zoek mijn iPhone-API een onbeperkt aantal wachtwoordpogingen toestond, waardoor ze alleen maar een lijst met veelgebruikte wachtwoorden hoefden uit te proberen, in de hoop dat er één werkte.
Dat was het. Zo makkelijk was het.
Maar nu niet meer: zodra de kwetsbaarheid bekend werd, heeft Apple die prompt gepatcht. Apple neemt een aantal voorzorgsmaatregelen om ongeautoriseerde toegang tot gebruikersdata door derden te voorkomen, maar het is ook je eigen taak om je data te beveiligen, of het nu gaat om iCloud van Apple of andere apps en diensten.