A menos que hayas vivido bajo una piedra estos últimos días (en cuyo caso has tomado una buena decisión al venir directamente aquí), seguramente te habrás enterado de la publicación de muchas fotos privadas de más de cien famosos distintos.
Esta brecha de privacidad se ha relacionado con iCloud, pero este no es el único culpable. Ha quedado claro que estas fotos se llevaban recopilando desde hacía tiempo de numerosas fuentes. Una brecha así suele acarrear largas penas de cárcel y sin duda ocurrirá lo mismo aquí, pero creo que mucha gente está subestimando cuántos datos de iCloud se robaron realmente.
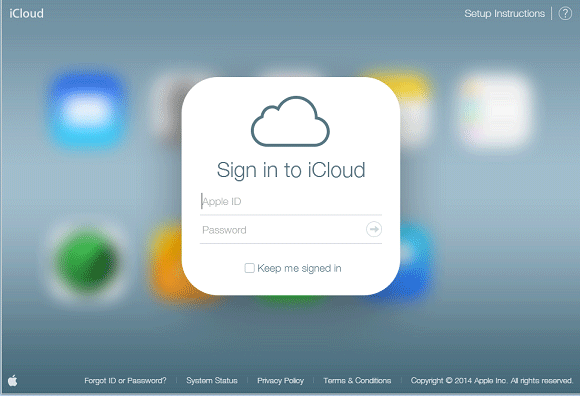
Iniciar sesión en iCloud
¿Qué datos guarda iCloud?
En Reincubate nos encanta dar a las personas acceso a sus datos. Tras sufrir nosotros mismos pérdidas de datos, sabemos lo mucho que significa recuperarlos. En las últimas semanas hemos estado creando y lanzando una API para descargar y analizar tus datos de iCloud (si tu empresa puede tener un uso para este tipo de servicio, hablemos), así que sabemos un par de cosas sobre la excelente seguridad que protege tus datos, así como sobre lo que se puede conseguir conociendo la combinación de Apple ID y contraseña.
Con tus credenciales en la mano y iPhone Backup Extractor con la función de iCloud, puedes extraer las fotos de tu iPad o iPhone (como ahora todos sabemos), pero también puedes extraer todos tus SMS, contactos e información específica de apps (WhatsApp, etc.), por nombrar solo algunos. Además, tendrás acceso a otras funciones de iCloud que no se guardan en la copia de seguridad, como localizar tu iPhone o descargar los archivos que hayas guardado en iCloud, como documentos, calendario, marcadores y más. ¡Muy práctico!
Esto es absolutamente fantástico cuando has perdido el teléfono y puedes salvar esas fotos del bebé, ese contacto de trabajo o ese vídeo de tu mascota. Y no tan fantástico cuando esta información está en manos de un tercero malintencionado.
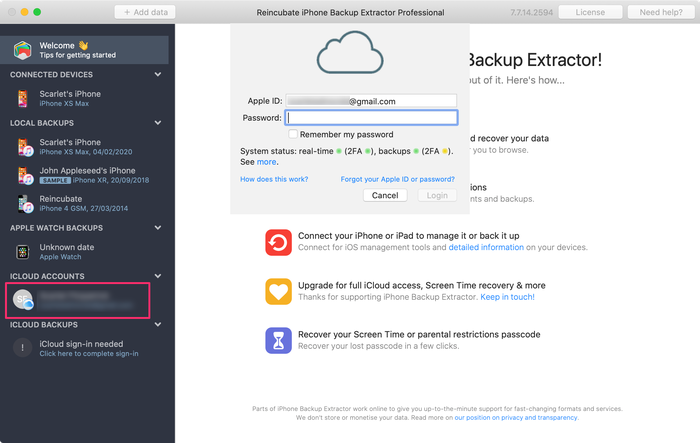
Acceso a los datos de iCloud con iPhone Backup Extractor
¿Cómo se filtraron los datos?
Como se ha mencionado, necesitas la combinación de Apple ID y nombre de usuario para acceder a estos datos. No hay otra forma. (A menos, claro, que tengas un equipo de criptógrafos de talla mundial realizando matemáticas novedosas para romper el estándar líder de cifrado, pero entonces probablemente tendrías cosas mejores que hacer). Encontrar el Apple ID de un usuario no es fácil para la gran mayoría de las personas, pero recuerda que es solo una dirección de correo y, según tu presencia en línea, ocultar tu correo puede ser difícil. Aunque mucha gente usa contraseñas diferentes para servicios diferentes (como debería hacerse), rara vez usamos una dirección de correo distinta, así que, una vez descubierta la dirección usada en un servicio, no es un gran salto intelectual suponer que será correcta para otros.
Nos queda entonces la contraseña, que se puede adivinar o restablecer. Restablecerla requiere acceso a la cuenta de correo o conocer las distintas preguntas secretas que hayas configurado; esa información, sin embargo, puede ser difícil de conseguir. Adivinar, en cambio, no requiere literalmente ningún conocimiento sobre el titular de la cuenta. La respuesta natural de cualquier empresa que se tome en serio la seguridad es, entonces, dificultar las conjeturas. Si tienes una cuenta de Apple, quizá recuerdes la infinidad de reglas que tu contraseña debía cumplir para considerarse utilizable, que es la primera técnica para ponérselo más difícil a un atacante. Ya no se concederá acceso gracias al usuario ingenuo que establece su contraseña como 123456, ni a la eternamente incumplida changeme.
«Vale, genial, tenemos contraseñas (más o menos) seguras, ¿y ahora qué?»
Pues bien, la segunda parte del problema es adivinar muchas veces. En este caso hay un par de buenos enfoques. Uno es hacer lento el procedimiento, ya sea realizando muchos miles de iteraciones de hash o usando un algoritmo «lento» (este es un buen artículo que habla de ello con más profundidad, ya sabes, si te interesa ese tipo de cosas). Aunque esto reduce el número de intentos por segundo, se puede hacer más, y en la mayoría de los casos se hace. Tenemos varias salvaguardas para garantizar que el ataque de fuerza bruta a las cuentas simplemente no pueda completarse.
Hay varias técnicas que se pueden implementar (por ejemplo, se pueden supervisar los intentos de inicio de sesión y desactivar las cuentas si se detecta actividad sospechosa), pero el problema en este caso era que había una API de inicio de sesión que no tenía ninguna protección adicional. Los atacantes descubrieron que la API de Buscar mi iPhone permitía cualquier número de intentos de contraseña, así que solo tenían que probar una lista de contraseñas de uso común, esperando que alguna funcionara.
Eso es todo. Fue así de fácil.
Pero ya no, pues en cuanto se reveló el fallo Apple lo corrigió con puntualidad. Apple toma varias precauciones para evitar el acceso no autorizado de terceros a los datos de los usuarios, pero también es tu responsabilidad proteger tus datos, ya sea con iCloud de Apple o con otras apps y servicios.