Wenn du in den letzten Tagen nicht unter einem Stein gelebt hast (in diesem Fall hast du gut daran getan, direkt hierherzukommen), hast du sicher von der Veröffentlichung vieler privater Fotos von über hundert verschiedenen Prominenten gehört.
Diese Verletzung der Privatsphäre wird mit iCloud in Verbindung gebracht, aber iCloud trifft nicht die alleinige Schuld. Es ist deutlich geworden, dass diese Fotos schon seit einiger Zeit aus zahlreichen Quellen gesammelt wurden. Ein solcher Verstoß zieht üblicherweise hohe Haftstrafen nach sich, und auch hier wird das zweifellos so sein, aber ich glaube, viele unterschätzen, wie viele Daten aus iCloud tatsächlich gestohlen wurden.
Bei iCloud anmelden
Welche Daten speichert iCloud?
Hier bei Reincubate geben wir Menschen gern Zugriff auf ihre Daten. Nachdem wir selbst Datenverlust erlebt haben, wissen wir, wie viel es bedeutet, sie zurückzubekommen. In den letzten Wochen haben wir eine API entwickelt und gestartet, die deine iCloud-Daten abruft und aufbereitet (falls dein Unternehmen für eine solche Dienstleistung Verwendung haben könnte, lass uns sprechen), daher wissen wir einiges über die hervorragende Sicherheit, die deine Daten schützt, und darüber, was sich allein durch die Kenntnis der Kombination aus Apple-ID und Passwort erreichen lässt.
Mit deinen Zugangsdaten und iPhone Backup Extractor mit iCloud-Funktion kannst du Fotos von deinem iPad oder iPhone extrahieren (wie uns allen inzwischen sehr bewusst ist), aber auch alle deine SMS-Daten, Kontakte und app-spezifischen Informationen (WhatsApp usw.), um nur einige zu nennen! Außerdem hast du Zugriff auf weitere iCloud-Funktionen, die nicht im Backup gespeichert sind, etwa das Orten deines iPhones oder das Herunterladen der in iCloud gespeicherten Dateien wie Dokumente, Kalender, Lesezeichen und mehr. Praktisch!
Das ist absolut fantastisch, wenn du dein Telefon verloren hast und diese Babyfotos, den Geschäftskontakt oder das Video von Fluffy retten kannst. Genauso wenig fantastisch ist es, wenn diese Informationen in die Hände eines böswilligen Dritten geraten.
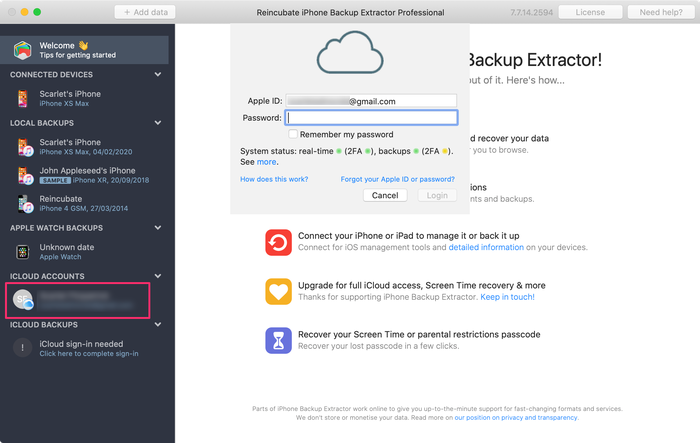
Zugriff auf iCloud-Daten mit iPhone Backup Extractor
Wie wurden die Daten geleakt?
Wie oben erwähnt, braucht man die Kombination aus Apple-ID und Passwort, um auf diese Daten zuzugreifen. Es gibt keinen anderen Weg. (Es sei denn natürlich, du hast ein Team erstklassiger Kryptografen, das neuartige Mathematik anwendet, um den führenden Verschlüsselungsstandard zu brechen, aber dann hättest du vermutlich Besseres zu tun.) Die Apple-ID eines Nutzers herauszufinden ist für die allermeisten Menschen nicht leicht, aber denk daran: Das ist nur eine E-Mail-Adresse, und je nachdem, wie präsent du online bist, kann es schwierig sein, sie geheim zu halten. Viele Menschen verwenden für verschiedene Dienste unterschiedliche Passwörter (und das solltest du auch), aber wir verwenden selten unterschiedliche E-Mail-Adressen. Hat man also die für einen Dienst genutzte E-Mail-Adresse entdeckt, ist es kein allzu großer gedanklicher Sprung anzunehmen, dass sie auch bei anderen stimmt.
Bleibt also das Passwort, das erraten oder zurückgesetzt werden kann. Für das Zurücksetzen braucht man entweder Zugriff auf das E-Mail-Konto oder Kenntnis der verschiedenen Sicherheitsfragen, die du festgelegt hast – diese Informationen sind aber schwer zu bekommen. Das Erraten dagegen erfordert buchstäblich keinerlei Wissen über den Kontoinhaber! Die natürliche Reaktion jedes Unternehmens, das es mit der Sicherheit ernst meint, besteht deshalb darin, das Erraten schwer zu machen. Wenn du einen Apple-Account hast, erinnerst du dich vielleicht an die unzähligen Regeln, die dein Passwort erfüllen musste, um als verwendbar zu gelten – das ist die erste Technik, um es einem Angreifer schwerer zu machen. Der naive Nutzer, der sein Passwort auf 123456 setzt, oder das ewig selbst nicht erfüllte changeme verschafft Angreifern damit keinen Zugang mehr.
„Okay, schön, wir haben (einigermaßen) starke Passwörter – und jetzt?“
Der zweite Teil des Problems ist, sehr oft zu raten. Hier gibt es einige gute Ansätze. Einer besteht darin, das Verfahren langsam zu machen, entweder durch viele tausend Hash-Iterationen oder durch einen „langsamen“ Algorithmus (dieser Artikel behandelt das ausführlicher, falls du dich für so etwas interessierst). Das verringert zwar die Zahl der Versuche pro Sekunde, aber man kann mehr tun, und in den meisten Fällen wird es auch getan. Wir haben mehrere Schutzmechanismen, die sicherstellen, dass Brute-Force-Angriffe auf Konten schlicht nicht zum Ziel führen können.
Es lassen sich verschiedene Techniken einsetzen (so können etwa Anmeldeversuche überwacht und Konten bei verdächtiger Aktivität gesperrt werden), aber das Problem in diesem Fall war, dass es eine Anmelde-API gab, die keinerlei zusätzlichen Schutz hatte. Die Angreifer stellten fest, dass die API von „Mein iPhone suchen“ beliebig viele Passwortversuche zuließ, sodass sie einfach eine Liste häufig verwendeter Passwörter durchprobieren mussten, in der Hoffnung, dass eines davon funktioniert.
Das war’s. So einfach war es.
Aber nicht mehr: Sobald die Schwachstelle bekannt wurde, hat Apple sie umgehend behoben. Apple trifft eine Reihe von Vorkehrungen, um unbefugten Zugriff Dritter auf Nutzerdaten zu verhindern, aber es liegt auch in deiner eigenen Verantwortung, deine Daten zu schützen, sei es mit Apples iCloud oder mit anderen Apps und Diensten.