À moins que vous n’ayez vécu sous un rocher ces derniers jours (auquel cas vous avez bien fait de venir directement ici), vous avez forcément entendu parler de la publication de nombreuses photos privées de plus d’une centaine de célébrités.
Cette atteinte à la vie privée a été associée à iCloud, mais le service n’en est pas entièrement responsable. Il est apparu que ces photos avaient été collectées depuis un certain temps auprès de nombreuses sources. Une telle intrusion conduit en général à de lourdes peines de prison et il en ira sans doute de même ici, mais je pense que beaucoup de gens sous-estiment la quantité de données iCloud qui ont été volées.
Se connecter à iCloud
Quelles données iCloud contient-il ?
Chez Reincubate, nous aimons donner aux gens accès à leurs données. Ayant nous-mêmes subi des pertes de données, nous savons ce que cela représente de les récupérer. Ces dernières semaines, nous avons conçu et lancé une API pour télécharger et analyser vos données iCloud (si votre entreprise peut avoir l’usage d’un tel service, parlons-en), donc nous en savons un rayon sur l’excellente sécurité qui protège vos données, ainsi que sur ce que l’on peut faire en connaissant la combinaison Apple ID et mot de passe.
Avec vos identifiants en main et iPhone Backup Extractor avec la fonctionnalité iCloud, vous pouvez extraire les photos de votre iPad ou de votre iPhone (comme nous en sommes tous maintenant très conscients), mais aussi tous vos SMS, vos contacts, les informations propres aux applications (WhatsApp, etc.), pour n’en citer que quelques-uns ! Vous aurez en outre accès à d’autres fonctionnalités d’iCloud qui ne sont pas stockées dans la sauvegarde, comme la localisation de votre iPhone ou le téléchargement des fichiers que vous avez stockés dans iCloud, tels que documents, calendrier, signets et plus encore. Pratique !
C’est absolument formidable lorsque vous avez perdu votre téléphone et que vous pouvez sauver ces photos de bébé, ce contact professionnel ou cette vidéo de Minou. Beaucoup moins quand ces informations tombent entre les mains d’un tiers malveillant.
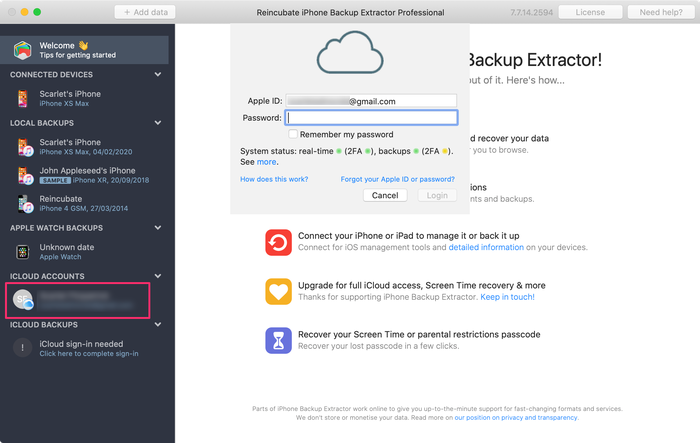
Accès aux données iCloud avec iPhone Backup Extractor
Comment les données ont-elles fuité ?
Comme mentionné plus haut, il faut la combinaison Apple ID / nom d’utilisateur pour accéder à ces données. Il n’y a pas d’autre moyen. (À moins bien sûr d’avoir une équipe de cryptographes de classe mondiale qui élaborent des mathématiques inédites pour casser la norme de chiffrement de référence, mais vous auriez alors sans doute mieux à faire.) Trouver l’Apple ID d’un utilisateur n’est pas facile pour la grande majorité des gens, mais rappelez-vous que ce n’est qu’une adresse e-mail et que, selon votre présence en ligne, il peut être difficile de la dissimuler. Si beaucoup de gens utilisent des mots de passe différents pour des services différents (et ils ont raison), nous changeons rarement d’adresse e-mail ; une fois découverte l’adresse utilisée pour un service, il n’est donc pas très audacieux de supposer qu’elle vaudra pour d’autres.
Il nous reste donc le mot de passe, qui peut être deviné ou réinitialisé. Le réinitialiser exige soit l’accès au compte e-mail, soit la connaissance des diverses questions secrètes que vous avez définies, mais ces informations peuvent être difficiles à obtenir. Deviner, en revanche, ne requiert littéralement aucune connaissance du titulaire du compte ! La réaction naturelle de toute entreprise sérieuse en matière de sécurité est donc de rendre les tentatives difficiles. Si vous avez un compte Apple, vous vous souvenez peut-être de la myriade de règles que votre mot de passe devait respecter pour être jugé utilisable, ce qui est la première technique employée pour compliquer la tâche d’un attaquant. L’accès ne sera plus accordé grâce à l’utilisateur naïf qui choisit comme mot de passe 123456, ni au toujours aussi peu infaillible changeme.
« OK super, nous avons des mots de passe (assez) robustes, et maintenant ? »
Eh bien, la seconde partie du problème, c’est de deviner un grand nombre de fois. Dans ce cas, il existe quelques bonnes approches. L’une consiste à ralentir la procédure, soit en effectuant plusieurs milliers d’itérations de hachage, soit en utilisant un algorithme « lent » (ceci est un bon article qui en parle plus en détail, si ce genre de choses vous intéresse). Cela réduit le nombre de tentatives par seconde, mais on peut faire plus, et dans la majorité des cas on le fait. Nous avons plusieurs garde-fous en place pour garantir que la force brute ne peut tout simplement pas aboutir sur des comptes.
Diverses techniques peuvent être mises en œuvre (on peut par exemple surveiller les tentatives de connexion et désactiver les comptes en cas d’activité suspecte), mais le problème ici était qu’il existait une API de connexion qui ne bénéficiait d’aucune protection supplémentaire. Les attaquants ont découvert que l’API Localiser mon iPhone autorisait un nombre illimité de tentatives de mot de passe, ce qui signifie qu’il leur suffisait d’essayer une liste de mots de passe courants en espérant que l’un d’eux fonctionne.
Voilà. C’était aussi simple que cela.
Mais plus maintenant : dès que la faille a été révélée, Apple l’a corrigée sans tarder. Apple prend plusieurs précautions pour empêcher les tiers d’accéder sans autorisation aux données des utilisateurs, mais il vous appartient aussi de sécuriser vos données, que ce soit avec iCloud d’Apple ou avec d’autres applications et services.