A menos que você tenha passado os últimos dias debaixo de uma pedra (e, nesse caso, tomou uma boa decisão ao vir direto para cá), certamente ficou sabendo da publicação de muitas fotos privadas de mais de cem celebridades.
Essa violação de privacidade foi associada ao iCloud, mas ele não é o único culpado. Ficou claro que essas fotos vinham sendo coletadas havia algum tempo, de diversas fontes. Uma violação desse tipo costuma resultar em longas penas de prisão e, sem dúvida, o mesmo vai acontecer aqui, mas acho que muita gente está subestimando a quantidade de dados do iCloud que foi roubada.
Entrar no iCloud
Que dados o iCloud guarda?
Aqui na Reincubate, adoramos dar às pessoas acesso aos próprios dados. Depois de sofrermos perda de dados nós mesmos, sabemos o quanto é importante recuperá-los. Nas últimas semanas, estivemos criando e lançando uma API para baixar e interpretar seus dados do iCloud (se a sua empresa pode ter uso para esse tipo de serviço, vamos conversar), então sabemos bem como é excelente a segurança que protege seus dados e também o que é possível fazer conhecendo a combinação de ID Apple e senha.
Com suas credenciais em mãos e o iPhone Backup Extractor com funcionalidade de iCloud, você pode extrair as fotos do seu iPad ou iPhone (como todos agora sabemos muito bem), mas também pode extrair todos os seus dados de SMS, contatos, informações específicas de apps (WhatsApp etc.), só para citar alguns! Além disso, você terá acesso a outras funcionalidades do iCloud que não ficam no backup, como rastrear a localização do seu iPhone ou baixar os arquivos que você guardou no iCloud, como documentos, calendário, favoritos e mais. Prático!
Isso é absolutamente fantástico quando você perdeu o celular e consegue salvar aquelas fotos do bebê, aquele contato de trabalho ou aquele vídeo do bichinho. Já não é tão fantástico quando essas informações estão nas mãos de um terceiro mal-intencionado.
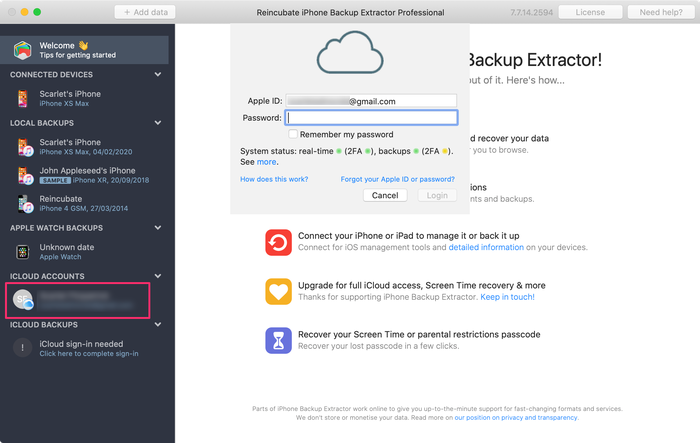
Acesso do iPhone Backup Extractor aos dados do iCloud
Como os dados vazaram?
Como mencionado acima, você precisa da combinação de ID Apple e nome de usuário para acessar esses dados. Não há outro caminho. (A menos que, claro, você tenha uma equipe de criptógrafos de primeira linha executando matemática inédita para quebrar o principal padrão de criptografia, mas aí provavelmente teria coisas melhores a fazer.) Descobrir o ID Apple de um usuário não é fácil para a grande maioria das pessoas, mas lembre-se de que ele é apenas um endereço de e-mail e, dependendo da sua presença on-line, esconder o e-mail pode ser difícil. Embora muita gente use senhas diferentes para serviços diferentes (e deveria mesmo), raramente usamos um e-mail diferente, então, depois de descobrir o e-mail usado em um serviço, não é um grande salto intelectual presumir que ele servirá para outros.
Sobra então a senha, que pode ser adivinhada ou redefinida. Redefinir a senha exige acesso à conta de e-mail ou o conhecimento das várias perguntas secretas que você definiu, informações que podem ser difíceis de obter. Já adivinhar não exige literalmente nenhum conhecimento sobre o dono da conta! A resposta natural de qualquer empresa séria em segurança é, então, dificultar as tentativas. Se você tem uma conta Apple, talvez se lembre da infinidade de regras que sua senha precisava cumprir para ser considerada utilizável, a primeira técnica usada para dificultar a vida de um invasor. Não se concederá mais acesso graças ao usuário ingênuo que define a senha como 123456 ou à eternamente autocontraditória changeme.
“Ok, ótimo, temos senhas (mais ou menos) fortes. E agora?”
Bem, a segunda parte do problema é tentar adivinhar muitas vezes. Nesse caso, há algumas boas abordagens. Uma é tornar o procedimento lento, executando muitos milhares de iterações de hash ou usando um algoritmo “lento” (este é um bom artigo que fala do assunto com mais profundidade, se você curte esse tipo de coisa). Isso reduz o número de tentativas por segundo, mas dá para fazer mais, e na maioria dos casos isso é feito. Temos várias salvaguardas para garantir que o ataque de força bruta a contas simplesmente não possa ser concluído.
Há várias técnicas que podem ser implementadas (por exemplo, monitorar as tentativas de login e desativar contas se houver atividade suspeita), mas o problema, nesse caso, foi que havia uma API de login que não tinha nenhuma proteção adicional. Os invasores descobriram que a API do Buscar iPhone permitia qualquer número de tentativas de senha, o que significava que bastava testar uma lista de senhas comuns, na esperança de que uma delas funcionasse.
Só isso. Foi tão fácil assim.
Mas não é mais, pois, assim que a falha foi revelada, a Apple a corrigiu prontamente. A Apple toma várias precauções para impedir o acesso não autorizado de terceiros aos dados dos usuários, mas também é seu dever proteger seus dados, seja com o iCloud da Apple ou com outros apps e serviços.