A Reincubate ajuda empresas e indivíduos a gerar valor com seus próprios dados de maneira ética e transparente e, por isso, é importante que os dados e as plataformas subjacentes sejam seguros. Além de alguns aspectos mais amplos da segurança na nuvem, há quatro tendências principais e áreas de mudança positiva para o iCloud no início de 2017.
Autenticação de dois fatores: muito promovida no iOS 10.3
A primeira é a implantação crescente da 2FA. É um excelente passo da Apple para aumentar a segurança das contas do iCloud. Para incentivar a adoção do padrão, a Reincubate lançou em 2016 suporte gratuito a 2FA, 2SV e tokenização para todos os seus usuários. Para nossa alegria, a Apple incluiu no iOS 10.3 vários recursos para promover mais a 2FA: um indicador com selo no ícone de Ajustes, documentação melhor e notificações regulares para que os usuários a ativem. O lançamento do 10.3, ainda neste mês, deve impulsionar a adoção da 2FA, que, segundo os dados da própria Reincubate, ainda é baixa.
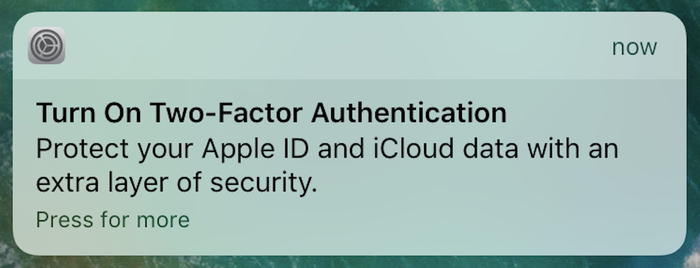
Notificação de ativação da 2FA no iOS 10.3
Menos armazenamento de dados dinâmicos nos backups
Embora em 2015 a Apple armazenasse a maior parte dos seus próprios dados em backups do iCloud, isso é cada vez menos verdade. Em 2016, o iOS 9.3 transferiu o histórico de navegação do Safari para o serviço de sincronização CloudKit da Apple, e o lançamento do iOS 10 transferiu os registros de chamadas para o CallKit.
A crescente complexidade desses sistemas desencoraja hackers e reduz a importância dos backups do iCloud como um conjunto único de dados mestres e, ao mesmo tempo, oferece um mecanismo pelo qual alguns dados são sincronizados com mais frequência do que a cada 24 horas. A Cloud Data API da Reincubate acompanhou todas as etapas desse processo.
Notificação de acesso à conta, restrição e extração de características
Embora a Apple tenha criado sistemas de notificação de conta para alguns elementos do iCloud, nem todo acesso é divulgado e rastreável pelos usuários. A equipe da Reincubate acredita que deveria ser assim e, por isso, está trabalhando para definir e entregar o padrão do setor para esse mecanismo na Cloud Data API. Mais novidades serão anunciadas nos próximos meses, à medida que o padrão se desenvolver.
Há técnicas que podem ser usadas para limitar a quantidade de dados na nuvem que circulam pelos sistemas. A API da Reincubate oferece uma funcionalidade essencial para restringir o volume e a natureza dos dados que os clientes podem acessar, de modo que eles fiquem protegidos caso seus próprios sistemas ou credenciais sejam violados. Da mesma forma, técnicas de aprendizado de máquina (ML), como a extração de características, são ótimas maneiras de os clientes obterem insights da nuvem sem precisar armazenar ou expor os dados subjacentes.
Confiança em sistemas e ambientes confiáveis
Por fim, assim como nas técnicas usadas no Apple Pay e no Touch ID, a Apple fará mais na grande atualização do iOS de 2017 para aproveitar os ambientes seguros disponíveis no iOS e no macOS. Para os hackers que tentam invadir, esse trabalho aumentará significativamente a complexidade e o custo de encontrar e manter o acesso a esses sistemas, esperamos que a ponto de passarem a mirar outras plataformas mais frágeis, que por sua vez precisarão melhorar. A Apple deu outra amostra disso em 2016, quando corrigiu a criptografia local dos backups do iTunes do iOS 10 para que quebrá-la fosse notavelmente caro.
O renomado especialista em segurança e autor do Little Flocker, Jonathan Zdziarski, escreve em mais detalhes sobre como a tecnologia fechada do macOS e do iOS é usada para oferecer uma experiência segura com o Apple Pay e como essas técnicas podem ser ampliadas para combater o phishing.