Videochat-Apps wie Houseparty haben in den letzten Monaten einen erheblichen Zuwachs an Nutzern verzeichnet, da Menschen auf der ganzen Welt mehr Zeit zu Hause verbringen und online mehr mit Freunden und Kollegen interagieren. Wenn Unternehmen so schnell wachsen, kann der Schutz der Nutzer oft ins Hintertreffen geraten. Etablierte Kommunikations-Apps, die in Plattformen integriert sind, wie WhatsApp, iMessage und FaceTime, sind in der Regel robust, weil sie von Milliarden Nutzern verwendet werden und deshalb vielfach geprüft und getestet wurden.
Kleinere, neuere Videoplattformen wurden nicht auf diese Weise geprüft, und zuletzt wurde die Sicherheit mancher Video-Apps infrage gestellt. Wir haben schon ausführlich darüber geschrieben, wie Unternehmen legal deine Daten sammeln, wie du online sicher bleibst und welche Schritte du unternehmen solltest, wenn deine Konten kompromittiert wurden. In diesem Beitrag werfe ich einen kurzen Blick auf Houseparty, die Risiken, die mit der Nutzung einhergehen, und was du in einfachen Schritten tun kannst, um nichts zu teilen, das du lieber für dich behalten möchtest.
4 Risiken für alle Nutzer: Datendiebstahl, zu freizügiges Teilen oder Nachverfolgung von Daten und schwache Sicherheit
Allgemein gesprochen gibt es vier Risiken, denen Nutzer bei der Nutzung von Video-Apps wie dieser ausgesetzt sind:
- Unangemessene Inhalte und schwache Kindersicherung.
- Vorsätzlicher – und illegaler – Datendiebstahl direkt durch das App-Unternehmen.
- Vorsätzliche Weitergabe oder Nachverfolgung von Daten, die legal, aber oft unerwartet ist.
- Andere Personen, die durch Nachlässigkeit bei der App-Sicherheit oder durch Hacks infolge schwacher App-Sicherheit an deine persönlichen Daten gelangen.
Sehen wir uns an, wie wahrscheinlich es ist, dass die einzelnen Risiken eintreten.
Auf der Startseite von Houseparty wird die App als soziales Netzwerk vermarktet, es fehlen aber die Kindersicherungsfunktionen, die Nutzer von einem sozialen Netzwerk vernünftigerweise erwarten könnten. Der Werbetext der App im Play Store von Google beschreibt sie als „truly the next best thing to hanging out in person“. Das stimmt fast: Für Kinder, die Houseparty nutzen, ist die App wie ein persönliches Treffen, nur dass eine unheimliche ältere Person ihnen Fragen über Sex stellt.
Bei der Anmeldung bei Houseparty müssen alle Nutzer ihr Geburtsdatum angeben, und die App hält diese Information griffbereit, solange sie läuft: Sie sendet das Geburtsdatum des Nutzers regelmäßig an die Tracking-Produkte, die die App verwendet. Die neueste Funktion von Houseparty -- und der Kern ihrer Monetarisierungspläne -- ist eine Reihe integrierter Quizze, die das Alter der Nutzer nicht beachten.
Bei der Auswahl eines Quiz wird allen Nutzern dieselbe Liste von Quizzen angezeigt, mit dem Quiz „Slang terms“ ab 18 an dritter Stelle der Liste -- auch für minderjährige Nutzer. Wir halten uns in diesem Blog von nicht jugendfreien Inhalten fern, daher gehen wir nicht ins Detail, aber die Quizze enthalten eine Reihe zutiefst kinderungeeigneter Inhalte, mit Themen wie Abkürzungen für vulgäre Ausdrücke, was in Strip-Clubs wirklich passiert, Drogenverweisen von Heroin bis Marihuana und verschiedenen Beschreibungen von Sex und Genitalien. Ach ja, und es gibt auch Inhalte zu Jeffrey Dahmer.
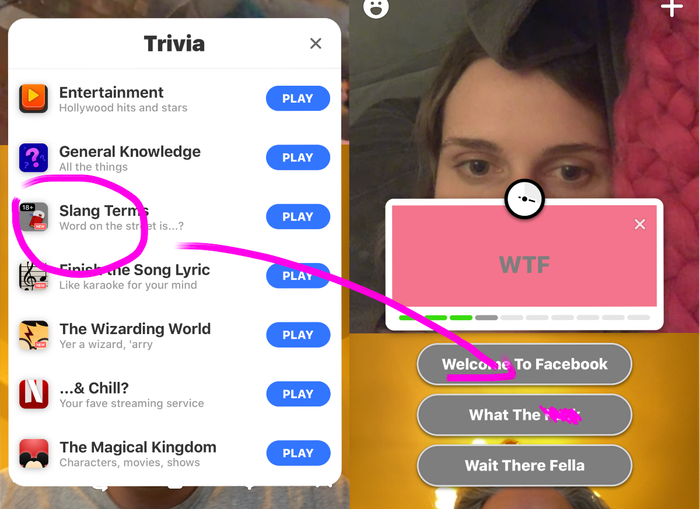
Houseparty mit einem Konto unter 18 spielen (violette Anmerkungen von uns), ein harmloses Beispiel
Die Houseparty-App ist im App Store von Apple als geeignet für „12+“ eingestuft und wird im Play Store von Google als geeignet für „Teen“ beworben. Die App hat keine integrierte Kindersicherungsfunktion.
Viele Eltern sind berechtigterweise besorgt darüber, womit ihre Kinder online und in Apps in Berührung kommen, und eine Reihe von Websites bewertet Apps und gibt entsprechende Hinweise. In Großbritannien bietet die gemeinnützige Organisation Internet Matters einen solchen Dienst mit Unterstützung von BT, Sky und anderen. Die Organisation bewirbt derzeit intensiv ihre Hinweise zu Houseparty und erklärt, dass sie mit Industrie, Regierung und Schulen zusammenarbeitet, um diese Hinweise zu geben.
Dienste wie dieser sind eine wichtige Ressource für Eltern, aber im Fall von Internet Matters scheint kaum oder keine Sorgfaltsprüfung stattgefunden zu haben. Die Ratschläge für Eltern sind äußerst begrenzt, beschränken sich weitgehend auf eine allgemeine Warnung vor Gefahren durch Fremde in Videos und enden mit einem Aufruf an die Eltern, die App herunterzuladen.
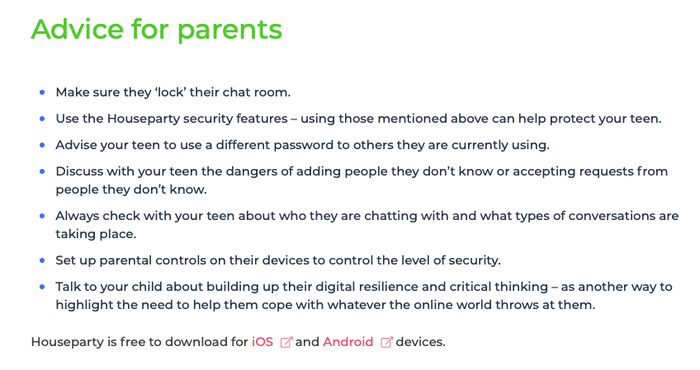
Die Hinweise von Internet Matters für Eltern zu Houseparty
Wer die Nutzungsbedingungen von Houseparty auch nur flüchtig liest, würde als vernünftiger Experte bemerken, dass die App nicht DSGVO-konform ist, keine Kindersicherung hat und Rechte an allem beansprucht, was Nutzer in der App teilen. Das ist -- zusammen mit den Quizinhalten ab 18 -- wichtig, um Eltern darauf hinzuweisen. Internet Matters erweist besorgten Eltern auf der ganzen Welt mit diesem Inhalt aktiv einen Bärendienst.
Internet Matters ist nicht der einzige Dienst, der beruhigende Seiten zu Apps veröffentlicht, die nicht ausreichend geprüft wurden, aber wir haben uns entschieden, ihn hervorzuheben, weil er Stand 2. April weiterhin in die Bewerbung irreführender Inhalte investiert, obwohl mindestens ein Nutzer öffentlich Bedenken gemeldet hat.
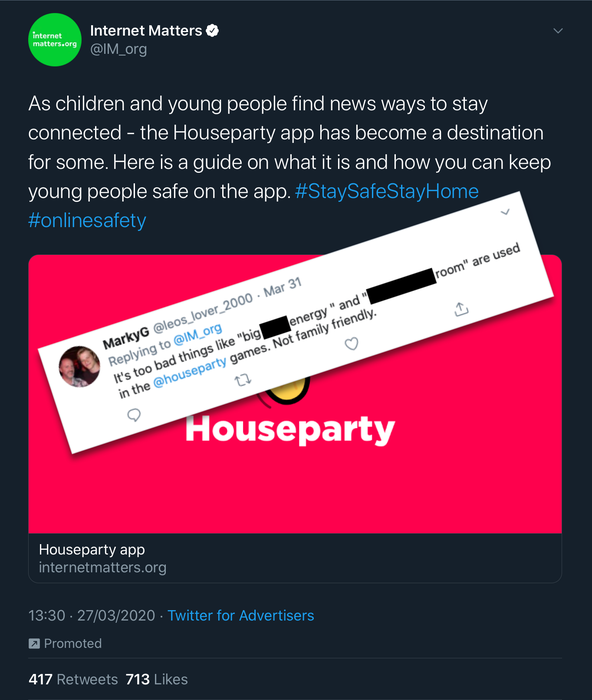
Internet Matters gegen eine Person, die Houseparty genutzt hat
Wir sind der Meinung, dass solche Dienste die Schritte, die sie bei der Prüfung von Apps unternehmen, deutlich sichtbar darlegen und einen klaren Hinweis ergänzen sollten, wo die Prüfung oberflächlich war und allein anhand von Marketingmaterial statt anhand einer Prüfung der Nutzungsbedingungen oder des Produkts selbst erfolgte. Diese Dienste sollten erwägen, ihre Inhalte zurückzuziehen, nachdem Produkte und Dienste aktualisiert wurden, bis die Inhalte den aktuellen Stand der App angemessen widerspiegeln können. (Die Hinweise von Internet Matters wurden zuletzt am 24. Dezember 2019 aktualisiert, doch Houseparty hat die Quizze bereits 11 Monate zuvor im Januar 2019 eingeführt.)
Tracking, überall Tracking ...
Was ist mit der legalen -- aber unerwarteten -- Weitergabe personenbezogener Daten? Hier ist bei Houseparty einiges im Gange.
Das Risiko eines illegalen Datendiebstahls ist äußerst gering. Das Mutterunternehmen von Houseparty hat klare Geschäftsmodelle, zu denen das nicht gehört, und hat seinen Sitz in einem Land mit anständigen Datenschutzgesetzen. Houseparty gehört Epic Games. Es gibt keinen Hinweis darauf, dass es die Daten eines Nutzers stehlen würde, und dabei erwischt zu werden, wäre für das Unternehmen kontraproduktiv.
Houseparty ist kein kostenpflichtiges Produkt, und sein Erlösmodell ist derzeit unklar. Das ist ein guter Grund, vorsichtig zu sein, was die App möglicherweise nachverfolgt. Wie die Dinge stehen, haben wir jedoch keinen Hinweis darauf gesehen, dass Houseparty gehackt wurde oder Informationen preisgibt.
Anekdoten auf Twitter reichen nicht aus ...
Auf Twitter gibt es viele Berichte von Nutzern, die behaupten, nach der Nutzung von Houseparty seien ihre Bankkonten geplündert, Spotify-Konten aufgerufen oder E-Mails zugänglich gemacht worden, aber diese Berichte sind allesamt anekdotisch und unzuverlässig. Viele Menschen verwenden leicht zu erratende Passwörter und werden ständig gehackt: Security Magazine berichtete über eine Studie der University of Maryland, nach der Hacker alle 39 Sekunden angreifen, und die Daten von Gemalto deuten darauf hin, dass jede Sekunde 291 Datensätze gestohlen werden.
Um das zu verdeutlichen: Die Sicherheit von Apple ist im Allgemeinen bombenfest, aber hin und wieder gibt es trotzdem die Behauptung, dass Apple gehackt wurde; es ist leicht genug, jederzeit beliebig viele Spinner auf Twitter zu finden, die das behaupten. Anekdotische Anschuldigungen beweisen kein Fehlverhalten.
Währenddessen behauptet Houseparty, ein Dritter orchestriere eine Verleumdungskampagne gegen das Unternehmen:
We are investigating indications that the recent hacking rumors were spread by a paid commercial smear campaign to harm Houseparty. We are offering a $1,000,000 bounty for the first individual to provide proof of such a campaign to bounty@houseparty.com.
Houseparty hat außerdem gesagt:
All Houseparty accounts are safe - the service is secure, has never been compromised, and doesn’t collect passwords for other sites
Bis zu einem gewissen Grad ist das jedoch Wortklauberei: Jedes vernünftige Produkt erfasst oder speichert keine Passwörter, sondern verwendet stattdessen Authentifizierungs-Tokens. Wenn Nutzer ihre Houseparty-Konten mit Facebook, Spotify oder Snapchat verbinden, kann die Houseparty-App auf Authentifizierungs- oder Datenfreigabe-Tokens für diese Konten zugreifen und sie möglicherweise speichern, und es gibt keinen Hinweis darauf, ob sie gespeichert werden oder nicht. Es ist nichts grundsätzlich Ungewöhnliches, solche Tokens zu speichern, aber es bleibt eine wichtige Frage: Gleicht Houseparty Kontakte nur bei der Anmeldung mit Facebook ab, oder speichert das Unternehmen das Authentifizierungs-Token für Facebook, um künftig Kontakte oder andere Kontodaten abgleichen zu können? Ihr Tweet schließt das nicht aus.
Sicherheit und Datennutzung bei Houseparty im Detail
ESET hat sich die Android-App von Houseparty angesehen und meint, sie sehe im Großen und Ganzen in Ordnung aus. Wir haben uns die iOS-App von Houseparty und die Art, wie sie Daten speichert, ähnlich angesehen, ebenso einige der Verträge und das Juristendeutsch rund um den Dienst. Wir haben ein paar bemerkenswerte Funde aus der App com.herzick.houseparty, wie sie heißt, hervorgehoben:
- Houseparty ist derzeit in Facebook integriert, genau wie es Zoom war. Die Integration umfasst die Weitergabe einiger Nutzungsdaten an Facebook. Sie soll angeblich dazu dienen, Facebook-Freunde einzuladen, und Tracking ist eine unvermeidliche Folge, wenn Nutzer sich für die Verbindung mit Facebook entscheiden.
- Houseparty speichert und cacht auf den Geräten der Endnutzer Feed-Adressen für alle möglichen Konfigurationsdaten. Dazu gehört zum Beispiel der Pfad zu allen Fragen und Antworten für das „Fun Fact“-Quizspiel von Houseparty. Er scheint zusammen mit einer Reihe anderer Feeds auf dem Smartphone jedes Nutzers zu verbleiben.
- Die Houseparty-App cacht einige „Facemails“, die Nutzer erhalten. Sie finden sich in
Library/Application Support/Prefetch-Facemailsund sind im Formatmp4gespeichert. (Wenn du neugierig bist und selbst nachsehen möchtest, sollte dieses Dokument helfen.) - Es werden recht viele Tracking-Informationen über das Smartphone eines Nutzers gespeichert, höchstwahrscheinlich für Device Fingerprinting. Genau wie Netflix speichert Houseparty den User-Agent eines Geräts (d. h.
Mozilla/5.0 (iPhone; CPU iPhone OS 13_4 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Mobile/15E148), bewahrt aber auch Werte wiebnc_device_fingerprint_idauf, die helfen, Geräte, die den Dienst nutzen, über die Zeit zu identifizieren Device Fingerprinting ist eine weitverbreitete Praxis, gegen die Apple wiederholt vorgegangen ist, und Houseparty scheint die von Apple bereitgestellten, empfohlenen Tracking-KennungenIDFA/IDFVnicht zu verwenden. Vermutlich, weil sie die Wirksamkeit des Trackings mindern! - Überraschenderweise enthalten Backups der Houseparty-App eine vollständige Logging- und Tracking-Datenbank der App. Sie umfasst nur die eigenen Daten eines Nutzers, ist aber wirklich ausführlich und enthält alle möglichen detaillierten Daten, die nicht in einem Backup sein sollten.
Wir vermuten, dass Houseparty ein Sicherheitsaudit durch Dritte nicht bestehen würde, ohne dass zumindest einige dieser Punkte beanstandet würden, daher macht es uns nervös, dass sie in der aktuellen Version der App weiterhin vorhanden sind. Eine Bestätigung, dass Houseparty ein Sicherheitsaudit durch Dritte durchgeführt hat, wäre beruhigend.
Ein Blick auf das Kleingedruckte ...
Zum Schluss: Bei der Datenschutzerklärung und dem Juristendeutsch von Houseparty sind uns ein paar Dinge aufgefallen, die uns nicht gefielen. Erstens gibt es keine Richtlinie für verantwortungsvolle Offenlegung (Responsible Disclosure). Das wäre ein Dokument, das beschreibt, wie das Unternehmen reagiert, wenn ein Sicherheitsforscher ein Problem findet. Üblicherweise enthalten solche Richtlinien ein Kopfgeld für den Finder, unter der Voraussetzung, dass er das Problem verantwortungsvoll dem Unternehmen meldet, damit es behoben werden kann.
Ohne eine solche Richtlinie bleibt Sicherheitsforschern meist nur, den Kundenservice per E-Mail zu kontaktieren, wenn sie Probleme finden, und es ist notorisch schwer, über den Kundenservice zum Sicherheitsteam eines Unternehmens durchzukommen. Hätten wir bei unserer Untersuchung der App etwas wirklich Schlimmes gefunden, hätte uns eine Richtlinie zur Offenlegung eine Stelle gegeben, an der wir unsere Funde einfach melden können. (Zum Vergleich: Hier ist die Richtlinie zur Offenlegung von Reincubate.)
Es erscheint wirklich erstaunlich, dass Houseparty ein Kopfgeld von 1 Mio. $ (ohne klare Bedingungen!) aussetzt, um Belege für eine Verleumdungskampagne gegen die eigene Sicherheit zu finden, aber keine Belohnung für die verantwortungsvolle Meldung von Sicherheitsproblemen der Plattform bewirbt.
Die Nutzungsbedingungen von Houseparty enthalten einige besorgniserregende Aspekte: Safe Harbor / Privacy Shield oder die DSGVO werden überhaupt nicht erwähnt, was auf eine nachlässige Haltung zum Schutz der Nutzer hindeutet und das Unternehmen möglicherweise in rechtliche Schwierigkeiten mit europäischen Datenschutzbehörden bringen könnte. Außerdem könnte fehlende DSGVO-Konformität auch bedeuten, dass Unternehmen, die solche Dienste nutzen, selbst gegen Datenschutzgesetze verstoßen, was sie Beanstandungen ihrer eigenen Kunden aussetzen könnte. Ein Anzeichen dafür, dass die DSGVO nicht berücksichtigt wurde, ist, dass Nutzer sich nur gegen Marketing abmelden können (Opt-out) -- das verstößt gegen die europäische DSGVO, die vorschreibt, dass solche Optionen bei der Anmeldung per „Opt-in“ erfolgen müssen. Es gibt auch keine Möglichkeit, sich gegen andere Datenerhebung abzumelden.
Die Nutzungsbedingungen von Houseparty enthalten Folgendes:
You agree that Life on Air is free to use the content of any communications submitted by you via the Services, including any ideas, inventions, concepts, techniques, or know-how disclosed therein, for any purpose including developing, manufacturing, and/or marketing goods or Services
Wir sind keine Juristen, aber das scheint Fragen zum geistigen Eigentum aufzuwerfen: Wenn du über deine Geschäftsidee oder dein Produkt sprichst, dürfte Houseparty alles, was du besprichst, frei verwenden, um entweder ein eigenes Produkt zu entwickeln oder die Informationen an Dritte zu verkaufen. Es deutet auch darauf hin, dass der Dienst einige Nachrichteninhalte speichern könnte: In dem Fall könnte er gegen europäische Gesetze zur Überwachung von Kommunikation verstoßen.
Die Bedingungen enthalten außerdem diesen Satz, der Nutzer auffordert, Houseparty per E-Mail zu kontaktieren, um sich von unerwünschter Marketingkommunikation abzumelden:
Individuals who provide us with Personal Information, or whose Personal Information we obtain from Third Parties, may receive periodic emails, newsletters, mailings, push notifications or text messages from us with information on our or our business partners’ products and services or upcoming special offers/events we believe may be of interest. We offer the option to decline these communications at no cost to the Individual by following the instructions in Section 5 below.
Alle diese Datenschutzprobleme bei Houseparty stehen in scharfem Kontrast zu etablierten Messaging-Apps wie FaceTime, iMessage, WhatsApp, Zoom und Slack. WhatsApp hat eine ausgezeichnete Sammlung an Dokumentation und Richtlinien zum Datenschutz. Sogar Zoom erklärt: „Zoom does not monitor or use customer content for any reason other than as part of providing our services. Zoom does not sell customer content to anyone or use it for any advertising purposes“. Slack macht klar, dass es Kundendaten (Customer Data) nur zur Bereitstellung des Dienstes verwendet und sie entsprechend den Wünschen des Kunden aufbewahrt (z. B. bieten manche Business-Tarife Archivierung).
Was du tun kannst, wenn du dir Sorgen um deine Sicherheit machst
Wenn du dir Sorgen darum machst, online sicher zu bleiben, oder um die Nutzung von Houseparty, empfehlen wir dir die folgenden Schritte.
- Houseparty zu deinstallieren reicht nicht aus, um deine Daten aus dem Dienst zu entfernen. Der Dienst speichert möglicherweise weiterhin deine Telefonnummer, deinen Namen, die hochgeladene Kontaktliste und Authentifizierungs-Tokens. Laut den Bedingungen sollst du hello@houseparty.com kontaktieren, um dich vom Marketing abzumelden und deine Daten entfernen zu lassen. Merkwürdigerweise wird später die E-Mail-Adresse data-requests@lifeonair.com genannt, aber nicht für Datenanfragen!
- Du kannst Houseparty nutzen, ohne viel mehr als deine Telefonnummer zu teilen. Die Integrationen mit Facebook, Snapchat und Spotify sind alle optional, ebenso das Hochladen deiner Kontaktliste. Wir empfehlen, nichts davon zu tun und stattdessen Freunde manuell hinzuzufügen.
- Wenn du Houseparty nutzt, solltest du wissen, dass Besucher jederzeit in einen Raum kommen können. Andere Nutzer werden benachrichtigt, dass du online bist, sobald du die App öffnest. Vorsicht! Standardmäßig sind Räume nicht gesperrt, was bedeutet, dass jeder, den du hinzugefügt hast, hereinplatzen könnte. Es gibt allerlei Tweets von Nutzern, die überrascht waren, dass ihr Chef in ihre Houseparty hereinplatzte, während sie in der Badewanne lagen! Du kannst das in den Einstellungen von Houseparty ändern.
- Wie bei jedem Onlinedienst empfehlen wir, ein paar einfache Vorkehrungen zu treffen, um online sicher zu bleiben. Wir fassen sie am Ende dieses Artikels zusammen und legen umfassende Sicherheitstipps für Apple-Nutzer hier dar.