2018년, Cambridge Analytica가 퀴즈 앱을 사용한 몇천 개의 계정을 통해 Facebook 사용자 최소 8,700만 명의 데이터를 당사자 몰래 수집했다는 사실이 밝혀졌습니다.
온라인 데이터 수집은 교묘하고 끊임없이 이루어집니다. 오늘날에는 그 어느 때보다 많은 데이터를 수집할 수 있습니다. 사람들은 이틀마다 태초부터 2000년까지 만들어 낸 것만큼의 데이터를 만들어 냅니다. 이런 규모로 보면 개인 데이터가 대수롭지 않아 보일 수도 있습니다.
Facebook, Google, Amazon 같은 기업들은 이런 값진 데이터에 접근하기 위해 막대한 벌금과 평판 손실을 감수해 왔습니다. Facebook은 Onavo와 Facebook Research 같은 프로그램(십 대 등에게 비용을 지급하고 데이터에 거의 제한 없이 접근했습니다)으로 수집한 데이터를 통해 WhatsApp이 Messenger보다 두 배 넘게 자주 쓰인다는 사실을 알게 되었고, 이것이 2014년 WhatsApp 인수의 계기가 되었습니다. 이 인수는 매우 값진 결정이었음이 드러났습니다.
현실적으로 소비자는 모든 기업이 데이터를 알아서 보호해 주리라고 믿을 수 없습니다. 데이터를 지키려면 능동적인 접근이 필요합니다. 이 글은 여러분의 데이터가 어떤 부분에서 취약한지 알려 드려 데이터를 보호하는 데 도움을 드리고자 합니다. 마지막에는 데이터를 안전하게 지키기 위해 할 수 있는 몇 가지 팁을 소개합니다.
다크 패턴을 조심하세요
많은 Onavo 사용자는 자신의 데이터가 그렇게 많이 접근될 수 있다는 사실, 그리고 그 데이터가 Facebook에 의해 사용된다는 사실을 아마 알지 못했을 것입니다. Onavo는 사용자 휴대폰에 대한 루트 권한과 컴퓨터에 대한 VPN 접근을 요구했고, 이를 통해 Facebook은 사용자 데이터에 깊숙이 접근할 수 있었습니다. 소셜 미디어 앱의 비공개 메시지, 메신저 앱의 대화(대화 속에서 주고받은 사진과 동영상 포함), 이메일, 인터넷 검색 기록, 위치 정보까지 모두 Onavo를 통해 Facebook이 접근할 수 있었습니다.
물론 앱과 웹사이트가 이런 데이터에 합법적으로 접근하려면 먼저 사용자의 허락을 받아야 합니다. 기업이 그 허락을 공개적이고 명시적으로 요청한다면 사용자가 거부할 가능성이 더 높을 것입니다. 그래서 많은 기업이 복잡하게 얽힌 “다크 패턴”을 이용해 교묘하게, 그러면서도 합법적으로 사용자 데이터에 접근합니다.
다크 패턴이 쓰이는 이유는 효과가 있기 때문입니다. 다음 중 하나 이상에 해당할 때 사용자는 기업에 권한을 허용할 가능성이 더 높아집니다.
a. 사용자가 다른 대안이 없다고 느끼거나, 권한을 허용하는 것이 가장 빠르고 쉬운 방법이라고 느낄 때
기업들은 가입 과정에서 접근을 거부하는 단계를 불명확하고 복잡하게 만들어 사용자가 접근을 허용할 수밖에 없게 만드는 경우가 많습니다. 권한을 얻는 이런 “로치 모텔” 방식은 LinkedIn이 사용자에게 요구했던, 연락처 목록 접근을 거부하기 위한 악명 높게 복잡한 경로에서 확인할 수 있습니다.
이미 허용한 접근 권한을 거두는 일은 처음에 허용하는 일보다 더 복잡한 경우가 많습니다. 데이터나 쿠키 추적 권한 설정은 흔히 예상하는 위치(예: “개인 정보 보호” 섹션)에 있지 않습니다. 오해를 부르는 문구나 낯선 동작으로 혼란을 주기도 합니다. 예를 들어 권한 제공을 “거부”하기 위해 체크박스에 표시하도록 요구하는 식입니다.
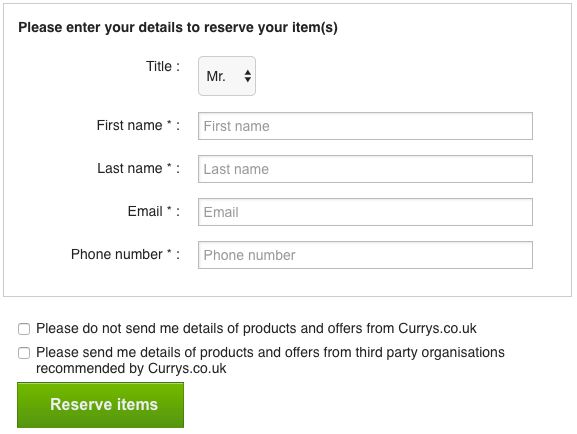
세부 정보를 보내 주세요, 아니면 보내지 말아 주세요?
b. 사용자가 자신이 접근을 허용하고 있다는 사실을 알지 못할 때
권한 허용은 비밀번호 만들기처럼 더 눈에 잘 띄는 다른 단계에 끼워 넣어지는 경우가 많습니다. 이런 방식을 쓰면 사용자가 특정 데이터 권한에 동의했다는 사실을 알아차리기 어려워집니다. 작은 글씨를 쓰는 것도 이런 동의가 눈에 띄지 않고 지나갈 가능성을 높입니다.
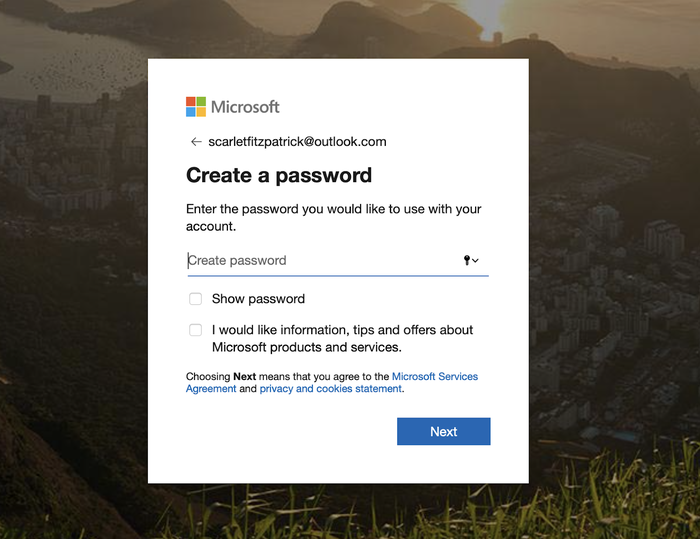
비밀번호를 설정하고 혜택 알림을 신청하시겠어요?
c. 사용자가 서둘러 행동해야 한다는 압박을 느낄 때
이는 대개 세 가지 압박 전술 중 하나로 이루어집니다.
- 희소성 조성하기. Booking.com은 숙박을 서둘러 예약하도록 유도하려고 종종 사실과 달리 “남은 객실 1개”라고 안내합니다.
- 시간 압박 주기. 항공권이나 티켓 같은 특정 상품을 구매할 때 흔히 보던 방식입니다. 예약 업체는 장바구니에 담긴 상품에 시간 제한을 둡니다. 기업은 데이터 사용 허락을 얻을 때도 비슷한 전술을 쓸 수 있습니다. Facebook은 가짜 빨간 알림 점을 사용한 것으로 보입니다. 사용자에게 새로운 개인정보 약관에 동의하라는 안내가 나올 때 이 점이 나타났고, 메시지를 읽으려면 서둘러 동의하게끔 유도했을 가능성이 있습니다.
- 겁주기 전술 쓰기. 다음은 Facebook이 얼굴 인식 데이터 접근 권한을 요청하면서 사용한 문구입니다. “If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.” 안타깝게도 겁주기 전술은 데이터 수집 전반에 흔합니다. 데이터를 보호하기 위해 접근하는 쪽과 데이터를 흡수하려는 쪽의 구분이 모호하기 때문입니다.
역설적이게도, 온라인 시스템에 대한 사용자의 이해를 높이기 위해 만들어진 Jakob Nielson의 사용성 휴리스틱 10가지 중 3가지는 혼란과 성급한 결정을 유도하도록 설계된 다크 패턴에 의해 뒤집히는 경우가 많습니다. 여기에 클릭해야 할 항목을 알려 주는 색상과 레이아웃(강조 표시된 영역, 초록색 버튼)이 더해지면, 사용자가 개인 데이터에 접근하려는 쪽이 미리 정해 둔 경로를 따라갈 가능성이 더 높아집니다.
법이 명백히 위반된 경우에도 처벌은 심각한 억제력이 될 만큼 충분히 무겁지 않은 경우가 많습니다. 법 위반이 적발된 대형 IT 기업은 대개 벌금형을 받습니다. 예를 들어 2019년 말 Google은 YouTube가 1998년 아동 온라인 개인정보 보호법(COPPA)을 위반한 사실이 드러나 1억 7천만 달러를 냈습니다. 큰 금액인 것은 분명하지만 회사 수익에 비하면 새 발의 피에 불과하며, 거대 IT 기업에 이런 처벌이 과연 효과가 있는지 의문을 갖게 합니다.
암호화가 완벽한 것은 아닙니다
iPhone을 사용하고 있고 설정을 따로 건드리지 않았다면, 데이터 대부분은 이미 암호화되어 있습니다. 좋은 일이죠! 암호화는 해킹이 불가능하다는 뜻일까요? 글쎄요, 어느 정도는 그렇습니다. 이론상 미래의 강력한 컴퓨터는 암호화된 데이터를 해독할 수 있겠지만, 그건 수백 년 뒤의 일일 가능성이 높습니다(게다가 암호화된 데이터에 접근할 수 있어야 합니다).
데이터가 암호화되어 있다고 해서 항상 안전한 것은 아닙니다. 예를 들어 암호화 방식이 여러 가지라는 점을 생각해 보세요. “종단 간” 암호화는 통신의 양 끝단과 전송 중에도 데이터가 암호화된다는 뜻이어서 최고 수준으로 꼽힙니다. 하지만 많은 서비스는 일부 상황에서만 데이터를 암호화하며, 회사 측에 있을 때나 기기에 “저장되어 있을” 때는 반드시 암호화하지는 않습니다.
사실 많은 개인 데이터는 항상 완전히 암호화되어 있는 것이 아닙니다. 브라우저가 사이트나 서비스에 대한 연결이 안전하다고 알려 주더라도, 그 바탕에 있는 서비스까지 안전하다는 뜻은 아닙니다. Gmail과 Evernote는 암호화를 사용하지만 종단 간 암호화는 되어 있지 않은 제품의 예이며, 그래서 Google 직원이 사용자 메시지를 읽을 수 있었습니다. (이후 Google이 많은 안전장치를 마련했다는 점은 짚어 둘 만하지만, 이런 일은 여전히 일어납니다.)
경우에 따라 기업은 여러분이 완전히 암호화되어 있다고 믿는 데이터를 다른 기업에 넘길 수 있습니다. 서드파티 이메일 앱을 사용한다면 그 앱도 여러분의 데이터에 접근할 수 있습니다. Google은 서드파티 앱이 이메일 데이터에 접근하도록 허용하므로, 데이터에 대한 전체 접근 권한을 가진 서드파티 앱은 여러분에게 따로 접근 권한을 요청하지 않고도 합법적으로 이메일을 읽을 수 있습니다.
Amazon의 Alexa 같은 스마트 스피커의 녹음은 전송 중에는 암호화되지만 Amazon 클라우드에 도달하면 효과적으로 암호화되지 않아, 한 고객이 다른 사용자의 Alexa에서 수집된 오디오 파일 1,700개를 받는 일이 있었습니다.
암호화 키 지키기
데이터를 완전히 안전하게 암호화하는 것은 가능합니다. 회사가 최종 사용자만 접근할 수 있는 키로 암호화된 데이터를 저장한다면, 회사와 키가 없는 다른 누구도 그 데이터를 해독할 방법이 없습니다. 이런 데이터에 접근할 방법이 없다면, 그렇지 않을 경우 안전장치가 필요했을 모든 문제가 사라집니다. 회사가 인수되어 정책을 바꿀 수도 없고, 실수로 데이터를 유출할 수도 없으며, 데이터를 공유할 수도 없습니다.
잘 보호되어 있다고 널리 여겨지는 iPhone과 iPad의 iCloud 백업도 다른 사람이 전혀 접근할 수 없는 것은 아닙니다. Apple이 백업을 해독할 수 있는 키를 보유하고 있기 때문입니다. 이는 Apple이 의도적으로 내린 결정으로, 고객이 자신의 데이터에서 영구히 차단되는 일을 막기 위한 것이었거나(이런 절충 관계는 여기에서 살펴봅니다), FBI의 압력에 따른 결과였을 가능성이 높습니다.
iCloud 백업은 취약하지만, 건강, iCloud 키체인, 비밀번호 같은 다른 민감한 데이터는 Apple이 보유하지 않는 키로 완전히 종단 간 암호화되어 있으므로 이 정보에는 원격으로 접근할 수 없습니다. Apple이 저장하는 모든 데이터에 해당하는 것은 아니지만, 키를 중앙에서 보관하지 않는 종단 간 보안은 Apple만의 차별화된 강점 중 하나입니다.
Apple은 앱 개발자가 활용할 수 있는 “CloudKit”이라는 프레임워크를 제공하며, CloudKit에 저장된 데이터는 종단 간 암호화됩니다. 개발자가 이를 잘 활용한 사례로는 메모 앱 Bear가 있습니다. Bear는 데이터 저장에 Apple의 기술을 사용하므로, Bear 개발자들조차 여러분의 데이터에 접근할 수 없고 Apple도 마찬가지입니다. 오직 데이터 소유자만 접근할 수 있습니다.
이런 시스템을 구축하려면 신중해야 하며, 사소한 실수만으로도 암호화의 효과가 쉽게 약해질 수 있습니다. Apple의 “iCloud의 메시지” 서비스가 그런 경우입니다. Apple은 이 데이터의 키를 명시적으로 보유하지는 않지만, 키의 사본이 사용자의 iCloud 백업에 포함될 수 있고 Apple은 그 백업의 키를 보유하고 있습니다. 결국 한 서비스가 다른 서비스의 잠금을 풀 키를 제공할 수 있는 셈입니다.
Google Play의 모든 앱이 안전한 것은 아닙니다
Apple의 App Store에서 받을 수 있는 앱은 대체로 안전합니다. Apple이 다운로드를 승인하기 전에 꼼꼼하게 심사하기 때문입니다. 이 점은 앱 개발자에게 부담으로 여겨지는 경우가 많은데, App Store에 앱을 올리는 일이 Google Play에 올리는 것보다 시간과 비용이 훨씬 많이 들기 때문입니다. 그 이유는 Google Play의 앱 심사 과정이 훨씬 덜 엄격하기 때문입니다. 개발자에게는 좋을 수 있지만 소비자에게는 좋지 않습니다. 안전하지 않은 앱, 심지어 악성 앱이 Google Play 스토어에 올라올 가능성이 높아지기 때문입니다. Facebook Research와 Onavo의 데이터 수집 규모가 드러났을 때 Apple은 즉시 App Store에서 해당 앱을 내렸지만, Onavo는 몇 주 뒤에도 Google Play에서 계속 받을 수 있었고 결국 Facebook이 직접 내렸습니다.
2018년 4월, Sophos Labs의 보고서는 Google Play의 앱 200개를 조사해 이 서비스에서 제공되는 무료 백신 앱의 50% 넘게가 “로그웨어”로 분류될 수 있다고 결론지었습니다. 보고서에 따르면 일부 앱은 3억~4억 회 다운로드되었으며, Android 사용자에게 Google Play 스토어에서 무료 백신 앱을 내려받지 말라고 경고했습니다.
이런 악성 앱 대부분의 주된 목적은 사용자가 바이러스에 감염되었고 제거하려면 비용을 내야 한다고 믿게 만드는 것이었지만(일부 앱은 바이러스를 내려받는 것처럼 보여 이런 주장을 뒷받침하기도 했습니다), 상당수는 민감한 데이터 권한도 여러 개 요청했습니다. 이런 앱이 요청한 권한은 일반적인 백신 앱에 필요한 기능의 범위를 넘어서는 경우가 많았으며, 위치 접근, 카메라 접근, 사용자 모르게 휴대폰에 접근하는 것 등이 있었습니다.
Sophos Labs 보고서가 발표된 이후 Google은 앱 스토어 보안 강화를 위해 노력해 왔습니다. 2019년 11월 Google은 Google Play 스토어에서 악성 앱을 없애기 위해 ESET, Lookout, Zimperium 등 백신 업체 세 곳과 함께 App Defense Alliance를 결성했습니다. 다만 App Defense Alliance가 사용자 데이터 보호까지 신경 쓸지는 분명하지 않습니다.
백신 소프트웨어가 항상 보호를 보장하는 것은 아닙니다
서드파티 백신 소프트웨어의 사용은 지난 10년 동안 세 가지 요인으로 줄어들었습니다.
- 사용자들은 백신 소프트웨어의 도움을 받을 수 있는 컴퓨터에 로컬로 저장하기보다, 대개 암호화된 상태로 클라우드에 데이터를 저장하는 경우가 늘고 있습니다.
- 상대적으로 더 많은 데이터가 스마트폰에 있으며, 스마트폰은 컴퓨터보다 보안과 관련된 기본 제어와 규제가 더 엄격한 편입니다.
- 최신 운영 체제에는 백신 보호 기능이 기본으로 포함되어 있습니다(예: Mac의 Gatekeeper나 Microsoft의 Defender).
서드파티 백신 소프트웨어 사용이 줄면서 이들 기업은 곤란한 처지에 놓였고, 그 결과 백신 업체 간 합병과 생존을 위해 다른 분야로 방향을 틀려는 시도가 이어졌습니다. 백신 소프트웨어는 일반적으로 컴퓨터에 저장된 데이터에 폭넓게 접근할 수 있는 권한을 부여받으며(컴퓨터 어디에 있는 멀웨어든 찾아내려면 필요한 절차입니다), 따라서 이들 기업은 많은 민감한 데이터에 접근할 수 있게 됩니다. 백신 소프트웨어는 데이터에 대한 막강한 접근 권한 때문에 백도어 스파이 활동의 도구로 실제로 활용된 적이 있습니다.
오늘날 광고되는 백신 업체는 거의 모두 데이터 보호법이 허술한 나라에 본사를 두고 있거나, 페이퍼 컴퍼니를 이용해 그렇지 않은 것처럼 보이게 합니다. 유럽이나 미국에 있지 않다고요? 그러면 영국의 Data Protection Act도, 유럽의 GDPR도, 미국의 SafeHarbor도 적용되지 않습니다. 이 때문에 이런 기업들은 사용자 데이터에서 가치를 뽑아낼 추가적인 방법을 쉽게 찾을 수 있습니다.
이런 기업들의 소재지는 일반적인 백신 소프트웨어와 함께 VPN을 제공하는 쪽으로의 전환에 유리하게 작용합니다. VPN은 사용자의 모든 데이터를 제3자를 거쳐 흐르게 합니다. 사용자의 인터넷 트래픽을 일부 당국을 피할 수 있는 경로로 옮겨 준다는 점에서는 합리적일 수 있지만, 그 데이터를 정체를 알 수 없는 민간 기업의 손에 맡기는 일이기도 합니다. 인기 있는 VPN 가운데 상당수는 중국에 본사를 두었거나 중국 자본이 소유하고 있는데, VPN이 중국에서 공식적으로 금지되어 있다는 점을 고려하면 이 데이터의 보안에 대해 짚어 볼 만한 의문이 있다는 뜻일 수 있습니다.
VPN 업체는 광고와 마케팅에 공격적이어서 유료 광고에 YouTuber를 점점 더 많이 활용하고 있으며, Google에는 VPN을 홍보하고 제휴 수수료를 버는 사이트가 넘쳐 나서 믿을 만한 후기나 편집 기사를 찾기가 거의 불가능할 정도입니다. 이 상황은 바뀔 것 같지 않습니다. 새로 시장에 뛰어들어 훌륭한 제품을 만들고 윤리적으로 운영하려는 사람이라면, 절박한 해외 백신 업체들과 경쟁하는 길로 들어서지는 않을 것입니다! 신뢰가 중요해야 할 시장에 남아 있는 기업 대부분이 매우 수상쩍다는 것은 아이러니합니다.
이런 점을 염두에 두고, 데이터를 지키기 위해 취할 수 있는 몇 가지 원칙과 조치를 아래 섹션에 정리했습니다.
데이터를 보호하는 방법
데이터를 지키기 위해 실천할 수 있는 단계를 간단히 정리했습니다. iPhone 사용자라면 iPhone, 사진, iCloud 계정 보호에 관한 심층 가이드도 확인해 보세요.
- Android를 꼭 써야 한다면 Google이 만든 휴대폰(Pixel 등)을 사용하세요. 정기적인 소프트웨어 및 보안 업데이트를 꾸준히 제공하는 곳은 Google뿐입니다. Google Play에서 앱을 내려받을 때의 위험에도 주의하세요. 이런 제약이 불편하거나 부담스럽다면 iPhone으로 바꾸는 것을 고려해 보세요.
- 앱을 내려받거나 서비스에 가입할 때는 신중하세요. 다크 패턴, 그리고 익명의 기업이 운영하는 서비스나 데이터 보호법이 강력한 지역(유럽, 미국, 캐나다) 밖의 기업이 운영하는 서비스를 조심하세요.
- Facebook처럼 광고 기반인 서비스에 의존하지 마세요. 최소한 Facebook으로 로그인하거나 앱을 설치하지는 마세요. 원격으로 데이터를 수집하는 Google Wi-Fi 같은 제품도 마찬가지입니다. Little Snitch(macOS)나 Guardian Firewall(iOS, “To us, data is a liability, not an asset”) 같은 강력한 방화벽은 과도한 데이터 수집을 차단하거나 알려 줄 수 있습니다.
- 앱이나 소프트웨어를 찾을 때는 App Store에 있는 후기나 신뢰할 수 있는 서드파티 후기 출처 외에는 믿지 마세요. 웹사이트에서는 후기를 조작하고, 작은 가짜 독립 후기 사이트를 만들고, Google 검색 결과에 별점을 표시하는 일이 쉽습니다. Trustpilot 같은 대형 후기 사이트도 조작될 수 있지만, 그래도 후기를 얻을 수 있는 최선의 출처일 가능성이 높습니다.
- 웹캠과 마이크를 의식하세요. 이를 사용하는 앱이 그 사실을 분명히 알려 주지는 않을 수 있습니다. Mark Zuckerberg조차 쓰지 않을 때는 카메라를 가려 둡니다. 컴퓨터가 여러분을 녹화하지 못하게 막아 주는 웹캠 가리개와 마이크 차단기를 고려해 보세요.
- 이중 인증(2FA)을 사용하되, SMS로는 사용하지 마세요. 다른 사람의 SMS 메시지에 접근하기 위한 “SIM 하이재킹” 공격은 비교적 쉽게 이루어집니다. Twitter의 CEO도 2019년에 이런 방식으로 공격을 당했습니다.
- iCloud는 종단 간 암호화가 되지 않고 무료 저장 용량이 5GB로 제한되므로, iCloud 대신 iTunes나 iPhone Backup Extractor(이 기능은 둘 다 무료)로 iPhone이나 iPad를 정기적으로 백업하세요.
- 전체 디스크 암호화(FDE)를 사용하세요. 최신 iOS와 Android 기기는 기본적으로 켜져 있지만, PC나 Mac은 그렇지 않습니다. Mac에서는 FileVault, Windows에서는 BitLocker라고 부릅니다. FDE가 없으면 누구든 컴퓨터에서 하드 드라이브를 떼어 내 계정 보안을 위해 설정한 비밀번호와 상관없이 데이터를 볼 수 있습니다.
- 소프트웨어 업데이트를 미루지 마세요. 컴퓨터, 휴대폰, 브라우저가 자주 업데이트하고 다시 시작하려 해서 답답할 수 있지만, 이런 업데이트에는 중요한 보안 업데이트가 포함된 경우가 많습니다.
- 비밀번호 관리 앱은 사용하는 앱과 서비스마다 서로 다른 안전한 비밀번호를 설정하고 기억하는 데 큰 도움이 됩니다. 좋은 비밀번호 관리자는 중복되거나 취약한 비밀번호를 찾아내고, haveibeenpwned 같은 유출 비밀번호 데이터베이스와 대조해 주기도 합니다. 1Password와 LastPass가 잘 작동합니다.