

En 2018, on a découvert que Cambridge Analytica avait collecté les données d’au moins 87 millions d’utilisateurs de Facebook à leur insu, après les avoir obtenues via quelques milliers de comptes ayant utilisé une application de quiz.
La collecte de données en ligne est insidieuse et continue. Aujourd’hui, on peut collecter plus de données que jamais : en deux jours, les gens créent autant de données qu’ils en ont créé depuis l’aube des temps jusqu’en l’an 2000. À cette échelle, les données personnelles peuvent sembler anodines.
Des entreprises comme Facebook, Google et Amazon ont payé des sommes extraordinaires en amendes et en atteintes à leur réputation pour accéder à ce type de données précieuses. Les données collectées par Facebook au moyen de programmes tels qu’Onavo et Facebook Research (qui rémunérait des adolescents et d’autres personnes en échange d’un accès quasi illimité à leurs données) ont révélé que WhatsApp était utilisé plus de deux fois plus souvent que Messenger, ce qui a poussé Facebook à racheter WhatsApp en 2014. Un achat qui s’est révélé extrêmement rentable.
En réalité, les consommateurs ne peuvent pas compter sur toutes les entreprises pour protéger leurs données. Cette protection exige au contraire une démarche proactive. Cet article vise à vous aider à protéger vos données en vous montrant en quoi elles sont vulnérables. Nous terminons par quelques conseils pour les garder en sécurité.
Méfiez-vous des dark patterns
Beaucoup d’utilisateurs d’Onavo ignoraient sans doute qu’on pouvait accéder à une telle quantité de leurs données, et que ces données seraient utilisées par Facebook. Onavo exigeait des autorisations root sur les téléphones des utilisateurs, et un accès VPN sur les ordinateurs, ce qui donnait à Facebook un accès intime à leurs données. Messages privés des applications de réseaux sociaux, conversations des messageries instantanées (y compris les photos et vidéos qui y étaient envoyées), e-mails, historique de navigation et informations de localisation : tout était accessible à Facebook grâce à Onavo.
Bien sûr, pour accéder légalement à ces données, les applications et les sites web doivent d’abord obtenir l’autorisation de l’utilisateur. Si les entreprises demandaient cette autorisation de façon ouverte et explicite, les utilisateurs seraient plus enclins à refuser. Résultat : beaucoup d’entreprises recourent à un labyrinthe complexe de « dark patterns » pour accéder habilement, et légalement, aux données des utilisateurs.
Les dark patterns sont utilisés parce qu’ils donnent des résultats. Les utilisateurs accordent plus volontiers des autorisations aux entreprises lorsqu’au moins l’une des situations suivantes se présente :
a. L’utilisateur a le sentiment qu’il n’y a pas d’autre option, ou qu’accorder l’autorisation est le moyen le plus rapide et le plus simple d’avancer.
Les entreprises compliquent souvent la tâche de l’utilisateur qui veut éviter d’accorder l’accès, en rendant les étapes pour refuser cet accès à l’inscription floues et compliquées. Cette méthode du « roach motel » pour obtenir des autorisations se retrouve dans le parcours notoirement compliqué que LinkedIn imposait aux utilisateurs pour refuser à l’entreprise l’accès à leur liste de contacts.
Retirer un accès déjà accordé est souvent plus compliqué que de l’accorder au départ. Les paramètres d’autorisation de suivi des données ou des cookies ne se trouvent pas toujours là où on les attendrait (comme dans la section « Confidentialité »). Une formulation trompeuse ou des actions inhabituelles peuvent aussi semer la confusion. Par exemple, on peut demander aux utilisateurs de cocher une case pour « refuser » de donner des autorisations.
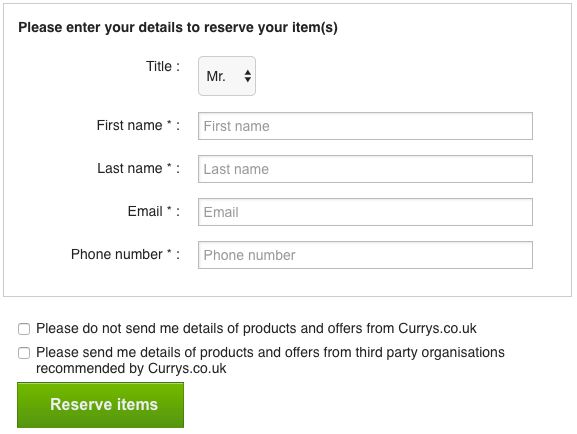
M’envoyer des informations ou ne pas m’en envoyer ?
b. L’utilisateur ne sait pas qu’il accorde un accès
L’octroi d’autorisations est souvent greffé sur une autre étape, plus évidente, comme la création d’un mot de passe. Cette méthode peut réduire les chances que les utilisateurs remarquent qu’ils ont accepté certaines autorisations de données. Les mentions en petits caractères augmentent aussi le risque que de tels accords passent inaperçus.
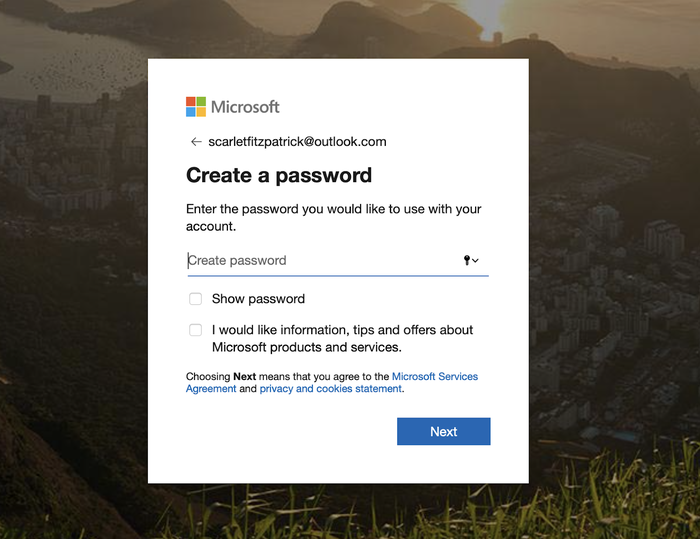
Définir un mot de passe et s’inscrire aux offres ?
c. L’utilisateur se sent poussé à agir vite
On y parvient généralement par l’une de ces trois tactiques de pression :
- Créer un sentiment de rareté. Booking.com prétend souvent à tort qu’il ne reste plus que « 1 chambre » afin de vous inciter à réserver votre séjour rapidement.
- Instaurer une pression temporelle. Cette tactique nous est familière lors de l’achat de certains articles, comme les billets d’avion et les places de spectacle : les sociétés de réservation imposent une limite de temps aux articles de votre panier. Les entreprises peuvent employer des tactiques similaires pour obtenir l’autorisation d’exploiter vos données. Facebook semble avoir utilisé de fausses pastilles rouges de notification qui apparaissaient lorsqu’on invitait les utilisateurs à accepter les nouvelles conditions de confidentialité, peut-être pour les inciter à accepter hâtivement afin de lire leurs messages.
- Recourir à l’intimidation. Voici les termes employés par Facebook pour demander l’accès aux données de reconnaissance faciale : « If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you. » Malheureusement, l’intimidation est omniprésente dans la collecte de données, la frontière étant floue entre ceux qui accèdent aux données pour les protéger et ceux qui comptent se les approprier.
Paradoxalement, 3 des 10 heuristiques d’utilisabilité de Jakob Nielson, conçues pour aider les utilisateurs à comprendre les systèmes en ligne, sont souvent détournées par les dark patterns, qui visent à semer la confusion et à provoquer des décisions précipitées. Associé à des couleurs et des mises en page directrices qui suggèrent les éléments sur lesquels cliquer (zones mises en avant, boutons verts), cela pousse davantage les utilisateurs à suivre un parcours prédéfini par ceux qui veulent accéder à leurs données personnelles.
Même lorsque la loi est indiscutablement enfreinte, la sanction est souvent trop faible pour avoir un véritable effet dissuasif. Les grandes entreprises technologiques reconnues coupables de violations sont généralement sanctionnées par des amendes, comme les 170 millions de dollars versés par Google fin 2019 après qu’on a constaté que YouTube avait enfreint la loi de 1998 sur la protection de la vie privée des enfants en ligne (Children’s Online Privacy Protection Act, COPPA). Si cette somme est indéniablement importante, elle ne représente presque rien face aux bénéfices de l’entreprise, ce qui interroge sur l’efficacité de telles sanctions pour des géants de la tech.
Le chiffrement n’est pas infaillible
Si vous utilisez un iPhone — et que vous ne bidouillez pas vos réglages —, une grande partie de vos données est déjà chiffrée. Parfait ! Chiffrement signifie inviolable, non ? Eh bien, pas tout à fait. En théorie, les ordinateurs puissants du futur pourront déchiffrer les données chiffrées, même si cela n’arrivera probablement pas avant des centaines d’années (et il leur faudrait avoir accès aux données chiffrées).
Ce n’est pas parce que vos données sont chiffrées qu’elles sont toujours en sécurité. Prenons par exemple les différentes approches du chiffrement. Le chiffrement « de bout en bout » est la référence absolue : les données sont chiffrées aux deux extrémités de la communication, ainsi qu’en transit. Cependant, de nombreux services ne chiffrent les données que dans certaines situations, et pas nécessairement du côté de l’entreprise ni « au repos » sur votre appareil.
En fait, beaucoup de données personnelles ne sont pas intégralement chiffrées en permanence. Votre navigateur peut vous indiquer que la connexion à un site ou à un service est sécurisée, mais cela ne signifie pas que le service sous-jacent l’est. Gmail et Evernote sont des exemples de produits qui utilisent le chiffrement sans être chiffrés de bout en bout, ce qui a permis à un employé de Google de lire des messages d’utilisateurs. (Il faut noter que Google a mis en place de nombreuses garanties depuis, mais cette pratique existe toujours.)
Dans certains cas, des entreprises peuvent transmettre à d’autres sociétés des données que vous croyez entièrement chiffrées. Si vous utilisez une application de messagerie tierce, elle peut elle aussi avoir accès à vos données. Google autorise les applications tierces à accéder aux données de votre messagerie, ce qui signifie que toute application tierce disposant d’un accès complet à vos données peut aussi, légalement, lire vos e-mails, sans vous demander expressément l’accès.
Les enregistrements des enceintes connectées, comme Alexa d’Amazon, sont chiffrés pendant le transit, mais ne le sont pas efficacement lorsqu’ils arrivent dans le cloud d’Amazon, ce qui a permis qu’un client reçoive 1 700 fichiers audio provenant de l’Alexa d’un autre utilisateur.
Protéger les clés de chiffrement
Il est possible de chiffrer des données de manière totalement sûre. Si une entreprise stocke des données chiffrées avec une clé à laquelle seul l’utilisateur final a accès, ni l’entreprise ni personne d’autre ne disposant de la clé ne pourra les déchiffrer. S’il n’existe aucun moyen d’accéder à ces données, tout ce qui exigerait autrement des garde-fous disparaît : l’entreprise ne peut pas être rachetée et changer sa politique, elle ne peut pas commettre d’erreur et laisser fuiter des données, et elle ne peut pas les partager.
Les sauvegardes iCloud des iPhone et des iPad — largement considérées comme bien protégées — ne sont pas totalement inaccessibles aux tiers, car Apple conserve une clé pour les déchiffrer. C’est une décision délibérée d’Apple, probablement prise pour éviter que des clients soient définitivement privés de leurs données (nous explorons ces compromis ici), ou prise sous l’effet de pressions du FBI.
Si les sauvegardes iCloud sont vulnérables, d’autres données sensibles comme Santé, le trousseau iCloud et les mots de passe sont entièrement chiffrés de bout en bout avec une clé qu’Apple ne détient pas : ces informations ne sont donc pas accessibles à distance. Même si cela ne concerne pas toutes les données qu’Apple stocke, la sécurité de bout en bout sans stockage centralisé des clés est l’un des arguments de vente uniques d’Apple.
Apple fournit aux développeurs d’applications un framework appelé « CloudKit », et les données stockées dans CloudKit sont chiffrées de bout en bout. Bear, une application de prise de notes, en est un bon exemple. Comme Bear utilise la technologie d’Apple pour le stockage des données, même les programmeurs de Bear ne peuvent pas eux-mêmes accéder à vos données, et Apple non plus. Seul le propriétaire des données le peut.
Concevoir de tels systèmes exige de la prudence, et il est facile que des erreurs anodines compromettent l’efficacité du chiffrement. C’est le cas du service « Messages dans iCloud » d’Apple : Apple ne détient pas explicitement la clé de ces données, mais une copie de la clé peut figurer dans la sauvegarde iCloud d’un utilisateur, et Apple détient les clés de ces sauvegardes. Un service peut donc fournir la clé qui déverrouille un autre.
Toutes les applications de Google Play ne sont pas sûres
Les applications disponibles sur l’App Store d’Apple ont tendance à être sûres, car Apple les examine minutieusement avant d’autoriser leur téléchargement. Cela est souvent perçu comme un frein pour les développeurs, car publier une application sur l’App Store peut demander nettement plus de temps et d’argent que sur Google Play. La raison : Google Play applique un processus de validation des applications bien moins strict. C’est peut-être avantageux pour les développeurs, mais pas pour les consommateurs, puisque cela augmente le risque que des applications dangereuses, voire malveillantes, se retrouvent sur le Google Play Store. Quand l’ampleur de l’exploitation de données par Facebook Research et Onavo a été révélée, Apple a immédiatement retiré l’application de son App Store, alors qu’Onavo est resté disponible sur Google Play pendant des semaines, jusqu’à ce que Facebook finisse par le retirer.
En avril 2018, un rapport de Sophos Labs a examiné 200 applications de Google Play et conclu que plus de 50 % des applications antivirus gratuites disponibles sur ce service pouvaient être qualifiées de « rogueware ». Le rapport relevait que certaines applications avaient été téléchargées 300 à 400 millions de fois, et mettait en garde les utilisateurs Android contre le téléchargement d’antivirus gratuits depuis le Google Play Store.
Si l’objectif premier de la plupart de ces applications malveillantes était de faire croire aux utilisateurs qu’ils avaient des virus dont la suppression serait payante (certaines applications semblaient télécharger un virus pour appuyer leur affirmation), beaucoup demandaient aussi l’accès à de nombreuses autorisations de données sensibles. Les autorisations demandées par ces applications dépassaient souvent le cadre des fonctions dont une application antivirus typique aurait besoin, comme l’accès à la localisation, l’accès à l’appareil photo ou l’accès au téléphone de l’utilisateur à son insu.
Depuis la publication du rapport de Sophos Labs, Google a fait des efforts pour sécuriser sa boutique d’applications. En novembre 2019, l’entreprise a fondé l’App Defense Alliance avec trois sociétés d’antivirus — ESET, Lookout et Zimperium — afin d’éliminer les applications malveillantes du Google Play Store. On ne sait toutefois pas si l’App Defense Alliance se souciera aussi de la protection des données des utilisateurs.
Un antivirus n’offre pas toujours une protection
L’usage d’antivirus tiers a diminué au cours de la dernière décennie, pour trois raisons :
- Les utilisateurs stockent de plus en plus leurs données dans le cloud, généralement sous forme chiffrée, plutôt qu’en local sur des ordinateurs qui pourraient autrement bénéficier d’un antivirus.
- Proportionnellement, davantage de données se trouvent sur les smartphones, qui ont tendance à offrir des contrôles intégrés plus stricts et une réglementation plus encadrée en matière de sécurité que les ordinateurs.
- Les systèmes d’exploitation modernes incluent de série une protection antivirus (comme Gatekeeper sur Mac, ou Defender chez Microsoft).
Le recul des antivirus tiers a placé ces entreprises dans une situation délicate, qui a conduit à des fusions entre sociétés d’antivirus et à des tentatives de se diversifier dans d’autres domaines pour rester à flot. Comme un antivirus bénéficie généralement d’un large accès aux données stockées sur les ordinateurs (une étape nécessaire pour qu’il puisse repérer les logiciels malveillants où qu’ils se trouvent sur l’ordinateur), ces entreprises ont accès à beaucoup de données sensibles. Les antivirus ont déjà servi avec succès d’outil d’espionnage par porte dérobée en raison de leur accès considérable aux données.
Presque toutes les sociétés d’antivirus qui font de la publicité aujourd’hui sont établies dans des pays où les lois de protection des données sont faibles, ou recourent à des sociétés écrans pour donner l’impression du contraire. Vous n’êtes ni en Europe ni aux États-Unis ? Pas de Data Protection Act (britannique), pas de RGPD (Europe), pas de SafeHarbor (États-Unis). Il est alors facile pour ces entreprises de trouver d’autres moyens de tirer de la valeur des données des utilisateurs.
L’implantation de ces entreprises facilite leur transition vers l’offre de VPN en plus de leur antivirus habituel. Les VPN font transiter toutes les données d’un utilisateur par un tiers. Cela peut être judicieux, dans la mesure où le trafic internet de l’utilisateur emprunte alors un chemin qui peut échapper à certaines autorités, mais cela place ces données entre les mains d’entreprises privées et inconnues. Un grand nombre de VPN populaires sont établis en Chine ou appartiennent à des capitaux chinois, ce qui, sachant que les VPN sont officiellement interdits en Chine, peut laisser penser qu’il y a de bonnes questions à se poser sur la sécurité de ces données.
Les VPN sont agressifs dans leur publicité et leur marketing, recourant de plus en plus à des YouTubeurs pour de la publicité rémunérée, et Google est noyé sous les sites qui perçoivent des commissions d’affiliation en faisant la promotion de VPN, au point qu’il est presque impossible de trouver des avis ou des contenus éditoriaux authentiques. Cela ne semble pas près de changer. Si vous étiez un nouvel entrant et que vous vouliez construire un excellent produit et l’exploiter de manière éthique, vous ne vous lanceriez pas en concurrence avec des sociétés d’antivirus offshore aux abois ! Il est ironique que la majorité des entreprises restant sur un marché qui devrait être un marché de grande confiance soient hautement suspectes.
Dans cet esprit, il existe quelques principes et mesures qui permettent de protéger ses données, et ils sont exposés dans la section ci-dessous.
Comment protéger vos données
Voici une courte liste de mesures que vous pouvez appliquer pour protéger vos données. Si vous utilisez un iPhone, consultez notre analyse approfondie sur la protection de votre iPhone, de vos photos et de votre compte iCloud.
- Si vous devez utiliser Android, choisissez un téléphone fabriqué par Google (comme le Pixel), car Google est le seul constructeur à fournir de manière fiable des mises à jour logicielles et de sécurité régulières. Méfiez-vous des risques liés au téléchargement d’applications depuis Google Play. Si cela vous semble restrictif ou pénible, envisagez de passer à un iPhone.
- Soyez prudent lorsque vous téléchargez des applications ou vous inscrivez à des services. Méfiez-vous des dark patterns, des services gérés par des entreprises anonymes, ou par des entreprises situées hors des territoires dotés de lois solides de protection des données (Europe, États-Unis, Canada).
- Ne comptez pas sur les services financés par la publicité comme Facebook — au pire, ne vous connectez pas avec Facebook et n’installez pas l’application — ni sur des produits comme Google Wi-Fi, qui collectent des données à distance. Des pare-feu puissants comme Little Snitch (macOS) ou Guardian Firewall (iOS, « To us, data is a liability, not an asset ») peuvent bloquer ou signaler une collecte de données intrusive.
- Quand vous cherchez des applications ou des logiciels, ne vous fiez qu’aux avis de l’App Store ou de sources d’avis tierces de confiance. Il est facile de truquer des avis sur un site web, de créer de petits faux sites d’avis indépendants et d’afficher des notes en étoiles dans les résultats de Google Search. Même de grands sites d’avis comme Trustpilot peuvent être manipulés, mais ils restent probablement la meilleure source d’avis.
- Faites attention à votre webcam et à votre micro : les applications qui les utilisent ne le signalent pas forcément clairement. Même Mark Zuckerberg garde les siens masqués quand il ne s’en sert pas. Pensez à un cache de webcam et à un bloqueur de micro, qui empêchent votre ordinateur de pouvoir vous enregistrer.
- Utilisez l’authentification à deux facteurs (2FA), mais pas par SMS. Il est relativement facile de mener ce qu’on appelle une attaque par « SIM-jacking » pour accéder aux SMS d’une autre personne. Le PDG de Twitter a été victime d’une attaque réussie de ce type en 2019.
- Faites des sauvegardes régulières de votre iPhone ou de votre iPad avec iTunes ou iPhone Backup Extractor (tous deux gratuits pour cette fonction) plutôt qu’avec iCloud, car iCloud n’est pas chiffré de bout en bout et son stockage gratuit est limité à 5 Go.
- Utilisez le chiffrement intégral du disque (FDE). Les appareils iOS et Android modernes l’activent par défaut, mais pas votre PC ni votre Mac. Sur Mac, il s’appelle FileVault, et sous Windows, BitLocker. Sans FDE, il serait facile pour n’importe qui de simplement retirer le disque dur de votre ordinateur pour voir vos données, en contournant le mot de passe qui protège votre compte.
- Ne reportez pas les mises à jour logicielles. Même s’il peut être agaçant que votre ordinateur, votre téléphone ou votre navigateur veuille se mettre à jour et redémarrer souvent, ces mises à jour contiennent souvent des correctifs de sécurité vitaux.
- Les gestionnaires de mots de passe peuvent être précieux pour aider les utilisateurs à définir et à retenir des mots de passe distincts et sûrs pour les applications et services qu’ils utilisent. Les bons gestionnaires de mots de passe peuvent aussi repérer les mots de passe en double ou faibles, et comparer les vôtres à des bases de données de mots de passe divulgués, comme haveibeenpwned. 1Password et LastPass fonctionnent bien.