

В 2018 году выяснилось, что Cambridge Analytica собрала данные как минимум 87 миллионов пользователей Facebook без их ведома, получив их через несколько тысяч аккаунтов, пользовавшихся приложением с викториной.
Сбор данных в интернете коварен и непрерывен. Сегодня можно собрать больше данных, чем когда-либо прежде: за два дня люди создают столько же данных, сколько с начала времён и до 2000 года. В таком масштабе личные данные могут казаться безобидными.
Такие компании, как Facebook, Google и Amazon, платили огромные штрафы и рисковали репутацией ради доступа к этим ценным данным. Данные, собранные Facebook с помощью программ вроде Onavo и Facebook Research (которая платила подросткам и другим людям за почти неограниченный доступ к их данным), показали, что WhatsApp используют более чем вдвое чаще, чем Messenger, и это подтолкнуло Facebook к покупке WhatsApp в 2014 году. Сделка оказалась чрезвычайно выгодной.
На самом деле нельзя рассчитывать, что все компании сами позаботятся о защите данных. Защита данных требует проактивного подхода. Эта статья поможет вам защитить свои данные: она показывает, чем они уязвимы. В конце мы приводим несколько советов о том, что можно сделать для их безопасности.
Остерегайтесь «тёмных паттернов»
Многие пользователи Onavo, вероятно, не подозревали, что к такому количеству их данных можно получить доступ и что эти данные будут использоваться Facebook. Onavo требовала root-прав на телефонах пользователей и VPN-доступа к компьютерам, что давало Facebook глубокий доступ к пользовательским данным. С помощью Onavo Facebook мог получить личные сообщения в социальных сетях; переписку в мессенджерах (включая отправленные в чатах фото и видео); электронные письма; историю посещений сайтов и данные о местоположении.
Разумеется, чтобы приложения и сайты на законных основаниях получили доступ к этим данным, им сначала нужно получить разрешение пользователя. Если бы компании запрашивали такое разрешение открыто и прямо, пользователи чаще бы отказывали. Поэтому многие компании используют сложный лабиринт «тёмных паттернов», чтобы хитро и на законных основаниях получить доступ к данным пользователей.
Тёмные паттерны применяют, потому что они работают. Пользователи чаще дают компаниям разрешения, если верно одно или несколько из следующих условий:
а. Пользователю кажется, что другого выхода нет или что дать разрешение — самый быстрый и простой путь.
Компании часто затрудняют отказ, делая шаги для отказа от доступа при регистрации неясными и запутанными. Такой метод получения разрешений, известный как «roach motel» («мышеловка»), виден в печально известном сложном пути, который LinkedIn требовала пройти пользователям, чтобы запретить компании доступ к их списку контактов.
Отозвать уже выданный доступ часто сложнее, чем выдать его. Настройки разрешений на отслеживание данных или файлов cookie нередко находятся не там, где вы ожидаете (например, не в разделе «Конфиденциальность»). Сбить с толку могут и вводящие в заблуждение формулировки или необычные действия. Например, пользователя могут попросить поставить галочку, чтобы «отказаться» от предоставления разрешений.
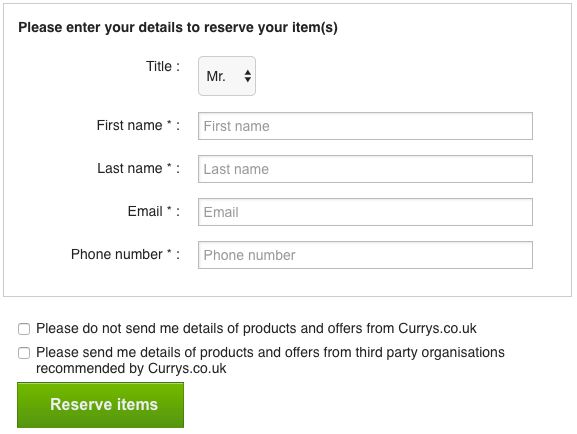
Присылать мне подробности или не присылать мне подробности?
б. Пользователь не знает, что даёт доступ
Разрешение часто «пристёгивают» к другому, более заметному шагу, например к созданию пароля. Из-за этого пользователи могут реже замечать, что согласились на определённые разрешения для данных. Мелкий шрифт тоже повышает вероятность того, что такое согласие останется незамеченным.
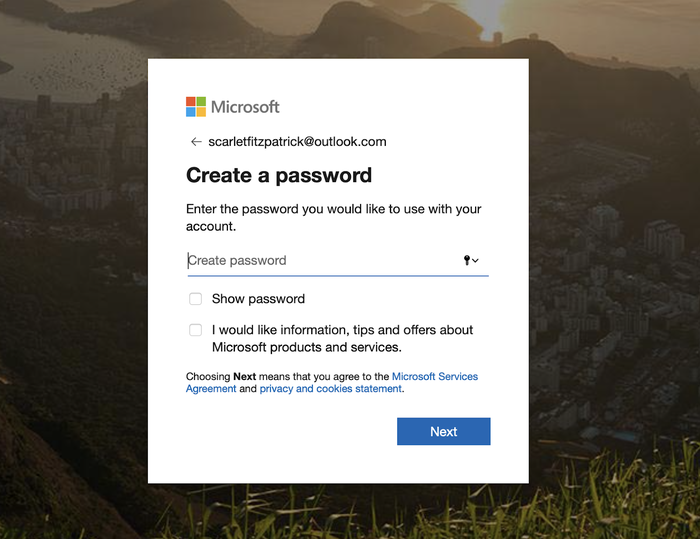
Задать пароль и подписаться на предложения?
в. Пользователь чувствует, что должен действовать быстро
Обычно этого добиваются одним из трёх способов давления:
- Создают ощущение дефицита. Booking.com часто ложно заявляет, что остался «всего 1 номер», чтобы побудить вас поскорее забронировать жильё.
- Создают цейтнот. Мы знакомы с этой тактикой при покупке некоторых товаров, например авиабилетов и билетов на мероприятия: компании ограничивают время, в течение которого товар лежит в корзине. Похожие приёмы можно использовать и для получения разрешения на данные. Facebook, судя по всему, использовал фальшивые красные точки уведомлений, которые появлялись, когда пользователям предлагали согласиться с новыми соглашениями о конфиденциальности, возможно, чтобы подтолкнуть пользователя к поспешному согласию ради возможности прочитать свои сообщения.
- Прибегают к запугиванию. Вот формулировки, которые использовал Facebook, запрашивая доступ к данным распознавания лиц: «If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.» К сожалению, запугивание повсеместно распространено при сборе данных, поскольку грань между теми, кто получает доступ к данным, чтобы защитить их, и теми, кто собирается их присвоить, размыта.
Как ни парадоксально, три из 10 эвристик юзабилити Jakob Nielson, созданных, чтобы помочь пользователям понимать онлайн-системы, нередко искажаются тёмными паттернами, цель которых — вызвать замешательство и необдуманные решения. Вместе с направляющими цветами и макетами, подсказывающими, какие элементы нажимать (выделенные блоки, зелёные кнопки), это повышает вероятность того, что пользователи пойдут по заранее проложенному пути тех, кто хочет получить доступ к личным данным.
Даже когда закон бесспорно нарушен, наказание зачастую недостаточно серьёзно, чтобы всерьёз сдерживать. Крупные технологические компании, уличённые в нарушениях, обычно получают штрафы, например 170 миллионов долларов, которые Google заплатила в конце 2019 года, когда выяснилось, что YouTube нарушил закон 1998 года о защите конфиденциальности детей в интернете (COPPA). Хотя это, несомненно, большая сумма, она едва ли заметна на фоне прибыли компании, и эффективность таких наказаний для гигантов индустрии вызывает сомнения.
Шифрование не безупречно
Если вы пользуетесь iPhone и не меняете настройки без необходимости, значительная часть ваших данных уже зашифрована. Отлично! Шифрование означает, что взломать нельзя, так ведь? Не совсем. Теоретически мощные компьютеры будущего смогут расшифровать зашифрованные данные, хотя это произойдёт, скорее всего, через сотни лет (и им понадобится доступ к самим зашифрованным данным).
То, что ваши данные зашифрованы, не значит, что они всегда в безопасности. Возьмём, например, разные подходы к шифрованию. Золотой стандарт — «сквозное» шифрование: данные шифруются на обоих концах канала связи, а также при передаче. Однако многие сервисы шифруют данные лишь в некоторых случаях, и не обязательно тогда, когда они находятся на стороне компании или «в состоянии покоя» на вашем устройстве.
На самом деле многие личные данные не зашифрованы полностью в любой момент времени. Браузер может сообщать, что соединение с сайтом или сервисом безопасно, но это не значит, что безопасен сам сервис. Gmail и Evernote — примеры продуктов, которые используют шифрование, но не используют сквозное шифрование, из-за чего сотрудник Google смог читать сообщения пользователей. (Стоит отметить, что с тех пор Google ввела много мер защиты, но такая практика всё ещё встречается.)
В некоторых случаях компании могут передавать данные, которые, по вашему мнению, полностью зашифрованы, другим компаниям. Если вы пользуетесь сторонним почтовым приложением, у него тоже может быть доступ к вашим данным. Google разрешает сторонним приложениям доступ к данным вашей электронной почты, а значит, любое стороннее приложение с полным доступом к вашим данным может на законных основаниях читать и ваши письма, не запрашивая у вас доступ отдельно.
Записи с умных колонок, таких как Alexa от Amazon, шифруются при передаче, но неэффективно шифруются, когда попадают в облако Amazon, из-за чего одному клиенту отправили 1700 аудиофайлов, полученных с Alexa другого пользователя.
Защита ключей шифрования
Данные можно зашифровать так, что они будут полностью защищены. Если компания хранит данные, зашифрованные ключом, доступ к которому есть только у конечного пользователя, то ни компания, ни кто-либо ещё без этого ключа не сможет их расшифровать. Если доступа к таким данным нет, отпадает всё, что иначе требовало бы мер защиты: компанию нельзя купить и изменить её политику, она не может допустить ошибку и утечку данных, и она не может передавать данные другим.
Резервные копии iPhone и iPad в iCloud, которые принято считать хорошо защищёнными, не полностью недоступны для других, поскольку Apple хранит ключ для их расшифровки. Это было осознанное решение Apple, вероятно принятое, чтобы клиенты не оказались навсегда заблокированы от собственных данных (мы рассматриваем эти компромиссы здесь), либо принятое под давлением ФБР.
Хотя резервные копии iCloud уязвимы, другие конфиденциальные данные, такие как «Здоровье», связка ключей iCloud и пароли, полностью защищены сквозным шифрованием с ключом, которого у Apple нет, поэтому получить к ним удалённый доступ невозможно. Хотя это относится не ко всем данным, которые хранит Apple, сквозная защита без централизованного хранения ключей — одно из уникальных преимуществ Apple.
Apple предоставляет разработчикам приложений фреймворк «CloudKit», и данные, хранящиеся в CloudKit, защищены сквозным шифрованием. Один из примеров разработчика, который хорошо этим воспользовался, — Bear, приложение для заметок. Поскольку Bear использует технологию Apple для хранения данных, даже программисты самой Bear не могут получить доступ к вашим данным, как и Apple. Это может сделать только владелец данных.
Создание подобных систем требует осторожности, и безобидные ошибки легко подрывают эффективность шифрования. Так происходит с сервисом Apple «Сообщения в iCloud»: Apple явно не хранит ключ к этим данным, но копия ключа может попасть в резервную копию iCloud пользователя, а ключи к ним у Apple есть. Так один сервис может предоставить ключ для доступа к другому.
Не все приложения в Google Play безопасны
Приложения в App Store от Apple, как правило, безопасны, поскольку Apple тщательно проверяет их, прежде чем разрешить загрузку. Это часто отпугивает разработчиков: публикация приложения в App Store может быть значительно дольше и дороже, чем публикация в Google Play. Причина в том, что проверка приложений в Google Play намного менее строгая. Это может быть хорошо для разработчиков, но плохо для потребителей, так как повышает вероятность того, что небезопасные и даже вредоносные приложения попадут в Google Play Store. Когда масштабы сбора данных через Facebook Research и Onavo стали известны, Apple немедленно удалила приложение из App Store, а Onavo ещё несколько недель оставалась доступной в Google Play, пока в итоге её не удалил сам Facebook.
В апреле 2018 года отчёт Sophos Labs проанализировал 200 приложений в Google Play и пришёл к выводу, что более 50% всех бесплатных антивирусных приложений в этом сервисе можно отнести к «rogueware» (мошенническому ПО). В отчёте отмечалось, что некоторые приложения были загружены 300–400 миллионов раз, и пользователям Android рекомендовалось не загружать бесплатные антивирусные приложения из Google Play.
Главная цель большинства этих вредоносных приложений состояла в том, чтобы убедить пользователей, что у них вирусы и за их удаление нужно платить (некоторые приложения делали вид, что загружают вирус, подтверждая своё заявление), но многие также запрашивали доступ к ряду конфиденциальных разрешений. Запрашиваемые такими приложениями разрешения нередко выходили за рамки функций, которые нужны типичному антивирусному приложению, например доступ к местоположению, доступ к камере и доступ к телефону пользователя без его ведома.
После публикации отчёта Sophos Labs Google предприняла шаги для защиты своего магазина приложений. В ноябре 2019 года компания создала App Defense Alliance совместно с тремя антивирусными компаниями — ESET, Lookout и Zimperium, — чтобы искоренить вредоносные приложения в Google Play. Однако неясно, будет ли App Defense Alliance заниматься и защитой пользовательских данных.
Антивирусное ПО не всегда обеспечивает защиту
За последнее десятилетие использование сторонних антивирусных программ сократилось по трём причинам:
- Пользователи всё чаще хранят данные в облаке, обычно в зашифрованном виде, а не локально на компьютерах, которым антивирус мог бы пригодиться.
- Всё больше данных находится на смартфонах, где встроенные средства контроля и правила безопасности, как правило, строже, чем на компьютерах.
- Современные операционные системы включают антивирусную защиту по умолчанию (например, Gatekeeper в Mac или Defender от Microsoft).
Сокращение использования сторонних антивирусных программ поставило эти компании в непростое положение и привело к слияниям антивирусных компаний и попыткам переключиться на другие сферы, чтобы удержаться на плаву. Поскольку антивирусному ПО обычно предоставляют широкий доступ к данным на компьютере (это необходимо, чтобы программа могла обнаружить вредоносное ПО в любом месте компьютера), такие компании получают доступ ко множеству конфиденциальных данных. Из-за обширного доступа к данным антивирусное ПО успешно использовалось как инструмент скрытой слежки.
Почти все рекламируемые сегодня антивирусные компании находятся в странах со слабыми законами о защите данных или используют подставные компании, чтобы казаться иными. Не в Европе и не в США? Тогда нет Data Protection Act (Великобритания), нет GDPR (Европа) и нет SafeHarbor (США). Поэтому таким компаниям легко находить дополнительные способы извлекать выгоду из пользовательских данных.
Расположение этих компаний облегчает им переход к предложению VPN вместе с привычным антивирусным ПО. VPN пропускает все данные пользователя через третью сторону. Это может быть разумно в том смысле, что интернет-трафик пользователя направляется по пути, который позволяет обойти некоторые органы власти, но при этом данные попадают в руки частных, неизвестных компаний. Многие популярные VPN-сервисы либо находятся в Китае, либо принадлежат китайским владельцам, и, учитывая, что VPN в Китае официально запрещены, это может указывать на серьёзные вопросы к безопасности этих данных.
VPN-сервисы агрессивно рекламируются и продвигаются, всё чаще используя YouTube-блогеров для платной рекламы, а Google завален сайтами, которые получают партнёрские комиссии за продвижение VPN, так что найти настоящие обзоры или редакционные материалы почти невозможно. Вряд ли это изменится. Если бы вы были новичком на рынке и хотели создать отличный продукт и вести дело этично, вы бы не стали конкурировать с отчаявшимися офшорными антивирусными компаниями! Иронично, что большинство компаний, оставшихся на рынке, где должно быть высокое доверие, вызывают серьёзные подозрения.
С учётом всего этого есть несколько принципов и шагов, которые помогают защитить данные. Они описаны в разделе ниже.
Как защитить свои данные
Вот краткий список шагов, которые помогут вам защитить свои данные. Если вы пользуетесь iPhone, загляните в наш подробный материал о защите iPhone, фото и аккаунта iCloud.
- Если вам обязательно нужен Android, выбирайте телефон, выпущенный Google (например, Pixel): Google — единственный производитель, который стабильно выпускает регулярные обновления ПО и безопасности. Помните о рисках при загрузке приложений из Google Play. Если это кажется слишком строгим или обременительным, подумайте о переходе на iPhone.
- Будьте осторожны при загрузке приложений и регистрации в сервисах. Остерегайтесь тёмных паттернов, сервисов анонимных компаний и компаний за пределами территорий с сильными законами о защите данных (Европа, США, Канада).
- Не полагайтесь на сервисы, живущие за счёт рекламы, такие как Facebook (в крайнем случае не входите через Facebook и не устанавливайте приложение), и на продукты вроде Google Wi-Fi, которые собирают данные удалённо. Мощные брандмауэры, такие как Little Snitch (macOS) или Guardian Firewall (iOS, «To us, data is a liability, not an asset»), могут блокировать или подсвечивать навязчивый сбор данных.
- Ища приложения или программы, не полагайтесь на отзывы, кроме тех, что опубликованы в App Store или на надёжных сторонних сайтах с отзывами. На сайте легко подделать отзывы, создать небольшие поддельные независимые сайты с обзорами и показывать звёздные рейтинги в результатах поиска Google. Даже крупные сайты с отзывами, такие как Trustpilot, поддаются манипуляциям, но, вероятно, остаются лучшим источником отзывов.
- Помните о веб-камере и микрофоне: приложения, которые их используют, не всегда дают об этом понять. Даже Mark Zuckerberg закрывает свою, когда не пользуется ею. Подумайте о шторке для веб-камеры и заглушке для микрофона, которые не дадут компьютеру записывать вас.
- Используйте двухфакторную аутентификацию (2FA), но не через SMS. Атаку, известную как «SIM-jacking», чтобы получить доступ к чужим SMS-сообщениям, провести относительно легко. Так в 2019 году успешно атаковали главу Twitter.
- Регулярно создавайте резервные копии iPhone или iPad с помощью iTunes или iPhone Backup Extractor (для этой функции оба бесплатны), а не через iCloud: iCloud не защищён сквозным шифрованием, а бесплатный объём хранилища в нём ограничен 5 ГБ.
- Используйте полнодисковое шифрование (FDE). На современных устройствах iOS и Android оно включено по умолчанию, а на вашем ПК или Mac — нет. На Mac оно называется FileVault, а в Windows — BitLocker. Без FDE любой может просто вынуть жёсткий диск из компьютера и увидеть ваши данные, минуя пароль, которым вы защищаете учётную запись.
- Не откладывайте обновления ПО. Может раздражать, когда кажется, что компьютер, телефон или браузер слишком часто хотят обновиться и перезапуститься, но в таких обновлениях часто есть важные исправления безопасности.
- Менеджеры паролей незаменимы, когда нужно задавать и запоминать разные надёжные пароли для используемых приложений и сервисов. Хорошие менеджеры паролей также умеют находить повторяющиеся и слабые пароли и сверять ваши пароли с базами утёкших паролей, например haveibeenpwned. Хорошо работают 1Password и LastPass.