2018年、Cambridge Analytica が、クイズアプリを利用した数千のアカウントを通じて、少なくとも8,700万人の Facebook ユーザーのデータを本人に知らせることなく収集していたことが発覚しました。
オンラインでのデータ収集は巧妙で、しかも途切れることがありません。今日では、かつてないほど多くのデータが収集されています。人々は2日ごとに、有史以来2000年までに生み出されたのと同じ量のデータを作り出しているのです。この規模で見ると、個人データは無害なものに思えるかもしれません。
Facebook、Google、Amazon などの企業は、この種の価値あるデータを手に入れるために、巨額の罰金や評判の失墜という代償を払ってきました。Facebook は Onavo や Facebook Research といったプログラム(10代の若者などに報酬を支払って、ほぼ無制限のデータアクセスを得ていました)を通じてデータを収集し、その結果、WhatsApp が Messenger の2倍以上利用されていることを突き止め、2014年に WhatsApp を買収する後押しとなりました。これは極めて価値のある買収となりました。
実際のところ、すべての企業がデータ保護をきちんと行ってくれると、消費者が信頼できるわけではありません。データを守るには、自ら積極的に動く必要があります。この記事では、あなたのデータがどのように脅かされうるかを知っていただくことで、データの保護をお手伝いします。最後に、データを安全に保つためにできることをいくつかご紹介します。
ダークパターンに注意
多くの Onavo ユーザーは、これほど多くのデータにアクセスされうること、そしてそのデータがFacebook によって利用されることに、おそらく気づいていませんでした。Onavo はユーザーのスマートフォンに対する root 権限とコンピュータへの VPN アクセスを必要とし、Facebook がユーザーデータに深く立ち入ることを可能にしていました。ソーシャルメディアアプリのプライベートメッセージ、メッセージアプリのチャット(そこで送られた写真や動画を含む)、メール、インターネットの閲覧履歴、位置情報は、いずれも Onavo を通じて Facebook がアクセスできる状態にありました。
もちろん、アプリやウェブサイトが合法的にこうしたデータへアクセスするには、まずユーザーの許可を得る必要があります。企業がその許可を率直かつ明示的に求めれば、ユーザーは拒否する可能性が高くなるでしょう。そのため、多くの企業は複雑に入り組んだ「ダークパターン」を駆使して、抜け目なく、しかも合法的にユーザーデータへのアクセスを手に入れています。
ダークパターンが使われるのは、成果が出るからです。次のいずれか、あるいは複数に当てはまる場合、ユーザーは企業に許可を与えやすくなります。
a. ほかに選択肢がないと感じている、または許可を与えるのが最も手早く簡単だと感じている。
企業は、サインアップ時にアクセスを拒否する手順を分かりにくく複雑にして、ユーザーが許可を避けにくいようにすることがよくあります。許可を得るためのこの「ローチモーテル」型の手法は、連絡先リストへのアクセスを拒否するためにLinkedIn がユーザーに踏ませた、悪名高いほど複雑な手順に見て取れます。
すでに与えたアクセス許可を取り消すのは、最初に許可を与えるよりも面倒なことが少なくありません。データや Cookie の追跡に関する許可設定は、「プライバシー」の項目のような、思い当たる場所にあるとは限りません。紛らわしい文言や普段とは違う操作で、混乱を招くこともあります。たとえば、許可の提供を「オプトアウト」するために、チェックボックスにチェックを入れるよう求められることがあります。
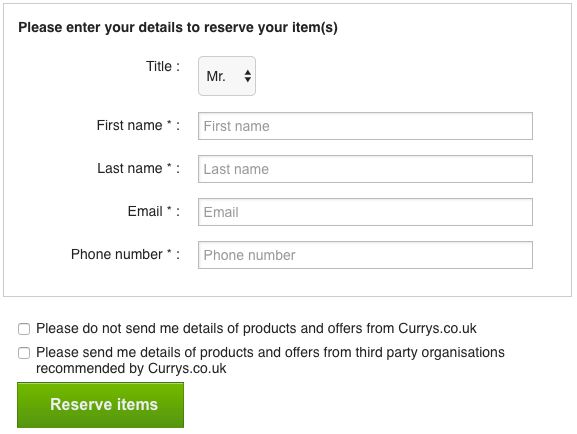
詳細を送りますか、それとも送りませんか?
b. 許可を与えていることに気づいていない
許可の付与は、パスワードの作成といった、より目立つ別の手順に紛れ込ませてあることがよくあります。この方法だと、ユーザーは特定のデータ利用に同意したことに気づきにくくなります。細かい文字で書かれていると、そうした同意が見過ごされる可能性もさらに高まります。
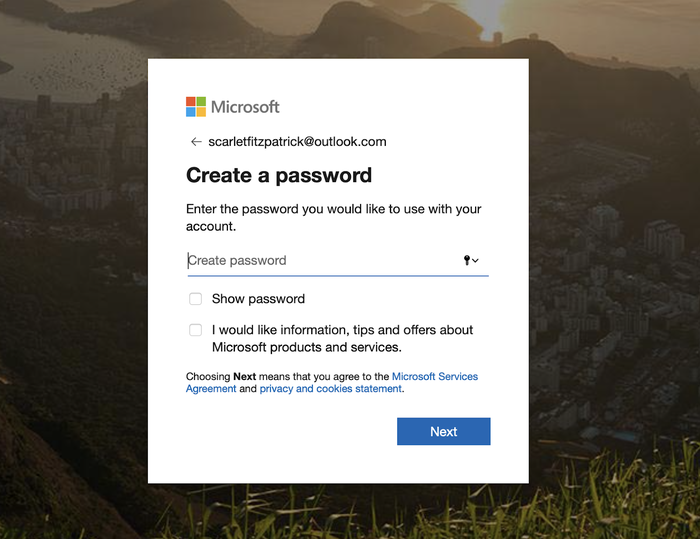
パスワードを設定して、お得な情報の配信にも登録しますか?
c. 急いで行動するよう迫られていると感じる
これは通常、次の3つのプレッシャー戦術のいずれかで実現されます。
- 希少性を演出する。Booking.com は、宿泊の予約を急がせるために、「残り1室」と事実に反して表示することがよくあります。
- 時間的なプレッシャーをかける。航空券やチケットなど特定の商品を購入するときに、この手口はおなじみでしょう。予約会社はカート内の商品に制限時間を設けます。企業は同様の手口で、データの利用許可を得ることもできます。Facebook は偽の赤い通知バッジを使っていたようです。新しいプライバシー規約への同意を求められたときに表示され、メッセージを読みたいユーザーに急いで同意させようとしたのかもしれません。
- 恐怖をあおる。顔認識データへのアクセスを求める際にFacebook が使った文言がこちらです。「If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.」残念ながら、恐怖をあおる手法はデータ収集のあらゆる場面に見られます。データを守るためにアクセスする人と、データを吸い上げるつもりの人との境界があいまいだからです。
皮肉なことに、オンラインシステムへのユーザーの理解を促すために作られた Jakob Nielson の10 Usability Heuristicsのうち3つは、混乱や性急な判断を促すように設計されたダークパターンによって、しばしば覆されています。さらに、クリックすべき項目を示唆する誘導的な色やレイアウト(強調表示された部分や緑色のボタン)も加わって、個人データへのアクセスを求める側が敷いた筋書きどおりにユーザーが進む可能性が高まります。
明らかに法律に違反している場合でも、罰則が重大な抑止力になるほど厳しくないことがよくあります。法律違反が認められた大手テック企業は通常、罰金を科されます。たとえば、YouTube が1998年の児童オンラインプライバシー保護法(COPPA)に違反していたことが判明し、Google が2019年末に支払った1億7,000万ドルがそうです。確かに大きな金額ではありますが、同社の利益のほんの一部にすぎず、巨大テック企業に対するこうした罰則の実効性には疑問が残ります。
暗号化は万全ではありません
iPhone を使っていて、設定をいじっていなければ、データの多くはすでに暗号化されています。素晴らしいことです。暗号化されていれば絶対にハッキングされない、と思うかもしれません。実際には、そうとも言い切れません。理論上は、将来の強力なコンピュータであれば暗号化されたデータを解読できるようになります。ただし、それは数百年先のことでしょう(しかも、暗号化されたデータにアクセスできることが前提です)。
データが暗号化されているからといって、常に安全とは限りません。たとえば、暗号化にはさまざまな方式があることを考えてみてください。「エンドツーエンド」暗号化は、通信の両端でデータが暗号化され、転送中も暗号化されるため、最も優れた方式とされています。しかし多くのサービスは、一部の状況でしかデータを暗号化せず、企業側にあるときや、お使いのデバイス上で「保存時」の状態にあるときには、暗号化されているとは限りません。
実際、多くの個人データは、常に完全に暗号化されているわけではありません。ブラウザが、サイトやサービスへの接続は安全だと表示していても、その裏側のサービスが安全だという意味ではありません。Gmail や Evernote は暗号化を使っていますが、エンドツーエンドで暗号化されているわけではない製品の例で、そのためにGoogle の従業員がユーザーのメッセージを読める状態になっていました。(なお、Google はその後多くの保護策を講じていますが、この慣行は今も行われています。)
場合によっては、完全に暗号化されていると思っているデータを、企業が他の企業に渡していることもあります。サードパーティ製のメールアプリを使っていれば、そのアプリもあなたのデータにアクセスできるかもしれません。Google はサードパーティ製アプリにメールデータへのアクセスを許可しています。つまり、データへのフルアクセスを持つサードパーティ製アプリであれば、あなたに個別に許可を求めることなく、合法的にあなたのメールを読むこともできるのです。
Amazon の Alexa などのスマートスピーカーの録音は、転送中は暗号化されますが、Amazon のクラウドに届いた時点では効果的に暗号化されておらず、ある顧客に別のユーザーの Alexa から取得された1,700件の音声ファイルが送られるという事態も起きました。
暗号化キーを守る
データを完全に安全な形で暗号化することは可能です。エンドユーザーだけがアクセスできるキーで暗号化したデータを企業が保管していれば、その企業も、キーを持たないほかの誰も、データを解読する手段がありません。そのようなデータにアクセスする方法がなければ、本来なら保護策が必要になるものがすべて不要になります。企業が買収されて方針を変えることも、うっかりデータを漏らすことも、データを共有することもできないからです。
iPhone や iPad の iCloud バックアップは、しっかり保護されていると広く思われていますが、他者がまったくアクセスできないわけではありません。Apple が、それを解読するためのキーを保持しているからです。これは Apple が意図的に下した判断で、おそらく顧客が自分のデータから永久に締め出されるのを防ぐため(そのトレードオフについてはこちらで解説しています)、あるいはFBI からの圧力の結果だったと考えられます。
iCloud バックアップは脆弱ですが、ヘルスケア、iCloud キーチェーン、パスワードなどの他の機密データは、Apple が保持していないキーで完全にエンドツーエンド暗号化されているため、リモートから情報にアクセスすることはできません。これは Apple が保存するすべてのデータに当てはまるわけではありませんが、キーを一元的に保管しないエンドツーエンドのセキュリティは、Apple 独自の強みのひとつです。
Apple は、アプリ開発者が利用できる「CloudKit」というフレームワークを提供しており、CloudKit に保存されたデータはエンドツーエンドで暗号化されます。これをうまく活用している開発者の一例が、ノートアプリのBearです。Bear はデータの保存に Apple のテクノロジーを使っているため、Bear の開発者自身もあなたのデータにアクセスできませんし、Apple もできません。アクセスできるのはデータの所有者だけです。
このようなシステムの構築には慎重さが求められ、ささいなミスが暗号化の効果を損ねてしまうことも容易に起こります。Apple の「iCloud のメッセージ」サービスがその例です。Apple はこのデータのキーを明示的には保持していませんが、キーのコピーがユーザーの iCloud バックアップに含まれることがあり、そのバックアップのキーを Apple が保持しています。つまり、あるサービスが別のサービスのロックを解除するキーを提供してしまうことがあるのです。
Google Play のアプリがすべて安全とは限りません
Apple の App Store で入手できるアプリは、ダウンロードが承認される前に Apple が入念に審査するため、安全性が高い傾向にあります。このことは、アプリ開発者にとって敬遠の理由になることも多く、App Store にアプリを載せるには、Google Play に載せるよりも時間もコストもかなりかかることがあります。その理由は、Google Play のアプリ審査がはるかに緩やかだからです。開発者にはよいことかもしれませんが、消費者にとっては悪いことです。安全でない、さらには悪意のあるアプリが Google Play ストアに紛れ込む可能性が高くなるからです。Facebook Research と Onavo によるデータマイニングの規模が明らかになったとき、Apple はすぐにそのアプリを App Store から削除しましたが、Onavo はその数週間後も Google Play で入手でき、最終的に Facebook 自身が取り下げました。
2018年4月、Sophos Labs のレポートが Google Play の200本のアプリを調査し、同サービスで入手できる無料のウイルス対策アプリの50%超が「ローグウェア」に分類できると結論づけました。このレポートによると、3億~4億回もダウンロードされたアプリもあり、Android ユーザーに対して、Google Play ストアから無料のウイルス対策アプリをダウンロードしないよう注意を促していました。
こうした悪意あるアプリの大半の主な目的は、ウイルスに感染していて、駆除には支払いが必要だとユーザーに思い込ませることでした(ウイルスをダウンロードしているように見せかけて主張に説得力を持たせるアプリもありました)。しかし、その多くは機密性の高い複数のデータへの許可も要求していました。こうしたアプリが要求した許可は、位置情報へのアクセス、カメラへのアクセス、ユーザーに知らせないままのスマートフォンへのアクセスなど、一般的なウイルス対策アプリに必要な機能の範囲を超えていることがよくありました。
Sophos Labs のレポートが公表されて以降、Google は自社のアプリストアの安全性向上に取り組んできました。2019年11月には、Google Play ストアから悪意のあるアプリをなくすために、ESET、Lookout、Zimperium の3つのウイルス対策企業とともにApp Defense Allianceを結成しました。ただし、App Defense Alliance がユーザーデータの保護も視野に入れるのかどうかは、はっきりしていません。
ウイルス対策ソフトが常に保護してくれるとは限りません
サードパーティ製のウイルス対策ソフトの利用は、ここ10年で減少しました。その要因は3つあります。
- ユーザーは、ウイルス対策ソフトの恩恵を受けやすいコンピュータ本体ではなく、多くの場合暗号化された状態で、クラウドにデータを保存するようになっています。
- データの割合としてはスマートフォンに保存されるものが増えています。スマートフォンは、コンピュータよりも安全性に関する組み込みの制御や規制が厳しい傾向にあります。
- 最近のオペレーティングシステムには、標準でウイルス対策機能が備わっています(Mac の Gatekeeper や Microsoft の Defender など)。
サードパーティ製ウイルス対策ソフトの利用が減ったことで、これらの企業は難しい立場に置かれ、ウイルス対策企業の合併や、生き残りをかけた他分野への事業転換につながっています。ウイルス対策ソフトは、一般にコンピュータ上のデータへ広範にアクセスする権限を与えられます(コンピュータのどこに保存されたマルウェアも見つけるために必要な措置です)。そのため、これらの企業は多くの機密データにアクセスできる立場にあります。ウイルス対策ソフトは、データへの広範なアクセス権を持つことから、裏口からのスパイ行為の手段としても実際に使われてきました。
今日宣伝されているウイルス対策企業のほとんどは、データ保護法の弱い国に拠点を置いているか、そうでないように見せかけるためにペーパーカンパニーを使っています。ヨーロッパにもアメリカにも拠点がない場合はどうなるでしょうか。英国のデータ保護法(Data Protection Act)も、欧州の GDPR も、米国のセーフハーバーも適用されません。そのため、これらの企業はユーザーデータから追加の価値を引き出す方法を簡単に見つけられます。
こうした企業の所在地は、従来のウイルス対策ソフトと並行して VPN を提供する事業転換に有利に働きます。VPN は、ユーザーのデータをすべてサードパーティ経由で流します。ユーザーのインターネットトラフィックを、一部の当局を避けられる経路に移せるという意味では、理にかなっている場合もありますが、そのデータが身元の分からない民間企業の手に渡ることになります。人気のある VPN の多くは、中国に拠点を置いているか中国資本であり、VPN が中国では公式に禁止されていることを考えると、このデータの安全性について疑問を持つべき十分な理由があるのかもしれません。
VPN は広告やマーケティングが積極的で、有料広告に YouTuber を起用する例が増えています。また Google には、VPN の紹介でアフィリエイト報酬を得るサイトがあふれ、本物のレビューや編集コンテンツを見つけることはほぼ不可能なほどです。この状況は変わりそうにありません。新規参入者として、優れた製品を作り、倫理的に運営したいと考えるなら、必死なオフショアのウイルス対策企業と競争する市場には参入しないでしょう。本来は信頼性の高いはずの市場に残った企業の大半が、非常に疑わしい存在だというのは皮肉なことです。
こうしたことを踏まえて、データを守るために実践できる原則と手順がいくつかあります。以下のセクションで紹介します。
データを守る方法
データを守るために実践できる手順を、簡単なリストにまとめました。iPhone をお使いの方は、iPhone、写真、iCloud アカウントの保護についての詳しい解説もご覧ください。
- どうしても Android を使う場合は、Google 製のスマートフォン(Pixel など)を選びましょう。定期的なソフトウェアアップデートとセキュリティアップデートを確実に提供しているベンダーは Google だけだからです。Google Play からアプリをダウンロードする際のリスクにも注意してください。それが制約が多い、あるいは負担だと感じる場合は、iPhone への乗り換えを検討してみてください。
- アプリのダウンロードやサービスへの登録には注意しましょう。ダークパターンや、匿名の企業が運営するサービス、データ保護法が整備された地域(ヨーロッパ、米国、カナダ)以外の企業が運営するサービスにも気をつけてください。
- Facebook のような広告ベースのサービスには頼らないでください。最悪でも、Facebook でログインしたり、そのアプリをインストールしたりするのは避けましょう。データをリモートで収集するGoogle Wi-Fi のような製品も同様です。Little Snitch(macOS)やGuardian Firewall(iOS、「To us, data is a liability, not an asset」)のような強力なファイアウォールを使えば、侵入的なデータ収集をブロックしたり、可視化したりできます。
- アプリやソフトウェアを探すときは、App Store に掲載されているレビューや、信頼できるサードパーティのレビュー情報源以外には頼らないでください。ウェブサイトのレビューを偽装したり、独立を装った小規模なレビューサイトを作ったり、Google 検索結果に星評価を表示させたりするのは簡単です。Trustpilot のような大手のレビューサイトでさえ操作される可能性がありますが、それでもレビューの情報源としては最も良い部類でしょう。
- ウェブカメラとマイクにも気を配りましょう。それらを使うアプリが、使用中であることをはっきり示してくれるとは限りません。Mark Zuckerberg でさえ、使っていないときはカメラを塞いでいます。コンピュータがあなたを録画・録音できないようにする、ウェブカメラシールドやマイクブロックの利用も検討してください。
- 2要素認証(2FA)を使いましょう。ただし SMS での利用は避けてください。「SIM ジャッキング」と呼ばれる攻撃で、他人の SMS メッセージにアクセスするのは比較的簡単です。2019年には、Twitter の CEO もこの手口で攻撃を受けました。
- iCloud ではなく、iTunes か iPhone Backup Extractor(どちらもこの機能は無料)を使って、iPhone や iPad のバックアップを定期的に取りましょう。iCloud はエンドツーエンドで暗号化されておらず、無料のストレージ容量も5GBに限られているためです。
- フルディスク暗号化(FDE)を使いましょう。最近の iOS や Android のデバイスでは、これが初期状態で有効になっていますが、PC や Mac では有効になっていません。Mac ではFileVault、Windows ではBitLockerと呼ばれる機能です。FDE がないと、誰でもコンピュータからハードドライブを取り外して中のデータを見ることができ、アカウントを守るために設定したパスワードも意味がなくなってしまいます。
- ソフトウェアアップデートを先送りしないでください。コンピュータやスマートフォン、ブラウザが頻繁にアップデートと再起動を求めてくると、煩わしく感じることもありますが、こうしたアップデートには重要なセキュリティ更新が含まれていることがよくあります。
- パスワード管理アプリは、利用するアプリやサービスごとに異なる安全なパスワードを設定し、覚えておくうえで非常に役立ちます。優れたパスワードマネージャーは、重複したパスワードや脆弱なパスワードを検出したり、haveibeenpwnedのような流出パスワードのデータベースと照合したりすることもできます。1PasswordやLastPassは使いやすいツールです。