

Nel 2018 si scoprì che Cambridge Analytica aveva raccolto i dati di almeno 87 milioni di utenti Facebook a loro insaputa, ottenendoli tramite qualche migliaio di account che avevano usato un’app di quiz.
La raccolta di dati online è insidiosa e continua. Oggi si possono raccogliere più dati che mai: ogni due giorni le persone creano tanti dati quanti ne hanno creati dagli albori dei tempi fino al 2000. Se guardati su questa scala, i dati personali possono sembrare innocui.
Aziende come Facebook, Google e Amazon hanno pagato cifre straordinarie in multe e danni di reputazione pur di accedere a questo tipo di dati preziosi. I dati raccolti da Facebook tramite programmi come Onavo e Facebook Research (che pagava adolescenti e altre persone per un accesso quasi illimitato ai loro dati) hanno portato a scoprire che WhatsApp veniva usato più del doppio rispetto a Messenger, dando a Facebook la spinta ad acquistare WhatsApp nel 2014. Si è rivelato un affare estremamente redditizio.
In realtà, la protezione dei dati non è qualcosa che i consumatori possano aspettarsi da tutte le aziende. Proteggere i dati richiede invece un approccio proattivo. Questo articolo vuole aiutarti a proteggere i tuoi dati facendoti capire in che modo sono vulnerabili. Concludiamo con qualche consiglio su cosa puoi fare per tenerli al sicuro.
Attenzione ai dark pattern
Molti utenti di Onavo probabilmente non sapevano che si potesse accedere a così tanti dei loro dati, e che questi dati sarebbero stati usati da Facebook. Onavo richiedeva i permessi di root sui telefoni degli utenti e l’accesso VPN ai computer, dando a Facebook un accesso intimo ai dati degli utenti. Messaggi privati nelle app dei social media; chat delle app di messaggistica istantanea (comprese le foto e i video inviati in queste chat); email; cronologia di navigazione; informazioni sulla posizione: Facebook poteva accedere a tutto questo tramite Onavo.
Naturalmente, perché app e siti web possano accedere legalmente a questi dati, devono prima ottenere il permesso dell’utente. Se le aziende chiedessero tale permesso in modo aperto ed esplicito, gli utenti sarebbero più propensi a rifiutare. Di conseguenza, molte aziende ricorrono a intricati labirinti di «dark pattern» per ottenere in modo scaltro e legale l’accesso ai dati degli utenti.
I dark pattern si usano perché danno risultati. Gli utenti sono più propensi a concedere i permessi alle aziende se si verifica una o più delle condizioni seguenti:
a. L’utente sente di non avere alternative, o che concedere il permesso sia la via più rapida e semplice.
Spesso le aziende rendono difficile evitare di concedere l’accesso, rendendo poco chiari e complicati i passaggi per negarlo durante la registrazione. Questo metodo da «roach motel» per ottenere i permessi si vede nel percorso notoriamente complicato che LinkedIn imponeva agli utenti per negare all’azienda l’accesso alla loro lista di contatti.
Revocare un accesso già concesso è spesso più complicato che concederlo in primo luogo. Le impostazioni dei permessi di tracciamento di dati o cookie non si trovano spesso dove ti aspetteresti (come la sezione «Privacy»). Si possono anche usare formulazioni fuorvianti o azioni insolite per creare confusione. Per esempio, può essere chiesto agli utenti di spuntare una casella per «rinunciare» a concedere i permessi.
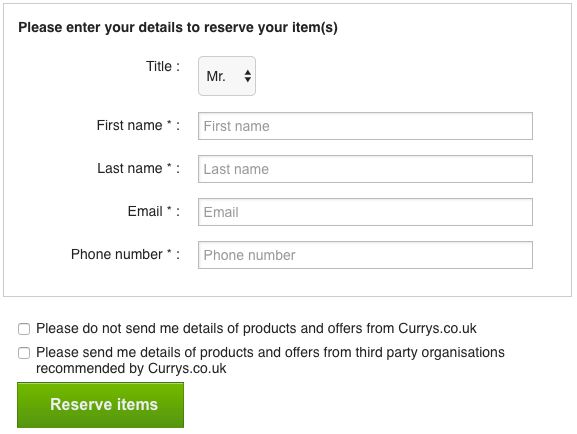
Inviami i dettagli o non inviarmi i dettagli?
b. L’utente non si accorge di concedere l’accesso
Spesso la concessione dei permessi è agganciata a un altro passaggio più evidente, come la creazione di una password. Questo metodo può rendere gli utenti meno propensi a rendersi conto di aver acconsentito a determinati permessi sui dati. Anche l’uso di caratteri minuscoli aumenta la probabilità che tali accordi passino inosservati.
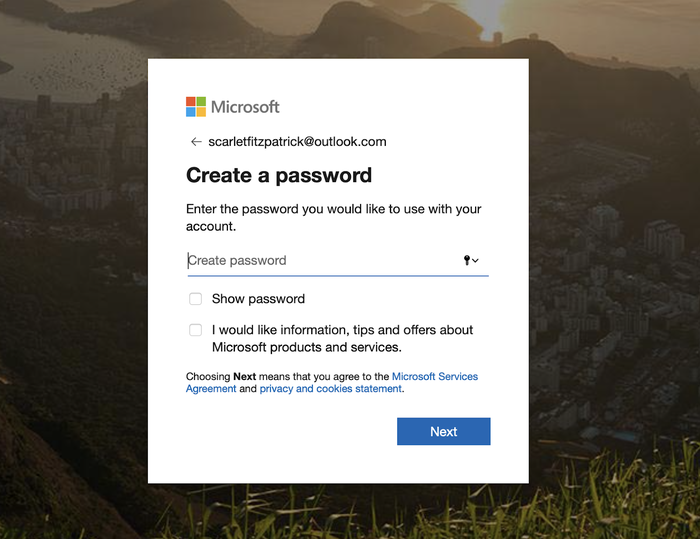
Impostare una password e iscriversi alle offerte?
c. L’utente si sente spinto ad agire in fretta
Di solito si ottiene con una di queste tre tattiche di pressione:
- Creare un senso di scarsità. Booking.com afferma spesso, falsamente, di avere appena «1 camera rimasta» per spingerti a prenotare il soggiorno in fretta.
- Introdurre una pressione temporale. È una tattica che conosciamo quando acquistiamo certi articoli, come voli e biglietti: le società di prenotazione impongono un limite di tempo agli articoli nel carrello. Le aziende possono usare tattiche simili anche per ottenere il permesso di usare i tuoi dati. Facebook sembrava usare finti pallini rossi di notifica che comparivano quando agli utenti veniva chiesto di accettare i nuovi accordi sulla privacy, forse per indurli ad accettare in fretta pur di leggere i propri messaggi.
- Ricorrere a tattiche intimidatorie. Ecco i termini usati da Facebook nel chiedere l’accesso ai dati del riconoscimento facciale: «If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.» Purtroppo le tattiche intimidatorie sono ovunque nella raccolta di dati, perché il confine tra chi accede ai dati per proteggerli e chi intende assorbirli è sfumato.
Paradossalmente, 3 delle 10 euristiche di usabilità di Jakob Nielson, create per favorire la comprensione dei sistemi online da parte degli utenti, sono spesso sovvertite dai dark pattern progettati per generare confusione e decisioni avventate; questo, insieme a colori e layout guida che suggeriscono gli elementi giusti su cui fare clic (sezioni evidenziate, pulsanti verdi), rende più probabile che gli utenti seguano un percorso predeterminato da chi vuole accedere ai dati personali.
Anche quando le leggi vengono indiscutibilmente violate, la sanzione spesso non è abbastanza significativa da fungere da vero deterrente. Le grandi aziende tecnologiche che violano le leggi vengono in genere punite con multe, come i 170 milioni di dollari pagati da Google alla fine del 2019 dopo che si era scoperto che YouTube aveva violato il Children’s Online Privacy Protection Act (COPPA) del 1998. Pur essendo senza dubbio una somma elevata, scalfisce appena la superficie dei profitti dell’azienda, mettendo in dubbio l’efficacia di queste sanzioni per giganti tecnologici colossali.
La crittografia non è infallibile
Se usi un iPhone — e non smanetti con le impostazioni — buona parte dei tuoi dati è già crittografata. Ottimo! Crittografia significa inviolabile, giusto? Beh, più o meno. In teoria i computer potenti del futuro saranno in grado di decifrare i dati crittografati, anche se probabilmente mancano centinaia di anni (e dovrebbero avere accesso ai dati crittografati).
Il fatto che i tuoi dati siano crittografati non significa che siano sempre al sicuro. Pensa, per esempio, ai diversi approcci alla crittografia. La crittografia «end-to-end» è il gold standard, perché significa che i dati sono crittografati a entrambe le estremità della comunicazione, e anche durante il transito. Tuttavia molti servizi crittografano i dati solo in alcune situazioni, e non necessariamente quando sono dal lato dell’azienda o «a riposo» sul tuo dispositivo.
In effetti, molti dati personali non sono completamente crittografati in ogni momento. Il tuo browser può dirti che la connessione a un sito o a un servizio è sicura, ma questo non significa che lo sia il servizio sottostante. Gmail ed Evernote sono esempi di prodotti che usano la crittografia ma non sono crittografati end-to-end, cosa che ha permesso a un dipendente di Google di leggere i messaggi degli utenti. (Vale la pena notare che da allora Google ha introdotto molte misure di protezione, ma la pratica si verifica ancora.)
In alcuni casi le aziende possono passare ad altre aziende dati che credi completamente crittografati. Se usi un’app di posta di terze parti, anche questa può avere accesso ai tuoi dati. Google consente alle app di terze parti di accedere ai dati della tua email, il che significa che qualsiasi app di terze parti con pieno accesso ai tuoi dati può legalmente leggere anche le tue email, senza chiedertene specificamente l’accesso.
Le registrazioni degli altoparlanti intelligenti — come Alexa di Amazon — sono crittografate durante il transito, ma non sono crittografate in modo efficace quando raggiungono il cloud di Amazon, al punto che a un cliente sono stati inviati 1.700 file audio ottenuti dall’Alexa di un altro utente.
Proteggere le chiavi di crittografia
È possibile crittografare i dati in modo da renderli completamente sicuri. Se un’azienda conserva dati crittografati con una chiave a cui ha accesso solo l’utente finale, né l’azienda né nessun altro che non abbia la chiave potrà decifrarli. Se non c’è modo di accedere a tali dati, tutte le cose che altrimenti richiederebbero misure di protezione spariscono: l’azienda non può essere acquistata e cambiare policy, non può commettere errori e far trapelare dati, e non può condividerli.
I backup su iCloud di iPhone e iPad — ritenuti da molti ben protetti — non sono del tutto inaccessibili ad altri, perché Apple conserva una chiave per decifrarli. È stata una scelta consapevole di Apple, probabilmente per evitare che i clienti restino bloccati per sempre fuori dai propri dati (ne esploriamo qui i compromessi), oppure presa in seguito a pressioni dell’FBI.
Mentre i backup su iCloud sono vulnerabili, altri dati sensibili come Salute, il portachiavi iCloud e le password sono completamente crittografati end-to-end con una chiave che Apple non possiede, quindi queste informazioni non sono accessibili da remoto. Anche se questo non vale per tutti i dati che Apple conserva, la sicurezza end-to-end senza archiviazione centrale delle chiavi è uno dei punti di forza esclusivi di Apple.
Apple mette a disposizione degli sviluppatori di app un framework chiamato «CloudKit», e i dati archiviati in CloudKit sono crittografati end-to-end. Un esempio di sviluppatore che lo sfrutta bene è Bear, un’app per prendere appunti. Poiché Bear usa la tecnologia Apple per l’archiviazione dei dati, nemmeno i programmatori di Bear stessi possono accedere ai tuoi dati, e neppure Apple. Solo il proprietario dei dati può farlo.
Costruire sistemi di questo tipo richiede cautela, ed è facile che errori innocui compromettano l’efficacia della crittografia. Ne soffre il servizio «Messaggi in iCloud» di Apple: Apple non detiene esplicitamente la chiave di questi dati, ma una copia della chiave può essere inclusa nel backup iCloud dell’utente, e Apple detiene le chiavi dei backup. Così un servizio può fornire la chiave per sbloccarne un altro.
Non tutte le app su Google Play sono sicure
Le app disponibili sull’App Store di Apple tendono a essere sicure, perché Apple le esamina con scrupolo prima di autorizzarne il download. Questo viene spesso visto come un deterrente per gli sviluppatori, perché pubblicare un’app sull’App Store può essere molto più lungo e costoso che pubblicarne una su Google Play. Il motivo è che Google Play ha un processo di revisione delle app molto meno rigoroso. Questo può essere un bene per gli sviluppatori, ma è un male per i consumatori, perché rende più probabile che app non sicure — e persino dannose — arrivino sul Google Play Store. Quando è emersa la portata dell’estrazione di dati da parte di Facebook Research e Onavo, Apple ha subito ritirato l’app dal proprio App Store, mentre Onavo è rimasta disponibile su Google Play per settimane, finché non è stata infine rimossa da Facebook.
Nell’aprile 2018, un rapporto di Sophos Labs ha esaminato 200 app su Google Play, concludendo che oltre il 50% di tutte le app antivirus gratuite disponibili sul servizio poteva essere classificato come «rogueware». Il rapporto notava che alcune app erano state scaricate 300-400 milioni di volte, e metteva in guardia gli utenti Android dallo scaricare app antivirus gratuite dal Google Play Store.
Se lo scopo principale della maggior parte di queste app dannose era far credere agli utenti di avere virus la cui rimozione richiedeva un pagamento (alcune app sembravano scaricare un virus, avvalorando la propria affermazione), molte richiedevano anche l’accesso a diversi permessi su dati sensibili. I permessi richiesti da queste app andavano spesso oltre le funzioni di cui avrebbe bisogno un’app antivirus tipica, come l’accesso alla posizione, alla fotocamera e al telefono dell’utente a sua insaputa.
Dalla pubblicazione del rapporto di Sophos Labs, Google ha compiuto sforzi per rendere più sicuro il proprio app store. Nel novembre 2019 l’azienda ha costituito l’App Defense Alliance insieme a tre società di antivirus — ESET, Lookout e Zimperium — con l’obiettivo di eliminare le app dannose dal Google Play Store. Non è chiaro, tuttavia, se l’App Defense Alliance si occuperà anche di proteggere i dati degli utenti.
Il software antivirus non offre sempre protezione
L’uso di software antivirus di terze parti è diminuito nell’ultimo decennio a causa di tre fattori:
- Gli utenti archiviano sempre più i propri dati nel cloud, di solito in forma crittografata, anziché in locale su computer che altrimenti potrebbero trarre vantaggio da un antivirus.
- Proporzionalmente più dati si trovano sugli smartphone, che tendono ad avere controlli integrati e normative sulla sicurezza più rigorosi rispetto ai computer.
- I sistemi operativi moderni includono di serie la protezione antivirus (come Gatekeeper su Mac o Defender di Microsoft).
Il calo dell’uso di antivirus di terze parti ha messo queste aziende in una situazione difficile, portando a fusioni tra società di antivirus e tentativi di spostarsi in altri settori per restare a galla. Poiché al software antivirus viene in genere concesso un ampio accesso ai dati archiviati sui computer (un passaggio necessario perché possa individuare i malware ovunque si trovino sul computer), queste aziende ottengono l’accesso a moltissimi dati sensibili. Grazie al notevole accesso ai dati, il software antivirus è stato usato con successo come strumento per lo spionaggio tramite backdoor.
Quasi tutte le società di antivirus oggi pubblicizzate hanno sede in paesi con leggi deboli sulla protezione dei dati, oppure usano società di comodo per sembrare altrimenti. Non sei in Europa o negli Stati Uniti? Niente Data Protection Act (britannico), niente GDPR (europeo), niente SafeHarbor (statunitense). Così queste aziende trovano facilmente altri modi per ricavare valore dai dati degli utenti.
La posizione di queste aziende favorisce il loro passaggio all’offerta di VPN accanto al tipico software antivirus. Le VPN fanno passare tutti i dati di un utente attraverso una terza parte. Può essere sensato, perché sposta il traffico internet dell’utente su un percorso che può evitare alcune autorità, ma mette quei dati nelle mani di aziende private e sconosciute. Un gran numero di VPN popolari ha sede in Cina o ha proprietà cinese, il che, considerando che le VPN sono ufficialmente vietate in Cina, può indicare che ci sono buoni motivi per porsi domande sulla sicurezza di questi dati.
Le VPN sono aggressive nella pubblicità e nel marketing, ricorrono sempre più a YouTuber per la pubblicità a pagamento, e Google è sommerso da siti che guadagnano commissioni di affiliazione promuovendo le VPN, al punto che è quasi impossibile trovare recensioni o contenuti editoriali autentici. Difficilmente cambierà. Se fossi un nuovo concorrente e volessi creare un prodotto eccellente e gestirlo in modo etico, non andresti a competere con disperate società di antivirus offshore! È ironico che la maggior parte delle aziende rimaste in quello che dovrebbe essere un mercato ad alta fiducia sia altamente sospetta.
Con queste considerazioni in mente, ci sono alcuni principi e passaggi che si possono seguire per proteggere i dati, e sono illustrati nella sezione seguente.
Come proteggere i tuoi dati
Ecco un breve elenco di passaggi che puoi mettere in pratica per proteggere i tuoi dati. Se usi un iPhone, dai un’occhiata al nostro approfondimento su come proteggere iPhone, foto e account iCloud.
- Se devi proprio usare Android, usa un telefono prodotto da Google (come il Pixel), perché Google è l’unico produttore che fornisce in modo affidabile aggiornamenti regolari del software e della sicurezza. Attenzione al rischio legato al download di app da Google Play. Se ti sembra restrittivo o gravoso, valuta di passare a un iPhone.
- Fai attenzione quando scarichi app o ti iscrivi a servizi. Diffida dei dark pattern e dei servizi gestiti da aziende anonime, o da aziende al di fuori di territori con leggi solide sulla protezione dei dati (Europa, Stati Uniti, Canada).
- Non fare affidamento su servizi basati sulla pubblicità come Facebook — nel peggiore dei casi, non accedere con Facebook e non installarne l’app — o su prodotti come Google Wi-Fi, che raccolgono dati da remoto. Firewall potenti come Little Snitch (macOS) o Guardian Firewall (iOS, «To us, data is a liability, not an asset») possono bloccare o evidenziare la raccolta invasiva di dati.
- Quando cerchi app o software, non fidarti di recensioni diverse da quelle presenti sull’App Store o su fonti di recensioni di terze parti affidabili. È facile falsificare le recensioni su un sito web, creare piccoli siti di recensioni indipendenti fasulli e mostrare le valutazioni a stelle nei risultati di Google Search. Anche siti di recensioni più grandi come Trustpilot possono essere manipolati, ma restano probabilmente la fonte migliore di recensioni.
- Fai attenzione alla webcam e al microfono: le app che li usano non lo rendono necessariamente chiaro. Perfino Mark Zuckerberg tiene la webcam coperta quando non la usa. Valuta un copriwebcam e un blocco per il microfono, che possono impedire al computer di registrarti.
- Usa l’autenticazione a due fattori (2FA), ma non via SMS. È relativamente facile compiere il cosiddetto attacco di «SIM-jacking» per accedere agli SMS di un’altra persona. Nel 2019 il CEO di Twitter è stato attaccato con successo in questo modo.
- Fai backup regolari del tuo iPhone o iPad usando iTunes o iPhone Backup Extractor (entrambi gratuiti per questa funzione) anziché iCloud, perché iCloud non è crittografato end-to-end e ha un limite di spazio gratuito di 5 GB.
- Usa la crittografia dell’intero disco (FDE). I dispositivi iOS e Android moderni l’hanno attiva per impostazione predefinita, ma il tuo PC o Mac no. Su Mac si chiama FileVault, su Windows BitLocker. Senza FDE, a chiunque basterebbe rimuovere il disco rigido dal tuo computer per vedere i tuoi dati, aggirando qualunque password usi per proteggere il tuo account.
- Non rimandare gli aggiornamenti del software. Può essere frustrante quando sembra che il computer, il telefono o il browser voglia aggiornarsi e riavviarsi spesso, ma questi aggiornamenti contengono spesso correzioni di sicurezza vitali.
- Le app di gestione delle password possono essere preziosissime per aiutare gli utenti a impostare e ricordare password diverse e sicure per le app e i servizi che usano. I buoni gestori di password possono anche rilevare password duplicate o deboli e confrontare le tue con database di password trapelate, come haveibeenpwned. 1Password e LastPass funzionano bene.