

Em 2018, descobriu-se que a Cambridge Analytica havia coletado os dados de pelo menos 87 milhões de usuários do Facebook sem o conhecimento deles, obtendo-os por meio de alguns milhares de contas que haviam usado um aplicativo de quiz.
A coleta de dados on-line é insidiosa e contínua. Hoje, é possível coletar mais dados do que nunca: as pessoas criam a cada dois dias tanta informação quanto criaram desde o início dos tempos até o ano 2000. Vistos nessa escala, os dados pessoais podem parecer inofensivos.
Empresas como Facebook, Google e Amazon pagaram quantias extraordinárias em multas e em danos à reputação para ter acesso a esse tipo de dado valioso. Os dados coletados pelo Facebook por meio de programas como Onavo e Facebook Research (que pagavam adolescentes e outras pessoas por acesso quase ilimitado aos dados deles) levaram à descoberta de que o WhatsApp era usado mais de duas vezes mais do que o Messenger, o que deu ao Facebook o impulso para comprar o WhatsApp em 2014. Isso se mostrou extremamente valioso.
Na realidade, a proteção de dados não é algo que os consumidores possam esperar que todas as empresas façam. Em vez disso, proteger os dados exige uma postura proativa. Este artigo pretende ajudar você a proteger seus dados, mostrando como eles estão vulneráveis. Terminamos com algumas dicas do que você pode fazer para mantê-los seguros.
Cuidado com os padrões obscuros
Muitos usuários do Onavo provavelmente não sabiam que tanto dos seus dados podia ser acessado, nem que esses dados seriam usados pelo Facebook. O Onavo exigia permissões de root nos celulares dos usuários e acesso de VPN nos computadores, o que dava ao Facebook um acesso íntimo aos dados deles. Mensagens privadas em aplicativos de redes sociais; conversas em aplicativos de mensagens instantâneas (incluindo as fotos e os vídeos enviados nelas); e-mails; histórico de navegação na internet; e informações de localização: tudo isso era acessível ao Facebook por meio do Onavo.
É claro que, para obter acesso legal a esses dados, aplicativos e sites precisam primeiro pedir permissão ao usuário. Se as empresas pedissem essa permissão de forma aberta e explícita, os usuários provavelmente negariam com mais frequência. Por isso, muitas empresas recorrem a labirintos complexos de “padrões obscuros” para obter acesso aos dados dos usuários de forma astuta e legal.
Os padrões obscuros são usados porque dão resultado. Os usuários têm mais probabilidade de conceder permissões às empresas se uma ou mais das situações a seguir for verdadeira:
a. O usuário sente que não há outra alternativa, ou que conceder a permissão é o caminho mais rápido e fácil.
As empresas muitas vezes dificultam que o usuário evite conceder o acesso, deixando confusas e complicadas as etapas para negá-lo durante o cadastro. Esse método de obter permissões, o chamado “roach motel”, pode ser visto no caminho notoriamente complicado que o LinkedIn exigia que os usuários seguissem para negar à empresa acesso à sua lista de contatos.
Remover um acesso que já foi concedido costuma ser mais complicado do que concedê-lo em primeiro lugar. As configurações de permissão de rastreamento de dados ou de cookies muitas vezes não ficam nos lugares em que você esperaria (como a seção “Privacidade”). Também podem ser usados textos enganosos ou ações incomuns para causar confusão. Por exemplo, o usuário pode ser solicitado a marcar uma caixa para “desativar” o fornecimento de permissões.
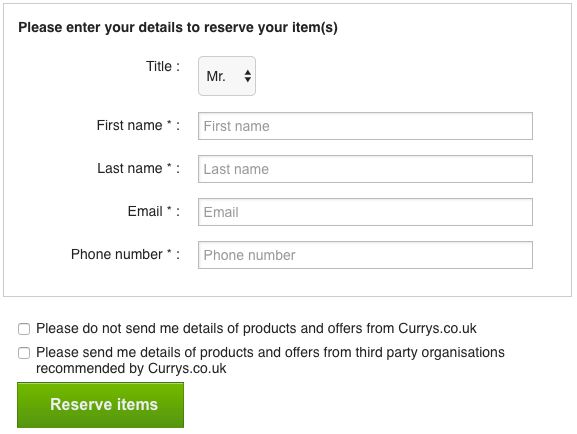
Quer receber os detalhes ou não quer receber os detalhes?
b. O usuário não percebe que está concedendo acesso
Muitas vezes a concessão de permissões vem embutida em outra etapa mais evidente, como a criação de uma senha. Esse método pode fazer com que os usuários tenham menos chance de perceber que concordaram com certas permissões de dados. O uso de letras miúdas também aumenta a probabilidade de que esses acordos passem despercebidos.
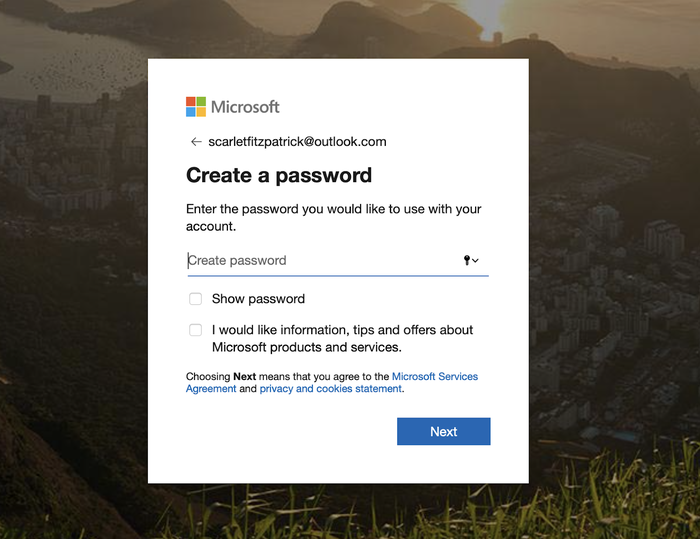
Definir uma senha e se inscrever para receber ofertas?
c. O usuário se sente pressionado a agir rápido
Isso normalmente é conseguido com uma de três táticas de pressão:
- Criar uma sensação de escassez. O Booking.com costuma afirmar falsamente que resta apenas “1 room left” para tentar você a reservar a hospedagem depressa.
- Introduzir pressão de tempo. Já conhecemos essa tática na compra de certos itens, como passagens aéreas e ingressos: as empresas de reservas impõem um limite de tempo para os itens no seu carrinho. As empresas também podem usar táticas parecidas para obter permissão para usar seus dados. O Facebook pareceu usar falsos pontos vermelhos de notificação que apareciam quando os usuários eram solicitados a concordar com novos acordos de privacidade, talvez para tentar o usuário a concordar às pressas para poder ler suas mensagens.
- Recorrer a táticas de intimidação. Eis os termos que o Facebook usou ao pedir acesso aos dados de reconhecimento facial: “If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.” Infelizmente, as táticas de intimidação são onipresentes na coleta de dados, pois a distinção entre quem acessa os dados para protegê-los e quem pretende absorvê-los é difusa.
Perversamente, 3 das 10 Heurísticas de Usabilidade de Jakob Nielson, criadas para promover a compreensão dos sistemas on-line pelos usuários, costumam ser subvertidas por padrões obscuros projetados para promover a confusão e decisões precipitadas. Isso, somado a cores e layouts que sugerem os itens corretos a clicar (seções destacadas, botões verdes), aumenta a probabilidade de os usuários seguirem um caminho predeterminado por quem quer ter acesso aos dados pessoais.
Mesmo quando as leis são indiscutivelmente violadas, a punição muitas vezes não é severa o bastante para funcionar como um desestímulo sério. As grandes empresas de tecnologia que violam leis costumam ser punidas com multas, como os US$ 170 milhões que o Google pagou no fim de 2019 depois que se constatou que o YouTube havia violado a Lei de Proteção à Privacidade On-line das Crianças (COPPA, na sigla em inglês), de 1998. Embora seja sem dúvida uma quantia grande, ela mal arranha a superfície dos lucros da empresa, o que põe em dúvida a eficácia dessas penalidades para gigantes da tecnologia.
A criptografia não é infalível
Se você usa um iPhone — e não mexe nas configurações — boa parte dos seus dados já está criptografada. Ótimo! Criptografia significa que não dá para hackear, certo? Bem, mais ou menos. Teoricamente, computadores poderosos do futuro conseguirão descriptografar dados criptografados, embora isso provavelmente esteja a centenas de anos de distância (e eles precisariam ter acesso aos dados criptografados).
O fato de seus dados estarem criptografados não significa que estejam sempre seguros. Considere, por exemplo, as diferentes abordagens de criptografia. A criptografia “de ponta a ponta” é o padrão ouro, pois significa que os dados são criptografados nas duas pontas da comunicação e também em trânsito. No entanto, muitos serviços só criptografam os dados em algumas situações, e não necessariamente enquanto estão no lado da empresa ou “em repouso” no seu dispositivo.
Na verdade, muitos dados pessoais não são totalmente criptografados o tempo todo. Seu navegador pode avisar que a conexão com um site ou serviço é segura, mas isso não significa que o serviço em si seja seguro. Gmail e Evernote são exemplos de produtos que usam criptografia, mas não têm criptografia de ponta a ponta, o que permitiu que um funcionário do Google lesse mensagens de usuários. (Vale observar que o Google implementou muitas salvaguardas desde então, mas a prática ainda ocorre.)
Em alguns casos, as empresas podem repassar a outras empresas dados que você acredita estarem totalmente criptografados. Se você usa um aplicativo de e-mail de terceiros, ele também pode ter acesso aos seus dados. O Google permite que aplicativos de terceiros acessem os dados do seu e-mail, o que significa que qualquer aplicativo de terceiros com acesso total aos seus dados pode legalmente ler seus e-mails também, sem pedir acesso especificamente a você.
As gravações de alto-falantes inteligentes, como a Alexa da Amazon, são criptografadas durante o trânsito, mas não ficam efetivamente criptografadas ao chegar à nuvem da Amazon, o que permitiu que um cliente recebesse 1.700 arquivos de áudio obtidos da Alexa de outro usuário.
Protegendo as chaves de criptografia
É possível criptografar dados de uma forma que os torne totalmente seguros. Se uma empresa armazena dados criptografados com uma chave à qual só o usuário final tem acesso, então a empresa e qualquer outra pessoa que não tenha a chave não terão como descriptografá-los. Se não há como acessar esses dados, tudo o que de outra forma exigiria salvaguardas deixa de ser problema: a empresa não pode ser comprada e mudar sua política, não pode cometer um deslize e vazar dados, e não pode compartilhá-los.
Os backups do iCloud de iPhones e iPads — amplamente considerados bem protegidos — não são completamente inacessíveis a terceiros, pois a Apple mantém uma chave para descriptografá-los. Foi uma decisão consciente da Apple, provavelmente tomada para evitar que os clientes fiquem permanentemente sem acesso aos próprios dados (exploramos essas compensações aqui), ou como resultado de pressão do FBI.
Embora os backups do iCloud sejam vulneráveis, outros dados sensíveis, como Saúde, o chaveiro do iCloud e as senhas, são totalmente criptografados de ponta a ponta com uma chave que a Apple não possui, portanto essas informações não podem ser acessadas remotamente. Embora isso não se aplique a todos os dados que a Apple armazena, a segurança de ponta a ponta sem armazenamento central de chaves é um dos diferenciais exclusivos da Apple.
A Apple oferece aos desenvolvedores de aplicativos uma estrutura chamada “CloudKit” para desenvolverem em cima dela, e os dados armazenados no CloudKit são criptografados de ponta a ponta. Um exemplo de desenvolvedor que faz bom uso disso é o Bear, um aplicativo de anotações. Como o Bear usa a tecnologia da Apple para armazenar os dados, até os programadores do próprio Bear não conseguem acessar seus dados, e a Apple também não. Só o dono dos dados consegue.
Construir sistemas assim exige cautela, e é fácil que erros inofensivos comprometam a eficácia da criptografia. O serviço “Mensagens no iCloud” da Apple sofre disso: a Apple não guarda explicitamente a chave desses dados, mas uma cópia da chave pode ser incluída no backup do iCloud do usuário, e a Apple guarda as chaves desses backups. Assim, um serviço pode fornecer a chave para abrir outro.
Nem todos os aplicativos do Google Play são seguros
Os aplicativos disponíveis na App Store da Apple costumam ser seguros, pois a Apple os analisa minuciosamente antes de autorizar o download. Isso costuma ser visto como um fator de desestímulo para os desenvolvedores, já que colocar um aplicativo na App Store pode ser bem mais demorado e caro do que colocá-lo no Google Play. A razão é que o Google Play tem um processo de análise de aplicativos muito menos rigoroso. Isso pode ser bom para os desenvolvedores, mas é ruim para os consumidores, pois aumenta a probabilidade de que aplicativos inseguros, e até maliciosos, cheguem à Google Play Store. Quando a escala da mineração de dados do Facebook Research e do Onavo veio à tona, a Apple removeu imediatamente o aplicativo da App Store, enquanto o Onavo continuou disponível no Google Play semanas depois, até ser removido pelo próprio Facebook.
Em abril de 2018, um relatório da Sophos Labs analisou 200 aplicativos do Google Play e concluiu que mais de 50% de todos os aplicativos antivírus gratuitos disponíveis no serviço podiam ser classificados como “rogueware”. O relatório observou que alguns aplicativos haviam sido baixados de 300 a 400 milhões de vezes e alertou os usuários de Android para que não baixassem aplicativos antivírus gratuitos da Google Play Store.
Embora o objetivo principal da maioria desses aplicativos maliciosos fosse levar os usuários a acreditar que tinham vírus que exigiriam pagamento para serem removidos (alguns aplicativos pareciam baixar um vírus, validando a alegação), muitos também pediam acesso a várias permissões de dados sensíveis. As permissões solicitadas por esses aplicativos muitas vezes iam além do escopo das funções de que um aplicativo antivírus típico precisaria, como acesso à localização, acesso à câmera e acesso ao telefone do usuário sem que ele soubesse.
Desde a publicação do relatório da Sophos Labs, o Google tem se esforçado para proteger sua loja de aplicativos. Em novembro de 2019, a empresa criou a App Defense Alliance com três empresas de antivírus — ESET, Lookout e Zimperium — para eliminar os aplicativos maliciosos da Google Play Store. Não está claro, porém, se a App Defense Alliance também vai se preocupar com a proteção dos dados dos usuários.
O antivírus nem sempre oferece proteção
O uso de antivírus de terceiros diminuiu na última década por três fatores:
- Os usuários guardam cada vez mais dados na nuvem, geralmente criptografados, em vez de localmente em computadores que, de outra forma, poderiam se beneficiar de um antivírus.
- Proporcionalmente, há mais dados em smartphones, que tendem a ter controles embutidos mais rígidos e mais regras de segurança do que os computadores.
- Os sistemas operacionais modernos já trazem proteção antivírus de série (como o Gatekeeper do Mac ou o Defender da Microsoft).
O declínio do uso de antivírus de terceiros deixou essas empresas numa situação delicada, levando a fusões de empresas de antivírus e a tentativas de migrar para outras áreas para se manterem à tona. Como o antivírus geralmente recebe amplo acesso aos dados armazenados nos computadores (um passo necessário para que o software identifique malware em qualquer lugar do computador), essas empresas ganham acesso a muitos dados sensíveis. Os antivírus já foram usados com sucesso como ferramenta de espionagem por porta dos fundos, justamente por causa desse acesso considerável aos dados.
Quase todas as empresas de antivírus anunciadas hoje têm sede em países com leis fracas de proteção de dados, ou usam empresas de fachada para parecer que não têm. Não está na Europa nem nos EUA? Então não há Data Protection Act (britânica), nem GDPR (Europa), nem SafeHarbor (EUA). Isso facilita para essas empresas encontrarem outras formas de extrair valor dos dados dos usuários.
A localização dessas empresas favorece a transição delas para a oferta de VPNs junto com o antivírus tradicional. As VPNs canalizam todos os dados do usuário por um terceiro. Isso pode ser sensato, no sentido de que desvia o tráfego de internet do usuário por um caminho que pode evitar algumas autoridades, mas coloca esses dados nas mãos de empresas privadas e desconhecidas. Um grande número de VPNs populares tem sede na China ou é de propriedade chinesa, o que, considerando que as VPNs são oficialmente proibidas na China, pode indicar que há boas perguntas a fazer sobre a segurança desses dados.
As VPNs são agressivas na publicidade e no marketing, recorrendo cada vez mais a YouTubers para publicidade paga, e o Google está inundado de sites que ganham comissões de afiliados por promover VPNs, a ponto de ser quase impossível encontrar avaliações ou conteúdo editorial autênticos. É improvável que isso mude. Se você fosse um novo participante do mercado e quisesse criar um produto excelente e operá-lo de forma ética, não iria competir com empresas de antivírus offshore desesperadas! É irônico que a maioria das empresas que restaram num mercado que deveria ser de alta confiança seja altamente suspeita.
Com essas ideias em mente, existem alguns princípios e medidas que se pode adotar para proteger os dados, descritos na seção a seguir.
Como proteger seus dados
Aqui vai uma lista breve de medidas que você pode adotar para proteger seus dados. Se você usa iPhone, dê uma olhada no nosso guia aprofundado sobre como proteger seu iPhone, suas fotos e sua conta do iCloud.
- Se você precisa usar Android, use um celular fabricado pelo Google (como o Pixel), pois o Google é o único fornecedor que oferece com confiabilidade atualizações regulares de software e de segurança. Cuidado com o risco de baixar aplicativos do Google Play. Se isso parecer restritivo ou trabalhoso, considere migrar para um iPhone.
- Tenha cuidado ao baixar aplicativos ou se cadastrar em serviços. Fique atento a padrões obscuros e a serviços administrados por empresas anônimas ou por empresas de fora de territórios com leis fortes de proteção de dados (Europa, EUA, Canadá).
- Não dependa de serviços financiados por publicidade, como o Facebook — no mínimo, não faça login com o Facebook nem instale o aplicativo — nem de produtos como o Google Wi-Fi, que coletam dados remotamente. Firewalls poderosos como o Little Snitch (macOS) ou o Guardian Firewall (iOS, “To us, data is a liability, not an asset”) podem bloquear ou destacar a coleta invasiva de dados.
- Ao procurar aplicativos ou softwares, não confie em avaliações que não sejam as da App Store ou de fontes de avaliação de terceiros confiáveis. É fácil forjar avaliações num site, criar pequenos sites falsos de avaliação independente e exibir classificações por estrelas nos resultados de busca do Google. Até sites de avaliação maiores, como o Trustpilot, podem ser manipulados, mas ainda assim provavelmente são a melhor fonte de avaliações.
- Fique atento à webcam e ao microfone: os aplicativos que os usam não deixam isso necessariamente claro. Até Mark Zuckerberg mantém a dele bloqueada quando não está usando. Considere uma proteção para webcam e um bloqueador de microfone, que podem impedir que seu computador grave você.
- Use autenticação de dois fatores (2FA), mas não por SMS. É relativamente fácil executar o chamado ataque de “SIM-jacking” para ter acesso às mensagens SMS de outra pessoa. O CEO do Twitter foi alvo de um ataque bem-sucedido desse tipo em 2019.
- Faça backups regulares do seu iPhone ou iPad usando o iTunes ou o iPhone Backup Extractor (ambos gratuitos para essa finalidade) em vez de usar o iCloud, já que o iCloud não tem criptografia de ponta a ponta e tem um limite de armazenamento gratuito de 5 GB.
- Use criptografia de disco completo (FDE). Os dispositivos iOS e Android modernos já vêm com ela ativada por padrão, mas seu PC ou Mac não. No Mac, ela se chama FileVault e, no Windows, BitLocker. Sem FDE, seria fácil para qualquer pessoa simplesmente remover o disco rígido do seu computador para ver seus dados, contornando a senha que você usa para proteger sua conta.
- Não adie as atualizações de software. Pode ser frustrante quando parece que o computador, o celular ou o navegador querem atualizar e reiniciar toda hora, mas essas atualizações costumam trazer correções de segurança vitais.
- Aplicativos de gerenciamento de senhas podem ser valiosíssimos para ajudar os usuários a definir e lembrar senhas distintas e seguras para os aplicativos e serviços que usam. Bons gerenciadores de senhas também detectam senhas repetidas ou fracas e verificam as suas em bancos de dados de senhas vazadas, como o haveibeenpwned. O 1Password e o LastPass funcionam bem.