

In 2018 werd ontdekt dat Cambridge Analytica de gegevens van minstens 87 miljoen Facebook-gebruikers zonder hun medeweten had verzameld, nadat het die had verkregen via een paar duizend accounts die een quiz-app hadden gebruikt.
Het online verzamelen van gegevens is verraderlijk en continu. Er kunnen vandaag meer gegevens worden verzameld dan ooit tevoren: mensen creëren elke twee dagen evenveel gegevens als vanaf het begin der tijden tot het jaar 2000. Op die schaal bekeken lijken persoonlijke gegevens misschien onschuldig.
Bedrijven als Facebook, Google en Amazon hebben buitengewone bedragen aan boetes en reputatieschade betaald om toegang te krijgen tot dit soort waardevolle gegevens. Gegevens die Facebook verzamelde via programma’s als Onavo en Facebook Research (die tieners en anderen betaalden voor bijna onbeperkte toegang tot hun gegevens) leidden tot de ontdekking dat WhatsApp meer dan twee keer zo vaak werd gebruikt als Messenger, wat Facebook de drijfveer gaf om WhatsApp in 2014 te kopen. Dat bleek buitengewoon waardevol.
In werkelijkheid is gegevensbescherming niet iets waarvan consumenten erop kunnen vertrouwen dat alle bedrijven het doen. Gegevens beschermen vraagt in plaats daarvan om een proactieve aanpak. Dit artikel wil je helpen je gegevens te beschermen door je bewust te maken van hoe kwetsbaar je gegevens zijn. We eindigen met een paar tips over wat je kunt doen om je gegevens veilig te houden.
Pas op voor dark patterns
Veel Onavo-gebruikers waren zich er waarschijnlijk niet van bewust dat zoveel van hun gegevens toegankelijk was en dat die gegevens door Facebook zouden worden gebruikt. Onavo vereiste rootrechten op de telefoons van gebruikers en VPN-toegang tot computers, waardoor Facebook intieme toegang tot gebruikersgegevens kreeg. Privéberichten in social-media-apps, chats uit berichten-apps (inclusief foto’s en video’s die in die chats werden verstuurd), e-mails, browsegeschiedenis en locatiegegevens waren allemaal toegankelijk voor Facebook via Onavo.
Om legaal toegang te krijgen tot deze gegevens moeten apps en websites natuurlijk eerst toestemming van de gebruiker krijgen. Als bedrijven zulke toestemming openlijk en expliciet zouden vragen, zouden gebruikers die verzoeken vaker weigeren. Daarom gebruiken veel bedrijven ingewikkelde doolhoven van “dark patterns” om slim en legaal toegang tot gebruikersgegevens te krijgen.
Dark patterns worden gebruikt omdat ze resultaat opleveren. Gebruikers geven vaker toestemming aan bedrijven als een of meer van de volgende dingen waar zijn:
a. De gebruiker heeft het gevoel dat er geen ander alternatief is, of dat toestemming geven de snelste en makkelijkste weg vooruit is.
Bedrijven maken het de gebruiker vaak moeilijk om te voorkomen dat die toegang verleent, door de stappen om toegang te weigeren tijdens de aanmelding onduidelijk en ingewikkeld te maken. Deze “roach motel”-methode om toestemming te verkrijgen is te zien in het beruchte ingewikkelde pad dat LinkedIn gebruikers liet volgen om het bedrijf de toegang tot hun contactenlijst te ontzeggen.
Toegang intrekken die al is verleend is vaak ingewikkelder dan toegang verlenen in de eerste plaats. Instellingen voor toestemming voor gegevens of cookietracking staan vaak niet op de plekken waar je ze zou verwachten (zoals in het onderdeel “Privacy”). Misleidende formuleringen of ongebruikelijke handelingen kunnen ook voor verwarring zorgen. Gebruikers kunnen bijvoorbeeld worden gevraagd een vakje aan te vinken om zich af te melden voor het geven van toestemming.
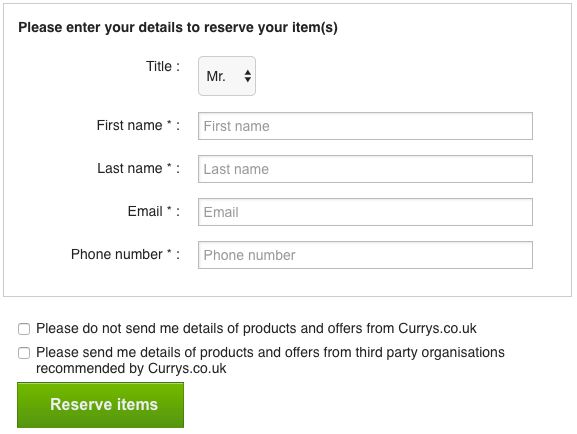
Stuur me details of stuur me geen details?
b. De gebruiker is zich er niet van bewust dat hij toegang verleent
Toestemming geven wordt vaak vastgeplakt aan een andere, duidelijkere stap, zoals het aanmaken van een wachtwoord. Met deze methode merken gebruikers minder snel dat ze met bepaalde toestemming voor gegevens hebben ingestemd. Het gebruik van kleine lettertjes vergroot ook de kans dat zulke overeenkomsten over het hoofd worden gezien.
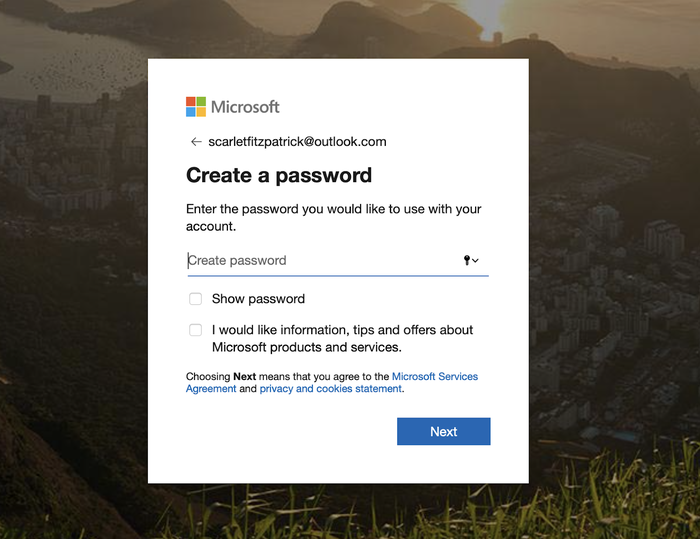
Een wachtwoord instellen en aanmelden voor aanbiedingen?
c. De gebruiker voelt zich onder druk gezet om snel te handelen
Dit wordt meestal bereikt met een van drie drukmiddelen:
- Een gevoel van schaarste creëren. Booking.com beweert vaak ten onrechte dat er nog maar “1 kamer beschikbaar” is om je te verleiden je verblijf snel te boeken.
- Tijdsdruk introduceren. We kennen deze tactiek bij het kopen van bepaalde zaken, zoals vluchten en tickets: boekingsbedrijven stellen een tijdslimiet in voor artikelen in je winkelwagen. Bedrijven kunnen vergelijkbare tactieken gebruiken om toestemming voor je gegevens te krijgen. Facebook leek valse rode meldingsbolletjes te gebruiken die verschenen wanneer gebruikers werd gevraagd in te stemmen met nieuwe privacyovereenkomsten, misschien om de gebruiker te verleiden haastig in te stemmen om zijn berichten te kunnen lezen.
- Terugvallen op angstzaaierij. Dit zijn de bewoordingen die Facebook gebruikte toen het om toegang tot gegevens voor gezichtsherkenning vroeg: “If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.” Helaas is angstzaaierij alomtegenwoordig bij het verzamelen van gegevens, omdat het onderscheid vervaagt tussen wie gegevens opent om ze te beschermen en wie ze wil opslokken.
Wrang genoeg worden 3 van de 10 Usability Heuristics van Jakob Nielson, bedoeld om het begrip van gebruikers van online systemen te bevorderen, vaak ondermijnd door dark patterns die zijn ontworpen om verwarring en overhaaste beslissingen te bevorderen. Samen met sturende kleuren en lay-outs die suggereren op welke onderdelen je moet klikken (gemarkeerde delen, groene knoppen) maakt dat het waarschijnlijker dat gebruikers een vooraf bepaald pad volgen dat is uitgezet door degenen die toegang willen tot persoonlijke gegevens.
Zelfs wanneer wetten onmiskenbaar worden overtreden, is de straf vaak niet significant genoeg om als serieuze afschrikking te dienen. Grote techbedrijven die wetten blijken te overtreden, worden doorgaans gestraft met boetes, zoals de $170 miljoen die Google eind 2019 betaalde nadat bleek dat YouTube de Children’s Online Privacy Protection Act (COPPA) uit 1998 had geschonden. Dat is ongetwijfeld een groot bedrag, maar het raakt nauwelijks aan de winst van het bedrijf, wat de effectiviteit van zulke straffen voor kolossale techbedrijven in twijfel trekt.
Versleuteling is niet onfeilbaar
Als je een iPhone gebruikt, en niet aan je instellingen morrelt, is een groot deel van je gegevens al versleuteld. Mooi! Versleuteling betekent onhackbaar, toch? Nou, min of meer. Theoretisch zullen krachtige computers in de toekomst versleutelde gegevens kunnen ontsleutelen, al is dat waarschijnlijk honderden jaren weg (en zouden ze toegang moeten hebben tot de versleutelde gegevens).
Alleen omdat je gegevens versleuteld zijn, betekent dat niet dat ze altijd veilig zijn. Denk bijvoorbeeld aan verschillende benaderingen van versleuteling. “End-to-end”-versleuteling is de gouden standaard, want het betekent dat gegevens aan beide kanten van de communicatie worden versleuteld, en ook tijdens het transport. Veel diensten versleutelen gegevens echter alleen in sommige situaties, en niet per se terwijl ze zich aan de kant van het bedrijf bevinden of “in rust” op je apparaat.
In feite zijn veel persoonlijke gegevens niet te allen tijde volledig versleuteld. Je browser kan je vertellen dat een verbinding met een site of dienst veilig is, maar dat betekent niet dat de onderliggende dienst veilig is. Gmail en Evernote zijn voorbeelden van producten die versleuteling gebruiken maar niet end-to-end versleuteld zijn, waardoor een Google-medewerker gebruikersberichten kon lezen. (Het is het vermelden waard dat Google sindsdien veel beveiligingen heeft ingevoerd, maar de praktijk komt nog steeds voor.)
In sommige gevallen geven bedrijven gegevens waarvan je denkt dat ze volledig versleuteld zijn door aan andere bedrijven. Als je een e-mailapp van een derde partij gebruikt, hebben die mogelijk ook toegang tot je gegevens. Google staat apps van derden toe toegang te krijgen tot je e-mailgegevens, wat betekent dat elke app van een derde partij met volledige toegang tot je gegevens legaal ook je e-mails kan lezen, zonder specifiek om toegang van jou te vragen.
Opnames van slimme speakers, zoals Alexa van Amazon, zijn versleuteld tijdens het transport, maar niet effectief versleuteld wanneer ze de cloud van Amazon bereiken, waardoor een klant 1.700 audiobestanden van de Alexa van een andere gebruiker kon ontvangen.
Versleutelingssleutels beschermen
Het is mogelijk gegevens zo te versleutelen dat ze volledig veilig zijn. Als een bedrijf gegevens opslaat die zijn versleuteld met een sleutel waar alleen de eindgebruiker toegang toe heeft, kunnen het bedrijf en iedereen anders zonder de sleutel de gegevens op geen enkele manier ontsleutelen. Als er geen manier is om bij zulke gegevens te komen, vallen alle zaken die anders beveiligingen zouden vereisen weg: het bedrijf kan niet worden overgenomen en zijn beleid wijzigen, kan geen fout maken waardoor gegevens lekken en kan geen gegevens delen.
iCloud-back-ups van iPhones en iPads, waarvan algemeen wordt aangenomen dat ze goed beschermd zijn, zijn niet volledig ontoegankelijk voor anderen, omdat Apple een sleutel bewaart om ze te ontsleutelen. Dit was een bewuste beslissing van Apple, waarschijnlijk genomen om te voorkomen dat klanten permanent buitengesloten raken van hun gegevens (we onderzoeken die afwegingen hier), of genomen als gevolg van druk van de FBI.
Hoewel iCloud-back-ups kwetsbaar zijn, zijn andere gevoelige gegevens zoals Gezondheid, de iCloud-sleutelhanger en wachtwoorden volledig end-to-end versleuteld met een sleutel die Apple niet bezit, dus deze informatie is niet op afstand toegankelijk. Hoewel dit niet geldt voor alle gegevens die Apple opslaat, is end-to-end-beveiliging zonder centrale sleutelopslag een van de unique selling points van Apple.
Apple biedt app-ontwikkelaars een framework genaamd “CloudKit” om op voort te bouwen, en gegevens die in CloudKit zijn opgeslagen zijn end-to-end versleuteld. Een voorbeeld van een ontwikkelaar die dit goed benut is Bear, een app voor het maken van notities. Omdat Bear de technologie van Apple gebruikt voor gegevensopslag, hebben zelfs de programmeurs van Bear zelf geen toegang tot je gegevens, en Apple ook niet. Alleen de eigenaar van de gegevens heeft dat.
Systemen als dit bouwen vraagt om voorzichtigheid, en het is makkelijk dat onschuldige fouten de effectiviteit van versleuteling ondermijnen. De dienst “Berichten in iCloud” van Apple lijdt hieronder: Apple bezit de sleutel voor deze gegevens niet expliciet, maar een kopie van de sleutel kan in iemands iCloud-back-up zijn opgenomen, en Apple bezit de sleutels daarvan. Zo kan de ene dienst de sleutel leveren om een andere te ontgrendelen.
Niet alle apps in Google Play zijn veilig
Apps in de App Store van Apple zijn doorgaans veilig, omdat Apple ze nauwgezet beoordeelt voordat ze worden goedgekeurd voor download. Dit wordt vaak gezien als een afschrikmiddel voor app-ontwikkelaars, omdat het aanzienlijk meer tijd en geld kost om een app in de App Store te krijgen dan in Google Play. De reden is dat Google Play een veel minder strenge beoordelingsprocedure voor apps heeft. Dat is misschien goed voor ontwikkelaars, maar slecht voor consumenten, omdat het de kans vergroot dat onveilige, en zelfs kwaadaardige, apps in de Google Play Store terechtkomen. Toen de omvang van het datamining door Facebook Research en Onavo aan het licht kwam, haalde Apple de app direct uit de App Store, terwijl Onavo wekenlang nog beschikbaar bleef via Google Play, tot Facebook het uiteindelijk zelf verwijderde.
In april 2018 onderzocht een rapport van Sophos Labs 200 apps in Google Play en concludeerde dat meer dan 50% van alle gratis antivirus-apps die in de dienst beschikbaar zijn als “rogueware” kon worden aangemerkt. Het rapport merkte op dat sommige apps 300 tot 400 miljoen keer waren gedownload, en waarschuwde Android-gebruikers om geen gratis antivirus-apps uit de Google Play Store te downloaden.
Hoewel het hoofddoel van de meeste van deze kwaadaardige apps was gebruikers te laten geloven dat ze virussen hadden waarvoor betaald moest worden om ze te verwijderen (sommige apps leken een virus te downloaden om hun bewering te staven), vroegen veel ook toegang tot een aantal gevoelige gegevensrechten. De rechten die zulke apps vroegen, gingen vaak verder dan de functies die een typische antivirus-app nodig zou hebben, zoals toegang tot locatie, toegang tot de camera en toegang tot de telefoon van de gebruiker zonder diens medeweten.
Sinds het rapport van Sophos Labs is verschenen, heeft Google stappen gezet om zijn appstore te beveiligen. In november 2019 richtte het bedrijf samen met drie antivirusbedrijven, ESET, Lookout en Zimperium, de App Defense Alliance op om kwaadaardige apps uit de Google Play Store te weren. Het is echter onduidelijk of de App Defense Alliance zich ook bezig zal houden met het beschermen van gebruikersgegevens.
Antivirussoftware biedt niet altijd bescherming
Het gebruik van antivirussoftware van derden is het afgelopen decennium afgenomen door drie factoren:
- Gebruikers slaan hun gegevens steeds vaker op in de cloud, meestal versleuteld, in plaats van lokaal op computers die anders baat zouden hebben bij antivirussoftware.
- Verhoudingsgewijs staan er meer gegevens op smartphones, die doorgaans strengere ingebouwde controles en regels rond veiligheid hebben dan computers.
- Moderne besturingssystemen bevatten standaard antivirusbescherming (zoals Gatekeeper op de Mac of Defender van Microsoft).
Het afnemende gebruik van antivirussoftware van derden heeft deze bedrijven in een lastige positie gebracht, wat heeft geleid tot fusies tussen antivirusbedrijven en pogingen om zich op andere terreinen te richten om overeind te blijven. Omdat antivirussoftware doorgaans uitgebreide toegang krijgt tot gegevens die op computers zijn opgeslagen (een noodzakelijke stap als de software malware overal op de computer wil kunnen vinden), krijgen deze bedrijven toegang tot veel gevoelige gegevens. Antivirussoftware is met succes gebruikt als middel voor spionage via de achterdeur vanwege de aanzienlijke toegang tot gegevens.
Bijna alle antivirusbedrijven die tegenwoordig worden geadverteerd, zijn gevestigd in landen met zwakke wetten voor gegevensbescherming, of gebruiken brievenbusfirma’s om dat te laten lijken. Niet in Europa of de VS? Dan geen Data Protection Act (Brits), geen AVG (Europa) en geen SafeHarbor (VS). Dat maakt het voor deze bedrijven makkelijk om extra manieren te vinden om waarde uit gebruikersgegevens te halen.
De locatie van deze bedrijven komt hun overstap naar het aanbieden van VPN’s naast hun gebruikelijke antivirussoftware ten goede. VPN’s leiden alle gegevens van een gebruiker via een derde partij. Dat kan verstandig zijn, omdat het internetverkeer van een gebruiker langs een pad wordt geleid dat sommige autoriteiten kan ontlopen, maar het legt die gegevens wel in handen van private, onbekende bedrijven. Een groot aantal populaire VPN’s is gevestigd in China of heeft Chinese eigenaren, wat, gezien het feit dat VPN’s officieel in China verboden zijn, erop kan wijzen dat er goede vragen te stellen zijn over de veiligheid van deze gegevens.
VPN’s zijn agressief in hun advertenties en marketing en gebruiken steeds vaker YouTubers voor betaalde reclame, en Google verdrinkt in sites die affiliate-vergoedingen verdienen met het promoten van VPN’s, in die mate dat het bijna onmogelijk is om authentieke reviews of redactionele content te vinden. Het lijkt onwaarschijnlijk dat dit verandert. Als je een nieuwkomer was en een uitstekend product wilde bouwen en ethisch wilde runnen, zou je niet de concurrentie aangaan met wanhopige offshore-antivirusbedrijven! Het is ironisch dat het merendeel van de bedrijven dat overblijft in wat een markt met veel vertrouwen zou moeten zijn, zeer verdacht is.
Met deze gedachten in het achterhoofd zijn er een paar principes en stappen waarmee je gegevens kunt beschermen, en die staan in het onderstaande gedeelte.
Zo bescherm je je gegevens
Hier is een korte lijst met stappen die je kunt zetten om je gegevens te beschermen. Als je een iPhone-gebruiker bent, bekijk dan onze uitgebreide gids over het beschermen van je iPhone, foto’s en iCloud-account.
- Als je Android moet gebruiken, gebruik dan een telefoon van Google (zoals de Pixel), want Google is de enige fabrikant die betrouwbaar regelmatig software- en beveiligingsupdates levert. Let op de risico’s van het downloaden van apps uit Google Play. Als dit beperkend of lastig lijkt, overweeg dan over te stappen op een iPhone.
- Wees voorzichtig met het downloaden van apps of het aanmelden voor diensten. Pas op voor dark patterns en voor diensten die worden gerund door anonieme bedrijven of bedrijven buiten gebieden met sterke wetten voor gegevensbescherming (Europa, VS, Canada).
- Vertrouw niet op door advertenties gefinancierde diensten zoals Facebook (in het slechtste geval: log niet in met Facebook en installeer de app niet) of op producten als Google Wi-Fi die op afstand gegevens verzamelen. Krachtige firewalls zoals Little Snitch (macOS) of Guardian Firewall (iOS, “To us, data is a liability, not an asset”) kunnen opdringerige gegevensverzameling blokkeren of zichtbaar maken.
- Vertrouw bij het zoeken naar apps of software niet op andere reviews dan die in de App Store of van vertrouwde externe reviewbronnen. Het is makkelijk om reviews op een website te vervalsen, kleine valse onafhankelijke reviewsites te maken en sterrenbeoordelingen in Google-zoekresultaten te tonen. Zelfs grotere reviewsites zoals Trustpilot kunnen worden gemanipuleerd, maar ze zijn nog steeds waarschijnlijk de beste bron van reviews.
- Wees je bewust van je webcam en microfoon: apps die ze gebruiken maken dat niet per se duidelijk. Zelfs Mark Zuckerberg houdt de zijne geblokkeerd als hij hem niet gebruikt. Overweeg een webcamafdekking en een microfoonblokkering waarmee je computer je niet kan opnemen.
- Gebruik tweefactorauthenticatie (2FA), maar gebruik het niet via sms. Het is relatief eenvoudig om een zogeheten “SIM-jacking”-aanval uit te voeren om toegang te krijgen tot de sms-berichten van iemand anders. De CEO van Twitter werd in 2019 op deze manier succesvol aangevallen.
- Maak regelmatig back-ups van je iPhone of iPad met iTunes of iPhone Backup Extractor (allebei gratis voor deze functionaliteit) in plaats van iCloud te gebruiken, omdat iCloud niet end-to-end versleuteld is en een gratis opslaglimiet van 5 GB heeft.
- Gebruik volledige schijfversleuteling (FDE). Moderne iOS- en Android-apparaten hebben dit standaard ingeschakeld, maar je pc of Mac niet. Op de Mac heet dit FileVault en op Windows heet het BitLocker. Zonder FDE zou het voor iedereen makkelijk zijn om gewoon de harde schijf uit je computer te halen om je gegevens te bekijken, waarbij het wachtwoord waarmee je je account beveiligt wordt omzeild.
- Stel software-updates niet uit. Het kan frustrerend zijn als het lijkt alsof je computer, telefoon of browser vaak wil updaten en opnieuw wil opstarten, maar deze updates bevatten vaak essentiële beveiligingsupdates.
- Wachtwoordmanagers kunnen van onschatbare waarde zijn om gebruikers te helpen unieke, veilige wachtwoorden in te stellen en te onthouden voor de apps en diensten die ze gebruiken. Goede wachtwoordmanagers kunnen ook dubbele of zwakke wachtwoorden detecteren en die van jou controleren aan de hand van databases met gelekte wachtwoorden, zoals haveibeenpwned. 1Password en LastPass werken goed.