2018 年,人们发现 Cambridge Analytica 通过几千个使用过某款测验应用的账号,在用户不知情的情况下获取了至少 8700 万 Facebook 用户的数据。
网络数据收集隐蔽而持续。如今能够收集到的数据比以往任何时候都多:人们每两天产生的数据量,就相当于从人类诞生之初到 2000 年所产生的数据总和。放在这样的规模下来看,个人数据似乎无伤大雅。
Facebook、Google 和 Amazon 等公司为了获取这类宝贵的数据,付出了巨额罚款和声誉损失。Facebook 通过 Onavo 和 Facebook Research 等程序(它们向青少年及其他人付费,换取几乎不受限制地访问其数据)收集数据,由此发现 WhatsApp 的使用频率是 Messenger 的两倍多,这促使 Facebook 在 2014 年收购了 WhatsApp。事实证明,这笔收购价值极高。
实际上,消费者不能指望所有公司都会做好数据保护。保护数据需要主动出击。本文旨在让你了解自己的数据在哪些方面容易受到威胁,从而帮助你保护数据。文末还有一些保障数据安全的建议。
当心黑暗模式设计
许多 Onavo 用户很可能并不知道,自己有这么多数据可以被访问,也不知道这些数据会被 Facebook 使用。Onavo 要求获得用户手机的 root 权限和电脑的 VPN 访问权限,使 Facebook 能够深入接触用户数据。社交媒体应用中的私信、即时通讯应用中的聊天记录(包括聊天中发送的照片和视频)、电子邮件、网页浏览记录以及位置信息,Facebook 都可以通过 Onavo 获取。
当然,应用和网站要合法获取这些数据,首先必须征得用户同意。如果企业公开、明确地征求同意,用户更有可能拒绝。因此,许多公司利用错综复杂的“黑暗模式设计”,巧妙而合法地获取用户数据。
之所以使用黑暗模式设计,是因为它们确实有效。只要满足以下一个或多个条件,用户就更有可能向企业授予权限:
a. 用户觉得没有其他选择,或者认为授予权限是最快、最省事的办法。
企业常常在注册过程中把拒绝授权的步骤弄得含糊又复杂,让用户难以避免授予访问权限。这种“蟑螂屋”式的权限获取方式,最臭名昭著的例子就是LinkedIn 要求用户走完的那套繁琐流程,用户必须照做才能拒绝该公司访问自己的联系人列表。
撤销已授予的权限往往比当初授予权限更麻烦。数据或 Cookie 跟踪权限的设置,通常不在你以为会出现的位置(比如“隐私”部分)。误导性的措辞或不寻常的操作也可能被用来制造混乱。例如,用户可能需要勾选一个复选框,才能“选择不”提供权限。
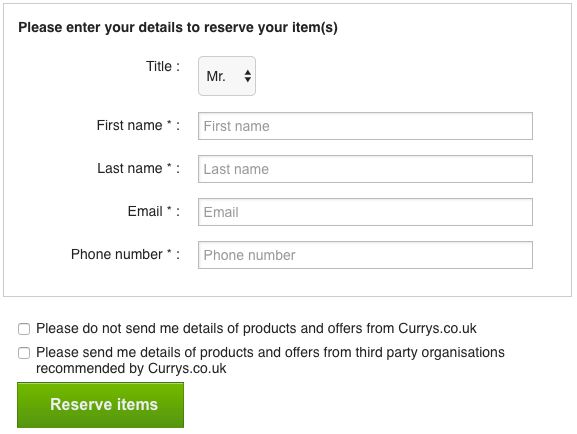
给我发送详细信息,还是不给我发送详细信息?
b. 用户没有意识到自己正在授予访问权限
授予权限的步骤往往附在另一个更显眼的步骤上,比如创建密码。这种做法可能让用户更难意识到自己已经同意了某些数据权限。使用小号字体也会增加这类协议被忽略的可能性。
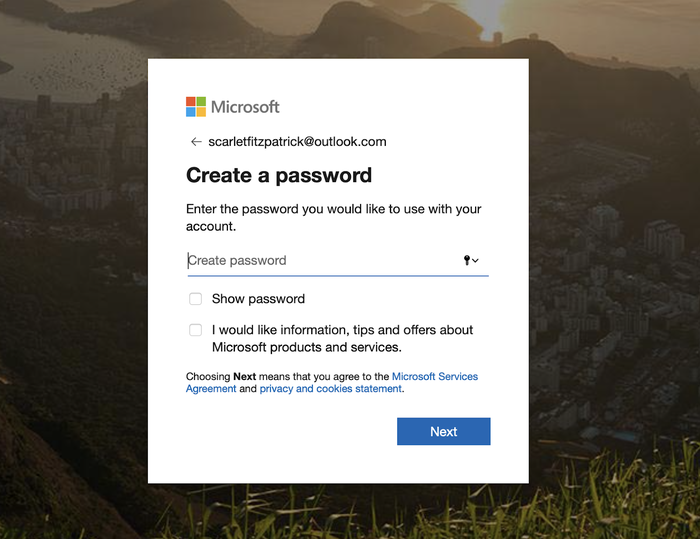
设置密码并订阅优惠信息?
c. 用户觉得必须尽快行动
这通常通过以下三种施压手段之一来实现:
- 制造稀缺感。Booking.com 经常谎称只剩“1 间客房”,诱使你尽快订房。
- 施加时间压力。我们在购买机票、门票等商品时对这种手法并不陌生:订票公司会为购物车中的商品设定时限。企业也可以用类似的手法来获取你的数据权限。Facebook 似乎使用了虚假的红色通知圆点,在用户被提示同意新的隐私协议时出现,或许是为了诱使用户为了查看消息而仓促同意。
- 采取恐吓手段。以下是 Facebook 在请求访问人脸识别数据时使用的措辞:“If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.”遗憾的是,恐吓手段在数据收集中无处不在,因为那些为了保护数据而访问数据的人,与那些意图占有数据的人之间,界线已经模糊。
讽刺的是,Jakob Nielson 的十大可用性原则本是为了促进用户理解在线系统而制定的,其中有 3 条却常常被旨在制造困惑和草率决定的黑暗模式设计所颠覆。再加上用引导性的颜色和布局(突出显示的区域、绿色按钮)暗示应当点击哪些选项,用户就更容易沿着想获取个人数据的人预先设定好的路径走下去。
即使明确违法,惩罚往往也不足以形成有力的威慑。被认定违反法律的大型科技公司通常只是被罚款,例如 2019 年末 Google 因 YouTube 违反 1998 年《儿童在线隐私保护法》(COPPA)而支付的 1.7 亿美元。这无疑是一笔巨款,但相对于公司的利润而言不过是九牛一毛,这让人怀疑此类处罚对庞大的科技公司究竟有多大效果。
加密并非万无一失
如果你使用 iPhone,并且没有乱动设置,那么你的大部分数据已经被加密了。太好了!加密就意味着无法破解,对吗?嗯,算是吧。从理论上讲,未来性能强大的计算机将能够解密加密数据,不过那很可能还要几百年(而且它们还得先拿到加密数据)。
数据被加密,并不意味着一直安全。比如,不妨想想不同的加密方式。“端到端”加密是黄金标准,因为它意味着数据在通信双方两端以及传输过程中都是加密的。然而,许多服务只在某些情况下加密数据,而在公司一端或在你设备上“静态存储”时,不一定加密。
事实上,许多个人数据并非时时刻刻都完全加密。你的浏览器可能会告诉你与某个网站或服务的连接是安全的,但这并不代表底层服务是安全的。Gmail 和 Evernote 都是使用了加密、但没有端到端加密的产品,这也正是一名 Google 员工得以读取用户邮件的原因。(值得一提的是,Google 此后已经设置了大量保护措施,但这种情况仍有发生。)
在某些情况下,公司可能会把你以为已完全加密的数据转交给其他公司。如果你使用第三方邮件应用,它们也可能获取你的数据。Google 允许第三方应用访问你的邮件数据,这意味着任何获得你数据完整访问权限的第三方应用,都可以合法地阅读你的邮件,而且无需专门向你申请访问权限。
智能音箱(例如 Amazon 的 Alexa)的录音在传输过程中是加密的,但到达 Amazon 云端后并没有得到有效加密,以至于曾有一名客户收到了另一名用户 Alexa 的 1700 个音频文件。
保管好加密密钥
完全可以通过某种方式对数据加密,使其彻底安全。如果公司存储的数据是用只有最终用户掌握的密钥加密的,那么公司以及其他没有密钥的人都无法解密这些数据。既然无法访问这样的数据,原本需要防范的种种问题也就随之消失:公司不会被收购后更改政策,不会因疏忽而泄露数据,也无法共享数据。
iPhone 和 iPad 的 iCloud 备份通常被认为受到良好保护,但并非完全无法被他人访问,因为 Apple 保留了解密这些备份的密钥。这是 Apple 有意做出的决定,可能是为了避免客户永远无法访问自己的数据(我们在这里探讨了其中的利弊),也可能是迫于 FBI 的压力。
iCloud 备份虽然存在漏洞,但健康数据、iCloud 钥匙串和密码等其他敏感数据都采用完全的端到端加密,密钥并不由 Apple 持有,因此这些信息无法被远程访问。虽然这并不适用于 Apple 存储的所有数据,但没有集中存储密钥的端到端安全,是 Apple 的独特卖点之一。
Apple 为应用开发者提供了名为“CloudKit”的框架,存储在 CloudKit 中的数据采用端到端加密。笔记应用 Bear 就是开发者善用这一点的例子。由于 Bear 使用 Apple 的技术来存储数据,即使是 Bear 自己的程序员也无法访问你的数据,Apple 同样不能,只有数据所有者可以。
构建这样的系统需要谨慎,一些无心的失误就很容易削弱加密的效果。Apple 的“iCloud 信息”服务就存在这个问题:Apple 并不明确持有这项数据的密钥,但密钥的副本可能包含在用户的 iCloud 备份中,而 Apple 持有这些备份的密钥。因此,一项服务可以提供解锁另一项服务的密钥。
Google Play 上的应用并非都安全
Apple 的 App Store 上的应用往往比较安全,因为 Apple 会在批准下载之前对它们进行细致审核。这常常被视为对应用开发者的一道门槛,因为让应用上架 App Store,可能比上架 Google Play 耗费更多时间和成本。原因在于 Google Play 的应用审核宽松得多。这或许对开发者有利,但对消费者不利,因为不安全甚至恶意的应用更有可能进入 Google Play 商店。当 Facebook Research 和 Onavo 大规模挖掘数据的事情曝光时,Apple 立即将该应用从 App Store 下架,而 Onavo 在数周后仍可通过 Google Play 下载,直到最终被 Facebook 自行撤下。
2018 年 4 月,Sophos Labs 的一份报告研究了 Google Play 上的 200 款应用,结论是该服务上提供的免费杀毒应用中,超过 50% 可被归类为“流氓软件”。报告指出,有些应用的下载量达到 3 亿到 4 亿次,并警告 Android 用户不要从 Google Play 商店下载免费杀毒应用。
这些恶意应用的主要目的,大多是让用户误以为自己的设备中了病毒,需要付费才能清除(有些应用似乎还会下载一个病毒,来佐证它们的说法),但其中许多应用还申请了大量敏感数据权限。这类应用申请的权限往往超出了典型杀毒应用所需的功能范围,例如位置访问、相机访问,以及在用户不知情的情况下访问用户手机。
自 Sophos Labs 的报告发布以来,Google 已在加强应用商店安全方面做出努力。2019 年 11 月,Google 与三家杀毒软件公司 ESET、Lookout 和 Zimperium 共同成立了App Defense Alliance,致力于清除 Google Play 商店中的恶意应用。不过,目前尚不清楚 App Defense Alliance 是否也会关注用户数据的保护。
杀毒软件并不总能提供保护
过去十年间,第三方杀毒软件的使用有所减少,原因有三:
- 用户越来越多地把数据存储在云端(通常是加密状态),而不是存放在本地电脑上,而本地电脑原本才能从杀毒软件中受益。
- 智能手机上的数据占比越来越高,而手机内置的安全管控和相关规范往往比电脑更严格。
- 现代操作系统都标配杀毒防护(例如 Mac 的 Gatekeeper 或 Microsoft 的 Defender)。
第三方杀毒软件的使用不断减少,让这些公司陷入了困境,导致出现杀毒软件公司之间的并购,以及为求生存而转向其他领域的尝试。杀毒软件通常被授予对电脑上所存数据的广泛访问权限(软件要识别电脑上任何位置的恶意软件,这是必不可少的一步),因此这些公司得以接触大量敏感数据。由于可以大量访问数据,杀毒软件已被成功用作后门窃听的工具。
如今投放广告的杀毒软件公司,几乎都设在数据保护法律薄弱的国家,或者通过空壳公司让自己看起来并非如此。不在欧洲或美国?那就没有《数据保护法》(英国)、没有 GDPR(欧洲),也没有 SafeHarbor(美国)。这使得这些公司很容易想出其他办法,从用户数据中攫取价值。
这些公司所处的位置,有利于它们在传统杀毒软件之外转型提供 VPN。VPN 会把用户的全部数据经由第三方转发。这有其合理之处,因为它可以让用户的网络流量绕开某些监管机构,但同时也把这些数据交到了身份不明的私营公司手中。许多热门 VPN 要么设在中国,要么由中国人持有,而 VPN 在中国是被官方明令禁止的,这或许说明,这些数据的安全性值得打上一个大大的问号。
VPN 的广告和营销十分激进,越来越多地找 YouTuber 做付费推广,而 Google 上充斥着靠推广 VPN 赚取联盟佣金的网站,以至于几乎找不到真实的评测或编辑内容。这种状况似乎不太可能改变。如果你是新入局者,想打造一款出色的产品并合规运营,你肯定不会去和走投无路的离岸杀毒公司竞争!颇具讽刺意味的是,在这个本该高度可信的市场里,留下来的大多数公司都十分可疑。
带着这些思考,我们可以遵循一些原则并采取若干步骤来保护数据,下一部分将一一列出。
如何保护你的数据
以下是你可以采取的一些保护数据的简要步骤。如果你使用 iPhone,请参阅我们的深度文章:保护你的 iPhone、照片和 iCloud 账户。
- 如果必须使用 Android,请选择 Google 自家生产的手机(如 Pixel),因为 Google 是唯一能够可靠地定期提供软件和安全更新的厂商。同时要留意从 Google Play 下载应用所带来的风险。如果觉得这样限制太多、太麻烦,可以考虑换用 iPhone。
- 下载应用或注册服务时要小心。警惕黑暗模式设计,警惕由匿名公司运营的服务,也要警惕总部设在数据保护法律不严格的地区(欧洲、美国、加拿大之外)的公司。
- 不要依赖 Facebook 这类以广告为基础的服务(最起码不要用 Facebook 登录,也不要安装它的应用),也不要依赖 Google Wi-Fi 这类会远程收集数据的产品。功能强大的防火墙,如 Little Snitch(macOS)或 Guardian Firewall(iOS,“To us, data is a liability, not an asset”),可以拦截或提示侵入性的数据收集行为。
- 寻找应用或软件时,除了 App Store 上的评价或值得信赖的第三方评测来源之外,不要轻信其他评价。在网站上伪造评价、创建小型的虚假独立评测网站,甚至在 Google 搜索结果中显示星级评分,都很容易做到。即使是 Trustpilot 这样规模较大的评价网站,也可能被操纵,但它们仍然可能是最好的评价来源。
- 留意你的摄像头和麦克风:使用它们的应用不一定会明确告知你。就连 Mark Zuckerberg 在不用的时候也会把它们挡住。可以考虑使用摄像头遮挡片和麦克风阻断器,防止你的电脑录下你。
- 使用双重认证(2FA),但不要通过短信接收验证码。所谓“SIM 劫持”攻击相对容易实施,攻击者可借此获取他人的短信。Twitter 的首席执行官在 2019 年就曾遭到这种方式的成功攻击。
- 请使用 iTunes 或 iPhone Backup Extractor 定期备份你的 iPhone 或 iPad(这项功能两者均可免费使用),而不要使用 iCloud,因为 iCloud 并非端到端加密,而且免费存储空间上限只有 5GB。
- 使用全盘加密(FDE)。现代 iOS 和 Android 设备默认启用了全盘加密,但你的 PC 或 Mac 并没有。在 Mac 上,它叫作 FileVault,在 Windows 上则叫作 BitLocker。没有全盘加密,任何人都可以轻易取下你电脑的硬盘来查看数据,绕过你为账户设置的任何密码。
- 不要拖延软件更新。电脑、手机或浏览器似乎总是要更新和重启,确实让人烦躁,但这些更新往往包含至关重要的安全修复。
- 密码管理应用能帮助用户为所使用的应用和服务设置并记住各不相同的安全密码,价值不可估量。优秀的密码管理器还能检测重复或强度不足的密码,并对照 haveibeenpwned 等泄露密码数据库检查你的密码。1Password 和 LastPass 都很好用。