En 2018 se descubrió que Cambridge Analytica había recopilado los datos de al menos 87 millones de usuarios de Facebook sin que lo supieran, tras obtenerlos a partir de unos pocos miles de cuentas que habían usado una app de cuestionarios.
La recopilación de datos en línea es insidiosa y continua. Hoy se pueden recopilar más datos que nunca: las personas generan cada dos días tantos datos como desde el principio de los tiempos hasta el año 2000. Vistos a esta escala, los datos personales pueden parecer inofensivos.
Empresas como Facebook, Google y Amazon han pagado cantidades extraordinarias en multas y en daños a su reputación por acceder a este tipo de datos tan valiosos. Los datos recopilados por Facebook mediante programas como Onavo y Facebook Research (que pagaba a adolescentes y a otras personas por un acceso casi ilimitado a sus datos) permitieron descubrir que WhatsApp se usaba más del doble que Messenger, lo que impulsó a Facebook a comprar WhatsApp en 2014. Esto resultó ser extremadamente valioso.
En realidad, la protección de datos no es algo que los consumidores puedan esperar de todas las empresas. Proteger los datos exige, en cambio, un enfoque proactivo. Este artículo pretende ayudarte a proteger tus datos explicándote en qué son vulnerables. Terminamos con algunos consejos sobre qué puedes hacer para mantenerlos seguros.
Cuidado con los patrones oscuros
Es probable que muchos usuarios de Onavo no supieran que se podía acceder a tantos de sus datos, ni que Facebook iba a usarlos. Onavo exigía permisos de superusuario (root) en los teléfonos de los usuarios y acceso VPN en los ordenadores, lo que daba a Facebook un acceso íntimo a los datos de los usuarios. Mensajes privados de apps de redes sociales, chats de apps de mensajería instantánea (incluidas las fotos y los vídeos enviados en esos chats), correos electrónicos, historial de navegación y datos de ubicación: Facebook podía acceder a todo ello mediante Onavo.
Por supuesto, para que las apps y los sitios web accedan legalmente a estos datos, primero deben obtener el permiso del usuario. Si las empresas pidieran ese permiso de forma abierta y explícita, los usuarios serían más propensos a denegarlo. Por eso, muchas empresas recurren a complejos laberintos de «patrones oscuros» para acceder, con astucia y legalmente, a los datos de los usuarios.
Los patrones oscuros se usan porque dan resultados. Es más probable que los usuarios concedan permisos a las empresas si se da una o varias de estas circunstancias:
a. El usuario siente que no hay otra alternativa o que conceder el permiso es la forma más rápida y sencilla de avanzar.
A menudo las empresas dificultan que el usuario evite conceder el acceso, haciendo que los pasos para denegarlo durante el registro sean poco claros y complicados. Este método de obtener permisos, el llamado «motel de cucarachas» (roach motel), se vio en el famoso y complicado recorrido que LinkedIn exigía a los usuarios para impedir que la empresa accediera a su lista de contactos.
Retirar un acceso ya concedido suele ser más complicado que concederlo en primer lugar. Los ajustes de permisos de seguimiento de datos o de cookies no suelen estar donde cabría esperar (como en la sección «Privacidad»). También se pueden usar formulaciones engañosas o acciones inusuales para generar confusión. Por ejemplo, se puede pedir a los usuarios que marquen una casilla para «no aceptar» (opt out) la concesión de permisos.
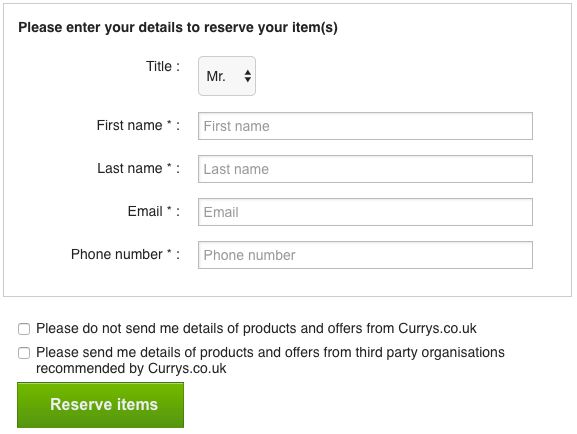
¿Enviarme los detalles o no enviarme los detalles?
b. El usuario no es consciente de que está concediendo acceso
A menudo la concesión de permisos va unida a otro paso más evidente, como crear una contraseña. Con este método, es menos probable que los usuarios se den cuenta de que han aceptado determinados permisos de datos. El uso de letra pequeña también aumenta la probabilidad de que estos acuerdos pasen inadvertidos.
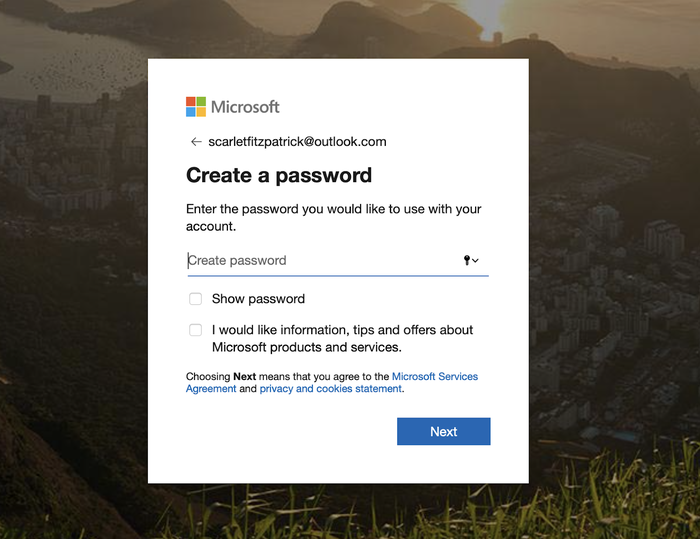
¿Establecer una contraseña y suscribirse a ofertas?
c. El usuario se siente presionado a actuar con rapidez
Esto suele lograrse con una de tres tácticas de presión:
- Crear una sensación de escasez. Booking.com afirma a menudo, falsamente, que acaba de quedar «1 habitación» para tentarte a reservar tu estancia con rapidez.
- Introducir presión de tiempo. Conocemos esta táctica al comprar ciertos artículos, como vuelos y entradas: las empresas de reservas ponen un límite de tiempo a los artículos de tu carrito. Las empresas pueden usar tácticas similares para obtener tu permiso sobre tus datos. Facebook parecía usar falsos puntos rojos de notificación que aparecían cuando se pedía a los usuarios que aceptaran nuevos acuerdos de privacidad, quizá para tentar al usuario a aceptar con prisas para poder leer sus mensajes.
- Recurrir a tácticas de miedo. Estos son los términos que usó Facebook al pedir acceso a los datos de reconocimiento facial: «If you keep face recognition turned off, we won’t be able to use this technology if a stranger uses your photo to impersonate you.» Por desgracia, las tácticas de miedo son omnipresentes en la recopilación de datos, ya que se difumina la distinción entre quienes acceden a los datos para protegerlos y quienes pretenden absorberlos.
Paradójicamente, 3 de las 10 heurísticas de usabilidad de Jakob Nielson, creadas para fomentar que los usuarios comprendan los sistemas en línea, suelen ser subvertidas por patrones oscuros diseñados para fomentar la confusión y las decisiones precipitadas. Esto, sumado a colores y diseños de guía que sugieren los elementos correctos en los que hacer clic (secciones resaltadas, botones verdes), hace más probable que los usuarios sigan un camino predeterminado por quienes quieren acceder a los datos personales.
Incluso cuando se infringen las leyes de forma indiscutible, el castigo suele no ser lo bastante significativo como para actuar como un disuasorio real. A las grandes empresas tecnológicas que infringen la ley se las suele castigar con multas, como los 170 millones de dólares que pagó Google a finales de 2019 tras descubrirse que YouTube había infringido la Ley de Protección de la Privacidad Infantil en Línea de 1998 (COPPA). Aunque sin duda es una suma elevada, apenas araña la superficie de los beneficios de la empresa, lo que pone en duda la eficacia de estas sanciones para las colosales empresas tecnológicas.
El cifrado no es infalible
Si usas un iPhone, y no trasteas con los ajustes, gran parte de tus datos ya están cifrados. ¡Genial! El cifrado significa que no se puede hackear, ¿verdad? Bueno, más o menos. En teoría, los ordenadores potentes del futuro podrán descifrar datos cifrados, aunque eso probablemente esté a cientos de años de distancia (y necesitarían acceso a los datos cifrados).
Que tus datos estén cifrados no significa que siempre estén a salvo. Piensa, por ejemplo, en los distintos enfoques del cifrado. El cifrado «de extremo a extremo» es el patrón oro, ya que significa que los datos se cifran en ambos extremos de la comunicación y también durante el tránsito. Sin embargo, muchos servicios solo cifran los datos en algunas situaciones, y no necesariamente mientras están en poder de la empresa o «en reposo» en tu dispositivo.
De hecho, muchos datos personales no están totalmente cifrados en todo momento. Tu navegador puede decirte que la conexión con un sitio o servicio es segura, pero eso no significa que el servicio subyacente lo sea. Gmail y Evernote son ejemplos de productos que usan cifrado, pero no cifrado de extremo a extremo, lo que permitió que un empleado de Google leyera mensajes de usuarios. (Conviene señalar que Google ha implantado muchas salvaguardas desde entonces, pero la práctica sigue produciéndose.)
En algunos casos, las empresas pueden pasar a otras empresas datos que crees totalmente cifrados. Si usas una app de correo de terceros, esta también puede tener acceso a tus datos. Google permite que apps de terceros accedan a los datos de tu correo, lo que significa que cualquier app de terceros con acceso completo a tus datos puede leer legalmente tus correos, sin pedirte acceso de forma específica.
Las grabaciones de los altavoces inteligentes, como Alexa de Amazon, están cifradas durante el tránsito, pero no están cifradas de forma eficaz cuando llegan a la nube de Amazon, lo que permitió que a un cliente se le enviaran 1700 archivos de audio obtenidos del Alexa de otro usuario.
Proteger las claves de cifrado
Es posible cifrar los datos de forma que sean totalmente seguros. Si una empresa almacena datos cifrados con una clave a la que solo tiene acceso el usuario final, ni la empresa ni nadie que no tenga la clave podrá descifrarlos. Si no hay forma de acceder a esos datos, desaparece todo lo que de otro modo requeriría salvaguardas: la empresa no puede ser adquirida y cambiar su política, no puede cometer un descuido y filtrar datos, y no puede compartirlos.
Las copias de seguridad de iCloud de iPhone y iPad, que se suponen ampliamente bien protegidas, no son completamente inaccesibles para otros, ya que Apple conserva una clave para descifrarlas. Fue una decisión consciente de Apple, probablemente tomada para evitar que los clientes queden bloqueados para siempre fuera de sus datos (analizamos esas contrapartidas aquí), o como resultado de la presión del FBI.
Aunque las copias de seguridad de iCloud son vulnerables, otros datos sensibles como Salud, el llavero de iCloud y las contraseñas están totalmente cifrados de extremo a extremo con una clave que Apple no posee, por lo que no se puede acceder a esta información de forma remota. Aunque esto no se aplica a todos los datos que almacena Apple, la seguridad de extremo a extremo sin almacenamiento central de claves es uno de los argumentos de venta exclusivos de Apple.
Apple ofrece un framework llamado «CloudKit» para que los desarrolladores de apps construyan sobre él, y los datos almacenados en CloudKit están cifrados de extremo a extremo. Un ejemplo de desarrollador que lo aprovecha bien es Bear, una app de notas. Como Bear usa la tecnología de Apple para almacenar los datos, ni siquiera los programadores de Bear pueden acceder a tus datos, y Apple tampoco. Solo puede el propietario de los datos.
Construir sistemas como este requiere cautela, y es fácil que errores inocuos socaven la eficacia del cifrado. Le ocurre esto al servicio «Mensajes en iCloud» de Apple: Apple no posee explícitamente la clave de estos datos, pero una copia de la clave puede incluirse en la copia de seguridad de iCloud de un usuario, y Apple posee las claves de esas copias. Así, un servicio puede proporcionar la clave para desbloquear otro.
No todas las apps de Google Play son seguras
Las apps disponibles en la App Store de Apple tienden a ser seguras, ya que Apple las revisa minuciosamente antes de autorizar su descarga. A menudo esto se considera un elemento disuasorio para los desarrolladores, ya que publicar una app en la App Store puede requerir bastante más tiempo y dinero que publicarla en Google Play. La razón es que Google Play tiene un proceso de revisión de apps mucho menos estricto. Esto puede ser bueno para los desarrolladores, pero es malo para los consumidores, ya que hace más probable que apps inseguras, e incluso maliciosas, lleguen a Google Play Store. Cuando salió a la luz la magnitud de la minería de datos de Facebook Research y Onavo, Apple retiró de inmediato la app de su App Store, mientras que Onavo siguió disponible en Google Play semanas después, hasta que Facebook la retiró finalmente.
En abril de 2018, un informe de Sophos Labs analizó 200 apps de Google Play y concluyó que más del 50 % de todas las apps antivirus gratuitas disponibles en el servicio podían clasificarse como «rogueware». El informe señalaba que algunas apps se habían descargado entre 300 y 400 millones de veces, y advertía a los usuarios de Android de que no descargaran apps antivirus gratuitas de Google Play Store.
Aunque el objetivo principal de la mayoría de estas apps maliciosas era hacer creer a los usuarios que tenían virus cuya eliminación requeriría un pago (algunas apps parecían descargar un virus para validar su afirmación), muchas también solicitaban acceso a varios permisos de datos sensibles. Los permisos que pedían esas apps a menudo iban más allá de las funciones que necesitaría una app antivirus típica, como el acceso a la ubicación, el acceso a la cámara y el acceso al teléfono del usuario sin que este lo supiera.
Desde que se publicó el informe de Sophos Labs, Google ha hecho esfuerzos por proteger su tienda de apps. En noviembre de 2019, la empresa creó la App Defense Alliance junto con tres firmas de antivirus (ESET, Lookout y Zimperium) para eliminar la presencia de apps maliciosas de Google Play Store. Sin embargo, no está claro que la App Defense Alliance también vaya a ocuparse de proteger los datos de los usuarios.
El antivirus no siempre ofrece protección
El uso de antivirus de terceros ha disminuido durante la última década por tres factores:
- Los usuarios almacenan cada vez más sus datos en la nube, normalmente cifrados, en lugar de hacerlo localmente en ordenadores que, de otro modo, podrían beneficiarse de un antivirus.
- Proporcionalmente hay más datos en los smartphones, que suelen tener controles integrados y normativas de seguridad más estrictos que los ordenadores.
- Los sistemas operativos modernos incluyen protección antivirus de serie (como Gatekeeper en el Mac o Defender de Microsoft).
El declive del uso de antivirus de terceros ha dejado a estas empresas en una situación complicada, lo que ha dado lugar a fusiones de antivirus y esfuerzos por diversificarse hacia otros ámbitos para mantenerse a flote. Como al software antivirus se le suele conceder un amplio acceso a los datos almacenados en los ordenadores (un paso necesario para que identifique malware almacenado en cualquier parte del equipo), estas empresas obtienen acceso a muchos datos sensibles. El software antivirus se ha utilizado con éxito como herramienta de espionaje por la puerta trasera debido a su considerable acceso a los datos.
Casi todas las empresas de antivirus que se anuncian hoy tienen su sede en países con leyes de protección de datos débiles, o usan empresas pantalla para aparentar lo contrario. ¿No estás en Europa ni en EE. UU.? Entonces no hay Data Protection Act (británica), ni RGPD (Europa), ni SafeHarbor (EE. UU.). Eso facilita que estas empresas encuentren otras formas de sacar partido a los datos de los usuarios.
La ubicación de estas empresas favorece su transición a ofrecer VPN junto con su software antivirus habitual. Las VPN canalizan todos los datos del usuario a través de un tercero. Esto puede ser sensato, ya que desvía el tráfico de internet del usuario por un camino que puede evitar a algunas autoridades, pero deja esos datos en manos de empresas privadas desconocidas. Un gran número de VPN populares tienen su sede en China o son de propiedad china, lo que, teniendo en cuenta que las VPN están oficialmente prohibidas en China, puede indicar que hay buenas preguntas que plantear sobre la seguridad de esos datos.
Las VPN son agresivas en su publicidad y su marketing, y recurren cada vez más a youtubers para hacer publicidad de pago, y Google está inundado de sitios que ganan comisiones de afiliación por promocionar VPN, hasta el punto de que es casi imposible encontrar reseñas o contenido editorial auténticos. Es poco probable que esto cambie. Si fueras un nuevo participante y quisieras crear un producto excelente y gestionarlo con ética, ¡no te pondrías a competir contra desesperadas empresas de antivirus extraterritoriales! Resulta irónico que la mayoría de las empresas que quedan en lo que debería ser un mercado de alta confianza sean muy sospechosas.
Con estas ideas en mente, hay algunos principios y pasos que se pueden seguir para proteger los datos, y los resumimos en la sección siguiente.
Cómo proteger tus datos
Esta es una breve lista de pasos que puedes aplicar para proteger tus datos. Si usas un iPhone, echa un vistazo a nuestro análisis en profundidad sobre cómo proteger tu iPhone, tus fotos y tu cuenta de iCloud.
- Si tienes que usar Android, usa un teléfono fabricado por Google (como el Pixel), ya que Google es el único fabricante que ofrece de forma fiable actualizaciones periódicas de software y de seguridad. Ten presente el riesgo que supone descargar apps de Google Play. Si esto te parece restrictivo u oneroso, plantéate cambiar a un iPhone.
- Ten cuidado al descargar apps o al registrarte en servicios. Desconfía de los patrones oscuros y de los servicios gestionados por empresas anónimas o por empresas fuera de territorios con leyes sólidas de protección de datos (Europa, EE. UU., Canadá).
- No dependas de servicios basados en publicidad como Facebook (en el peor de los casos, no inicies sesión con Facebook ni instales la app) ni de productos como Google Wi-Fi, que recopilan datos de forma remota. Cortafuegos potentes como Little Snitch (macOS) o Guardian Firewall (iOS, «To us, data is a liability, not an asset») pueden bloquear o destacar la recopilación invasiva de datos.
- Al buscar apps o software, no te fíes de otras reseñas que no sean las de la App Store o las de fuentes de reseñas de terceros de confianza. Es fácil falsificar reseñas en un sitio web, crear pequeños sitios falsos de reseñas independientes y mostrar valoraciones con estrellas en los resultados de Google Search. Incluso sitios de reseñas más grandes como Trustpilot pueden manipularse, pero siguen siendo probablemente la mejor fuente de reseñas.
- Presta atención a tu webcam y a tu micrófono: las apps que los usan no siempre lo dejan claro. Incluso Mark Zuckerberg mantiene la suya tapada cuando no la usa. Plantéate usar una cubierta para webcam y un bloqueador de micrófono que impidan que tu ordenador pueda grabarte.
- Usa la autenticación de dos factores (2FA), pero no por SMS. Es relativamente fácil llevar a cabo lo que se conoce como un ataque de «SIM-jacking» para acceder a los mensajes SMS de otra persona. El director ejecutivo de Twitter sufrió un ataque con éxito de este tipo en 2019.
- Haz copias de seguridad periódicas de tu iPhone o iPad con iTunes o con iPhone Backup Extractor (ambos gratuitos para esta función) en lugar de usar iCloud, ya que iCloud no tiene cifrado de extremo a extremo y su límite de almacenamiento gratuito es de 5 GB.
- Usa el cifrado de disco completo (FDE). Los dispositivos iOS y Android modernos lo tienen activado de forma predeterminada, pero tu PC o tu Mac no. En el Mac se llama FileVault y en Windows se llama BitLocker. Sin FDE, sería fácil que cualquiera extrajera el disco duro de tu ordenador para ver tus datos, saltándose la contraseña que uses para proteger tu cuenta.
- No pospongas las actualizaciones de software. Aunque puede resultar frustrante que tu ordenador, teléfono o navegador parezca querer actualizarse y reiniciarse a menudo, esas actualizaciones suelen contener actualizaciones de seguridad vitales.
- Las apps de gestión de contraseñas pueden ser de un valor incalculable para ayudar a los usuarios a establecer y recordar contraseñas distintas y seguras para las apps y los servicios que usan. Los buenos gestores de contraseñas también pueden detectar contraseñas duplicadas o débiles y comprobar las tuyas frente a bases de datos de contraseñas filtradas, como haveibeenpwned. 1Password y LastPass funcionan bien.