Durante el último mes, más o menos, un puñado de apps de iOS han estado en el punto de mira por debilidades de seguridad y por el rastreo del iPhone. Ahora le toca a Facebook, aunque el problema en cuestión afecta a muchos otros sitios de redes sociales, como LinkedIn y Dropbox, y a las apps que usan estos sitios para autenticar a los usuarios en iOS.
El investigador de seguridad Gareth Wright descubrió que la app de Facebook para iOS guarda los tokens de autenticación en un archivo de texto sin formato. Esos tokens equivalen a la contraseña que usas para iniciar sesión.
Guardar tokens de autenticación en una copia de seguridad no es necesariamente una mala idea. Al fin y al cabo, si tienes que restaurar tu teléfono desde una copia de seguridad, es cómodo ver todo con la sesión iniciada como estaba, y el token es necesario para ello. Puedes ver cómo funciona con la implementación actual de Facebook:
- Inicia sesión en la app de Facebook en tu iPhone y haz una copia de seguridad con iTunes
- Cierra sesión en la app de Facebook en tu iPhone (ve a la parte inferior del menú de la izquierda y haz clic en
Settings→Log Out - Restaura la copia de seguridad de iTunes en tu teléfono
Verás que has vuelto a iniciar sesión. Muy práctico.
El camino al infierno está empedrado de buenas intenciones
Que Facebook almacene su token de autenticación en la copia de seguridad no es el problema principal. El mayor problema es que el token no está cifrado, no tiene ningún elemento específico del dispositivo y no tiene límite de tiempo. Eso significa que alguien podría extraer el archivo de tu copia de seguridad e importarlo en su propio dispositivo. En términos sencillos, cualquiera que pueda acceder a este archivo puede tener acceso total a tu cuenta de Facebook y usarlo para suplantar tu identidad o rastrear tu actividad.
Además, muchas apps y servicios de terceros usan Facebook como servicio de autenticación. Si un hacker ya ha iniciado sesión en tu cuenta de Facebook, también podría acceder a esos servicios con ella.
Facebook ha respondido a las agencias de noticias con el siguiente comentario, aunque parece omitir la posibilidad de un ataque a través de copias de seguridad inseguras, que creemos que es el método más sencillo.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
¿Deberías preocuparte? Para conseguir este archivo, la persona debe tener acceso físico a tu dispositivo iOS o a un PC con una copia de seguridad almacenada sin cifrar. Un hacker ocasional puede que no tenga acceso a ellos, pero uno decidido podría conseguirlo.
Está claro que los editores de apps como Facebook podrían ayudarse a sí mismos con lo siguiente:
- Aplicar un cifrado adicional a los tokens de autenticación de la copia de seguridad
- Asegurarse de que los tokens tengan un elemento específico del dispositivo para que no puedan usarse en otros dispositivos
- Establecer una fecha de caducidad próxima para los tokens
- Avisar a los usuarios de los nuevos inicios de sesión en un servicio desde tokens restaurados
¿Quieres examinar tu propio token de autenticación de Facebook?
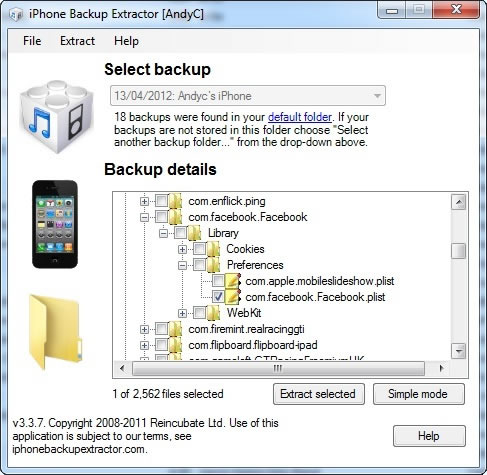
iPhone Backup Extractor leyendo el token de autenticación de Facebook
Puedes hacerlo con iPhone Backup Extractor accediendo a tu copia de seguridad en «Expert mode». No podrás leer los datos ni usarlos para iniciar sesión en Facebook a menos que sepas lo que haces (y por motivos de seguridad hemos evitado publicar cómo hacerlo), pero no hace falta mucho para averiguarlo.