De afgelopen maand of zo stonden een handvol iOS-apps in de schijnwerpers vanwege beveiligingszwakheden en iPhone-tracking. Nu is Facebook aan de beurt, hoewel het betreffende probleem ook geldt voor veel andere sociale netwerksites zoals LinkedIn en Dropbox, en voor apps die deze sites gebruiken om gebruikers op iOS te authenticeren.
Beveiligingsonderzoeker Gareth Wright ontdekte dat de iOS-app van Facebook authenticatietokens bewaart in een platte tekstbestand. Die tokens zijn gelijkwaardig aan het wachtwoord waarmee je inlogt.
Authenticatietokens in een back-up opslaan is niet per se een slecht idee. Als je je telefoon vanuit een back-up moet terugzetten, is het immers prettig dat alles weer ingelogd is zoals het was, en daarvoor is het token nodig. Je kunt zien hoe dit werkt met de huidige implementatie van Facebook:
- Log in op de Facebook-app op je iPhone en maak er een back-up van met iTunes
- Log uit bij de Facebook-app op je iPhone (ga onderaan het linkermenu en klik op
Settings→Log Out - Zet de iTunes-back-up terug op je telefoon
Je ziet dat je weer bent ingelogd. Handig.
De weg naar de hel is geplaveid met goede bedoelingen
Of Facebook zijn authenticatietoken in de back-up opslaat, is niet het grootste probleem. Het grootste probleem is dat het token niet is versleuteld, geen apparaatspecifiek element bevat en niet in tijd is beperkt. Dat betekent dat iemand het bestand uit je back-up kan halen en op zijn eigen apparaat kan importeren. Simpel gezegd: iedereen die bij dit bestand kan, kan volledige toegang krijgen tot je Facebook-account en dat gebruiken om je identiteit te stelen of je activiteit te volgen.
Daarnaast gebruiken veel apps en diensten van derden Facebook als authenticatiedienst. Als een hacker al is ingelogd op je Facebook-account, kan die via Facebook ook bij deze diensten.
Facebook heeft nieuwsorganisaties met de volgende opmerking geantwoord, hoewel het de kans op hacken via onveilige back-ups lijkt te negeren, wat volgens ons de makkelijkste methode is.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
Moet je je zorgen maken? Om dit bestand te bemachtigen moet de persoon fysieke toegang hebben tot je iOS-apparaat of tot een pc met een onversleutelde opgeslagen back-up. Een gelegenheidshacker heeft daar misschien geen toegang toe, maar een vastberaden hacker kan zulke toegang mogelijk regelen.
Het is duidelijk dat appuitgevers zoals Facebook zichzelf zouden kunnen helpen met het volgende:
- Extra versleuteling toepassen op authenticatietokens in de back-up
- Zorgen dat de tokens een apparaatspecifiek element hebben, zodat ze niet op andere apparaten kunnen worden gebruikt
- De tokens een vervaldatum in de nabije toekomst geven
- Gebruikers waarschuwen bij nieuwe aanmeldingen bij een dienst vanuit teruggezette tokens
Wil je je eigen Facebook-authenticatietoken bekijken?
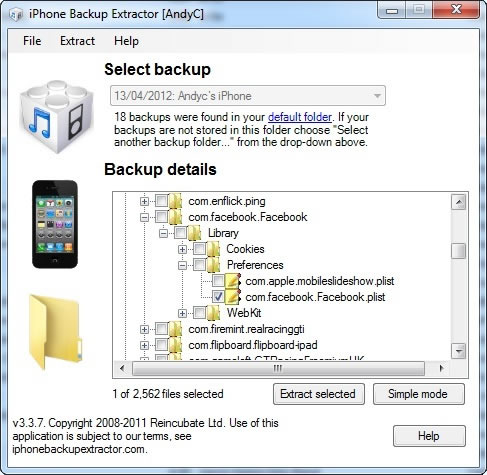
iPhone Backup Extractor leest het Facebook-authenticatietoken
Dat kan met iPhone Backup Extractor door je back-up te openen in “Expert Mode”. Je kunt de gegevens niet lezen of gebruiken om in te loggen bij Facebook, tenzij je weet wat je doet -- en we hebben om veiligheidsredenen niet gepubliceerd hoe dat moet -- maar het kost weinig moeite om dat uit te zoeken.