Nell’ultimo mese circa, un gruppetto di app iOS è finito sotto i riflettori per punti deboli di sicurezza e tracciamento dell’iPhone. Ora tocca a Facebook, anche se il problema in questione riguarda molti altri social network come LinkedIn e Dropbox, e le app che usano questi siti per autenticare gli utenti su iOS.
Il ricercatore di sicurezza Gareth Wright ha scoperto che l’app iOS di Facebook conserva i token di autenticazione in un file di testo semplice. Quei token equivalgono alla password che usi per accedere.
Memorizzare i token di autenticazione in un backup non è necessariamente una cattiva idea. Dopotutto, se devi ripristinare il telefono da un backup, è comodo vedere tutto con l’accesso effettuato com’era, e il token serve proprio a questo. Puoi vedere come funziona con l’attuale implementazione di Facebook:
- Accedi all’app di Facebook sul tuo iPhone ed eseguine il backup con iTunes
- Esci dall’app di Facebook sul tuo iPhone (vai in fondo al menu a sinistra e fai clic su
Settings→Log Out - Ripristina il backup di iTunes sul telefono
Vedrai che l’accesso è di nuovo effettuato. Comodo.
La strada per l’inferno è lastricata di buone intenzioni
Il fatto che Facebook memorizzi il token di autenticazione nel backup non è il problema principale. Il problema più grande è che il token non è cifrato, non ha un elemento specifico del dispositivo e non ha una scadenza. Questo significa che qualcuno potrebbe estrarre il file dal tuo backup e importarlo sul proprio dispositivo. In parole semplici, chiunque possa accedere a questo file può avere pieno accesso al tuo account Facebook e usarlo per rubare la tua identità o tracciare la tua attività.
Inoltre, molte app e servizi di terze parti usano Facebook come servizio di autenticazione. Se un hacker ha già effettuato l’accesso al tuo account Facebook, potrebbe accedere anche a questi servizi.
Facebook ha risposto alle agenzie di stampa con il commento seguente, anche se sembra omettere la probabilità di un attacco tramite backup non protetti, che secondo noi è il metodo più semplice.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
Dovresti preoccuparti? Per ottenere questo file, la persona deve avere accesso fisico al tuo dispositivo iOS o a un PC con un backup non cifrato. Un hacker occasionale potrebbe non avere accesso a questi, ma uno determinato potrebbe riuscire a procurarselo.
È chiaro che gli editori di app come Facebook potrebbero aiutare se stessi nei modi seguenti:
- Applicare una cifratura aggiuntiva ai token di autenticazione nel backup
- Assicurarsi che i token abbiano un elemento specifico del dispositivo, in modo che non possano essere usati su altri dispositivi
- Impostare i token in modo che abbiano una data di scadenza ravvicinata
- Avvisare gli utenti dei nuovi accessi a un servizio effettuati con token ripristinati
Vuoi esaminare il tuo token di autenticazione di Facebook?
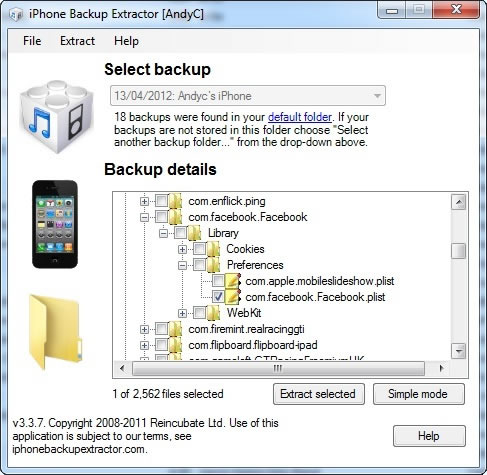
iPhone Backup Extractor che legge il token di autenticazione di Facebook
Puoi farlo usando iPhone Backup Extractor e accedendo al tuo backup in «Expert Mode». Non potrai leggere i dati né usarli per accedere a Facebook, a meno che tu non sappia quello che stai facendo, e per ragioni di sicurezza abbiamo evitato di pubblicare come si fa, ma non ci vuole molto per capirlo.