In den vergangenen Wochen standen eine Handvoll iOS-Apps wegen Sicherheitslücken und iPhone-Tracking im Rampenlicht. Jetzt ist Facebook an der Reihe, obwohl das fragliche Problem auf viele andere soziale Netzwerke wie LinkedIn und Dropbox sowie auf Apps zutrifft, die diese Dienste unter iOS zur Authentifizierung von Nutzern verwenden.
Der Sicherheitsforscher Gareth Wright hat festgestellt, dass die iOS-App von Facebook Authentifizierungstokens in einer Klartextdatei ablegt. Diese Tokens entsprechen dem Passwort, mit dem du dich anmeldest.
Authentifizierungstokens in einem Backup zu speichern, ist nicht unbedingt eine schlechte Idee. Wenn du dein Telefon aus einem Backup wiederherstellen musst, ist es schließlich schön, alles so angemeldet zu sehen, wie es war, und dafür ist das Token nötig. Wie das mit der aktuellen Implementierung von Facebook funktioniert, siehst du hier:
- Melde dich in der Facebook-App auf deinem iPhone an und sichere es mit iTunes
- Melde dich in der Facebook-App auf deinem iPhone ab (gehe ganz unten im linken Menü auf
Settings→Log Out - Stelle das iTunes-Backup auf deinem Telefon wieder her
Du wirst sehen, dass du wieder angemeldet bist. Praktisch.
Der Weg zur Hölle ist mit guten Vorsätzen gepflastert
Ob Facebook sein Authentifizierungstoken im Backup speichert, ist nicht das Hauptproblem. Das größte Problem ist, dass das Token nicht verschlüsselt ist, kein gerätespezifisches Element enthält und nicht zeitlich begrenzt ist. Das bedeutet, dass jemand die Datei aus deinem Backup ziehen und auf sein eigenes Gerät importieren könnte. Einfach gesagt: Jeder, der auf diese Datei zugreifen kann, erhält vollen Zugriff auf dein Facebook-Konto und kann es nutzen, um deine Identität zu stehlen oder deine Aktivitäten zu verfolgen.
Außerdem nutzen viele Apps und Dienste von Drittanbietern Facebook als Authentifizierungsdienst. Wenn ein Hacker bereits in dein Facebook-Konto eingeloggt ist, könnte er damit auch auf diese Dienste zugreifen.
Facebook hat Nachrichtenagenturen mit der folgenden Stellungnahme geantwortet, wobei die Wahrscheinlichkeit von Hackerangriffen über unsichere Backups, die wir für die einfachste Methode halten, offenbar nicht berücksichtigt wird.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
Solltest du dir Sorgen machen? Um an diese Datei zu gelangen, muss die Person physischen Zugriff auf dein iOS-Gerät oder auf einen PC mit einem unverschlüsselt gespeicherten Backup haben. Ein Gelegenheitshacker hat darauf möglicherweise keinen Zugriff, ein entschlossener könnte einen solchen Zugriff aber vielleicht arrangieren.
Offensichtlich könnten App-Herausgeber wie Facebook sich selbst mit Folgendem helfen:
- Authentifizierungstokens im Backup zusätzlich verschlüsseln
- Sicherstellen, dass die Tokens ein gerätespezifisches Element enthalten, damit sie nicht auf anderen Geräten verwendet werden können
- Die Tokens mit einem Ablaufdatum in naher Zukunft versehen
- Nutzer über neue Anmeldungen bei einem Dienst mit wiederhergestellten Tokens benachrichtigen
Möchtest du dein eigenes Facebook-Authentifizierungstoken untersuchen?
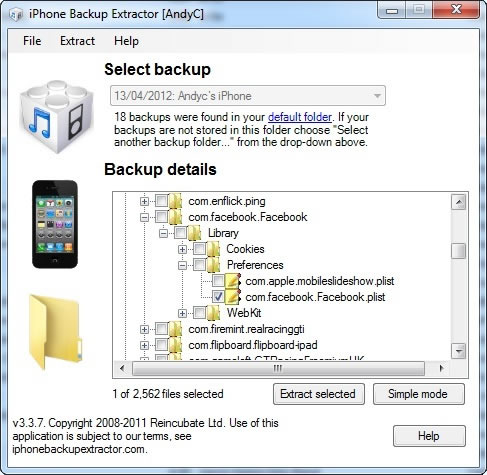
iPhone Backup Extractor liest das Facebook-Authentifizierungstoken
Das kannst du mit iPhone Backup Extractor tun, indem du in „Expert Mode“ auf dein Backup zugreifst. Du wirst die Daten nicht lesen oder dich damit bei Facebook anmelden können, wenn du nicht weißt, was du tust – und aus Sicherheitsgründen haben wir darauf verzichtet zu veröffentlichen, wie das geht –, aber es braucht nicht viel, um es herauszufinden.