지난 한 달 남짓 동안 몇몇 iOS 앱이 보안 취약점과 iPhone 추적 문제로 주목받았습니다. 이번에는 Facebook 차례인데, 문제가 된 사안은 LinkedIn, Dropbox 같은 여러 소셜 네트워크 사이트와, iOS에서 이런 사이트로 사용자를 인증하는 앱에도 해당됩니다.
보안 연구원 Gareth Wright는 Facebook의 iOS 앱이 인증 토큰을 일반 텍스트 파일에 보관한다는 사실을 발견했습니다. 이 토큰은 로그인할 때 사용하는 비밀번호와 같습니다.
인증 토큰을 백업에 저장하는 것이 반드시 나쁜 생각은 아닙니다. 휴대전화를 백업에서 복원해야 할 때 모든 것이 로그인된 상태 그대로 돌아오면 편리하고, 그러려면 토큰이 필요하기 때문입니다. Facebook의 현재 구현에서 이것이 어떻게 작동하는지 직접 확인할 수 있습니다.
- iPhone의 Facebook 앱에 로그인한 뒤 iTunes로 백업합니다
- iPhone의 Facebook 앱에서 로그아웃합니다(왼쪽 메뉴 맨 아래로 가서
Settings→Log Out을 클릭합니다 - iTunes 백업을 휴대전화에 복원합니다
다시 로그인된 상태가 된 것을 볼 수 있습니다. 깔끔하죠.
지옥으로 가는 길은 선의로 포장되어 있다
Facebook이 인증 토큰을 백업에 저장하느냐는 핵심 문제가 아닙니다. 가장 큰 문제는 토큰이 암호화되어 있지 않고, 기기별 요소가 없으며, 유효 기간이 없다는 점입니다. 따라서 누군가 백업에서 이 파일을 꺼내 자신의 기기로 가져올 수 있습니다. 쉽게 말해, 이 파일에 접근할 수 있는 사람은 누구나 여러분의 Facebook 계정에 완전히 접근해 신원을 도용하거나 활동을 추적할 수 있습니다.
게다가 많은 서드파티 앱과 서비스가 Facebook을 인증 서비스로 사용합니다. 해커가 이미 여러분의 Facebook 계정에 로그인되어 있다면, 이를 이용해 이런 서비스에도 접근할 수 있습니다.
Facebook은 언론사에 다음과 같은 입장을 밝혔는데, 저희가 가장 쉬운 방법이라고 생각하는 보안이 취약한 백업을 통한 해킹 가능성은 빠뜨린 것으로 보입니다.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
걱정해야 할까요? 이 파일을 얻으려면 상대가 여러분의 iOS 기기를 물리적으로 만질 수 있거나, 암호화되지 않은 백업이 저장된 PC에 접근할 수 있어야 합니다. 평범한 해커는 그럴 수 없겠지만, 마음먹은 해커라면 그런 접근 기회를 만들 수도 있습니다.
분명히 Facebook 같은 앱 게시자는 다음과 같은 조치로 스스로 도울 수 있습니다.
- 백업 속 인증 토큰에 추가 암호화를 적용합니다
- 토큰에 기기별 요소를 넣어 다른 기기에서는 사용할 수 없도록 합니다
- 토큰의 만료일을 가까운 미래로 설정합니다
- 복원된 토큰으로 서비스에 새로 로그인할 때 사용자에게 알립니다
내 Facebook 인증 토큰을 직접 살펴보고 싶으신가요?
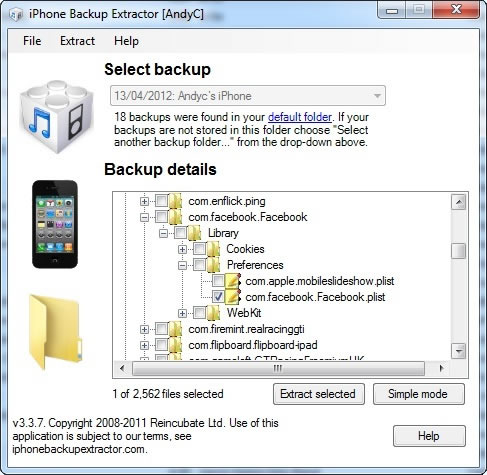
Facebook 인증 토큰을 읽는 iPhone Backup Extractor
iPhone Backup Extractor를 사용해 “Expert Mode”에서 백업에 접근하면 됩니다. 무엇을 하는지 알고 있지 않다면 데이터를 읽거나 이를 사용해 Facebook에 로그인할 수 없으며, 보안상의 이유로 그 방법은 공개하지 않았지만, 알아내는 데는 그리 많은 수고가 들지 않습니다.