Depuis un mois environ, une poignée d’apps iOS ont été pointées du doigt pour des failles de sécurité et le suivi des iPhone. C’est maintenant au tour de Facebook, même si le problème en question concerne de nombreux autres réseaux sociaux, comme LinkedIn et Dropbox, ainsi que les apps qui s’appuient sur ces sites pour authentifier les utilisateurs sous iOS.
Le chercheur en sécurité Gareth Wright a découvert que l’app iOS de Facebook conserve des jetons d’authentification dans un fichier en texte brut. Ces jetons équivalent au mot de passe que vous utilisez pour vous connecter.
Stocker des jetons d’authentification dans une sauvegarde n’est pas forcément une mauvaise idée. Après tout, si vous devez restaurer votre téléphone à partir d’une sauvegarde, il est agréable de retrouver tout connecté comme avant, et le jeton est nécessaire pour cela. Vous pouvez voir comment cela fonctionne avec l’implémentation actuelle de Facebook :
- Connectez-vous à l’app Facebook sur votre iPhone et sauvegardez-le avec iTunes
- Déconnectez-vous de l’app Facebook sur votre iPhone (allez en bas du menu de gauche et cliquez sur
Settings→Log Out - Restaurez la sauvegarde iTunes sur votre téléphone
Vous verrez que vous êtes de nouveau connecté. Pratique.
L’enfer est pavé de bonnes intentions
Que Facebook stocke son jeton d’authentification dans la sauvegarde n’est pas le principal problème. Le plus gros problème est que le jeton n’est pas chiffré, ne comporte aucun élément propre à l’appareil et n’est pas limité dans le temps. Cela signifie que quelqu’un pourrait extraire le fichier de votre sauvegarde et l’importer sur son propre appareil. En termes simples, toute personne qui peut accéder à ce fichier peut avoir un accès complet à votre compte Facebook et s’en servir pour usurper votre identité ou suivre votre activité.
De plus, de nombreuses apps et de nombreux services tiers utilisent Facebook comme service d’authentification. Si un pirate est déjà connecté à votre compte Facebook, il pourrait aussi accéder à ces services grâce à lui.
Facebook a répondu aux agences de presse par le commentaire suivant, bien qu’il semble omettre la probabilité d’un piratage via une sauvegarde non sécurisée, que nous considérons comme la méthode la plus simple.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
Faut-il s’inquiéter ? Pour obtenir ce fichier, la personne doit avoir un accès physique à votre appareil iOS ou à un PC contenant une sauvegarde stockée non chiffrée. Un pirate occasionnel n’y aura peut-être pas accès, mais un pirate déterminé pourrait réussir à s’arranger pour l’obtenir.
Il est clair que les éditeurs d’apps comme Facebook pourraient s’aider eux-mêmes en procédant comme suit :
- Appliquer un chiffrement supplémentaire aux jetons d’authentification dans la sauvegarde
- Veiller à ce que les jetons comportent un élément propre à l’appareil afin qu’ils ne puissent pas être utilisés sur d’autres appareils
- Définir une date d’expiration proche pour les jetons
- Alerter les utilisateurs lors de nouvelles connexions à un service à partir de jetons restaurés
Envie d’examiner votre propre jeton d’authentification Facebook ?
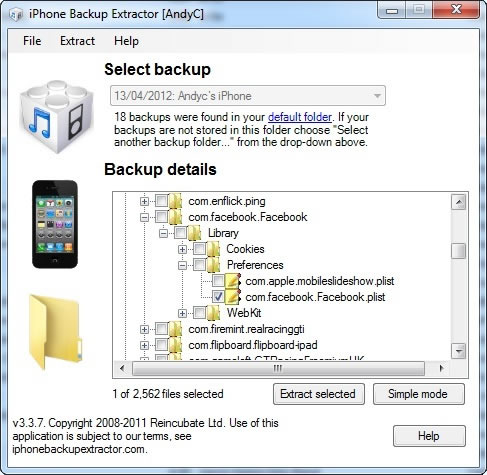
iPhone Backup Extractor lisant le jeton d’authentification Facebook
Vous pouvez le faire avec iPhone Backup Extractor en accédant à votre sauvegarde en « Expert Mode ». Vous ne pourrez pas lire les données ni les utiliser pour vous connecter à Facebook, sauf si vous savez ce que vous faites – et nous avons choisi de ne pas publier la marche à suivre pour des raisons de sécurité – mais il ne faut pas grand-chose pour la deviner.