Последний месяц или около того несколько приложений для iOS находились в центре внимания из-за уязвимостей безопасности и отслеживания iPhone. Теперь очередь Facebook, хотя проблема, о которой идёт речь, касается и многих других социальных сетей, таких как LinkedIn и Dropbox, и приложений, которые используют эти сайты для аутентификации пользователей в iOS.
Исследователь безопасности Gareth Wright обнаружил, что приложение Facebook для iOS хранит токены аутентификации в обычном текстовом файле. Эти токены равнозначны паролю, который вы используете для входа.
Хранить токены аутентификации в резервной копии — не обязательно плохая идея. В конце концов, если вам приходится восстанавливать телефон из резервной копии, приятно видеть, что везде вы по-прежнему авторизованы, а для этого нужен токен. Как это работает, можно увидеть на примере текущей реализации Facebook:
- Войдите в приложение Facebook на iPhone и создайте резервную копию в iTunes
- Выйдите из приложения Facebook на iPhone (перейдите в нижнюю часть левого меню и нажмите
Settings→Log Out - Восстановите резервную копию iTunes на телефон
Вы увидите, что вы снова авторизованы. Удобно.
Благими намерениями вымощена дорога в ад
Главная проблема не в том, хранит ли Facebook токен аутентификации в резервной копии. Самое серьёзное в том, что токен не зашифрован, не привязан к конкретному устройству и не ограничен по времени. Это значит, что кто-то может извлечь файл из вашей резервной копии и импортировать его на своё устройство. Проще говоря, любой, кто получит доступ к этому файлу, получит полный доступ к вашей учётной записи Facebook и сможет использовать его, чтобы украсть вашу личность или следить за вашей активностью.
Кроме того, многие сторонние приложения и сервисы используют Facebook как службу аутентификации. Если хакер уже вошёл в вашу учётную запись Facebook, он может получить через неё доступ и к этим сервисам.
Facebook ответила информационным агентствам следующим комментарием, хотя, похоже, в нём не учтена вероятность взлома через небезопасную резервную копию, которая, по нашему мнению, является самым простым способом.
Facebook’s iOS and Android applications are only intended for use with the manufacture provided operating system, and access tokens are only vulnerable if they have modified their mobile OS (i.e. jailbroken iOS or modded Android) or have granted a malicious actor access to the physical device. We develop and test our application on an unmodified version of mobile operating systems and rely on the native protections as a foundation for development, deployment and security, all of which is compromised on a jailbroken device. As Apple states, “unauthorized modification of iOS could allow hackers to steal personal information ... or introduce malware or viruses.” To protect themselves we recommend all users abstain from modifying their mobile OS to prevent any application instability or security issues.
Стоит ли волноваться? Чтобы получить этот файл, человеку нужен физический доступ к вашему устройству iOS или к компьютеру с незашифрованной резервной копией. У случайного хакера такого доступа может не быть, но целеустремлённый злоумышленник, возможно, сумеет его организовать.
Очевидно, издатели приложений, такие как Facebook, могли бы помочь себе сами, сделав следующее:
- Применять дополнительное шифрование к токенам аутентификации в резервной копии
- Обеспечить привязку токенов к конкретному устройству, чтобы их нельзя было использовать на других устройствах
- Задать токенам срок действия в ближайшем будущем
- Оповещать пользователей о новых входах в сервис с восстановленными токенами
Хотите изучить собственный токен аутентификации Facebook?
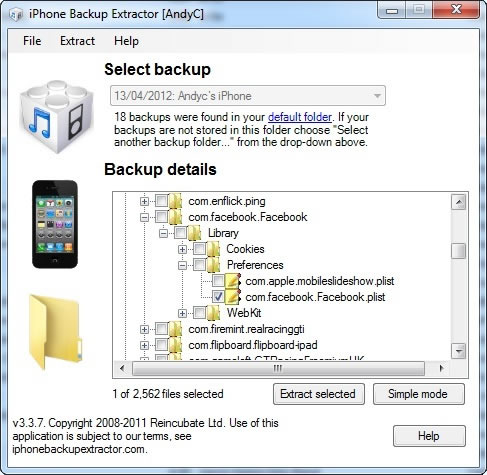
iPhone Backup Extractor читает токен аутентификации Facebook
Это можно сделать с помощью iPhone Backup Extractor, открыв резервную копию в режиме «Expert Mode». Вы не сможете прочитать эти данные или использовать их для входа в Facebook, если не понимаете, что делаете, — и мы не стали публиковать, как это делается, из соображений безопасности, — но разобраться в этом несложно.