如果 Apple 的安全系统发现某个 iCloud 账户的使用方式可疑,或者可能遭到滥用,该账户就可能被锁定。这会启动一个流程,让账户的合法所有者去证明账户属于自己,在此完成之前,其他所有访问都会被阻止。
正如 Apple 所说:
“If you or someone else enters your password, security questions, or other account information incorrectly too many times, your Apple ID automatically locks to protect your security and you can’t sign in to any Apple services. You can unlock your Apple ID after you verify your identity.”
早在 2014 年,iCloud 照片泄露事件促使 Apple 做出回应,锁定了大量 iCloud 账户。虽然这给一些用户带来了不便,但为了保护他们的数据,这是一项明智的预防措施。
自今年 3 月初以来,我们观察到了新一轮的账户锁定,而这一次同样与 iCloud 和 iOS 漏洞的报道同时出现。目前新闻中流传着三则消息。
3 月 7 日,针对 WikiLeaks 披露的有关 iOS 漏洞的 CIA 文件,Apple 发布了一份声明,确认其中许多(但并非全部)漏洞已经修复。
仅仅一周多之后,又有更多消息流传,称出现了新一轮 iCloud 泄露。
昨天,消息变得更糟:Motherboard 报道称,黑客正试图就非法访问约 3 亿至 5.59 亿个 iCloud 账户向 Apple 敲诈勒索。
According to one of the emails in the accessed account, the hackers claim to have access to over 300 million Apple email accounts, including those use @icloud and @me domains. However, the hackers appear to be inconsistent in their story; one of the hackers then claimed they had 559 million accounts in all.
Apple 在 2016 年报告称,当时已有近 8 亿个 iCloud 账户。考虑到此后的增长,如果这则消息属实,受影响的账户可能超过全部 iCloud 账户的三分之一。
锁定越来越多
一波又一波的账户锁定意味着,许多用户在多年使用 iCloud 都平安无事之后,一觉醒来发现账户被锁了,还有些用户的账户连续被锁定了两三次。
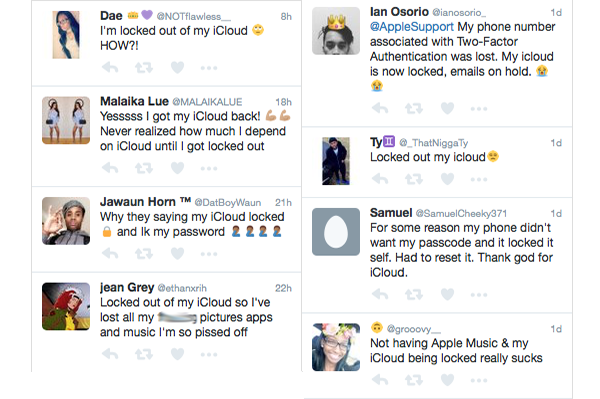
Twitter 上关于账户锁定的抱怨
随着网络犯罪分子转向 Facebook、Twitter 等平台对云端发动攻击,“可疑用户活动”的判定标准也变得越来越复杂。
Apple 对加密和算法做出了多项更改,会考察用户和设备的行为,并由此引发了一连串进一步的账户锁定。在某些情况下,这些更改似乎导致了账户被误判锁定,有时还会连续多次发生。
更好地保护 iCloud 账户的简单一步
许多人没有意识到使用简单登录凭据的固有风险,因为他们通常信任各个平台会保护账户安全和个人隐私。去年,Reincubate 在 Cloud Data API 和 iPhone Backup Extractor 中推出了完整的 2FA 和 2SV 支持。使用这项功能后,非账户持有人要备份不属于自己的数据就非常困难,因为没有相关设备,他们就无法通过两步验证系统。
关键在于,用户如果近期还没有更新 iCloud 密码,就应该更新,并且应启用双重认证(2FA),以更好地保护自己的账户。在我们关于恢复 iCloud 数据与使用 2FA的指南中,有更多相关信息。 幸运的是,正如我们在2017 年 iCloud 安全回顾中所写,Apple 将在 10.3 版本中采取更多措施,鼓励用户启用 2FA。
如何解锁被锁定的 iCloud 账户
如果这些服务的用户在登录时遇到问题,可能是 Apple 锁定了该 iCloud 账户。要让它恢复正常,首先请在设备本身或通过 icloud.com 检查 iCloud 设置,并选择一个新的、安全的密码。
一部开心的、已解锁的 iPhone
Apple 的知识库中有关于如何更新 iCloud 凭据的好建议,我们在这里还有更多关于账户锁定的提示。如果按照上述步骤操作仍无济于事,请给我们留言,我们会提供帮助。